如今,在谈论云原生或微服务架构(MSA)时,有一个名字是绝对不会缺席的,那就是Envoy Proxy。如果您曾认为“它不就是个代理吗?”,那么通过今天的这篇文章,您将发现Envoy在解决MSA环境中复杂通信问题方面的隐藏潜力。我们将深入探讨Envoy为何超越了简单的代理,成为云原生的“标准”的核心秘诀。
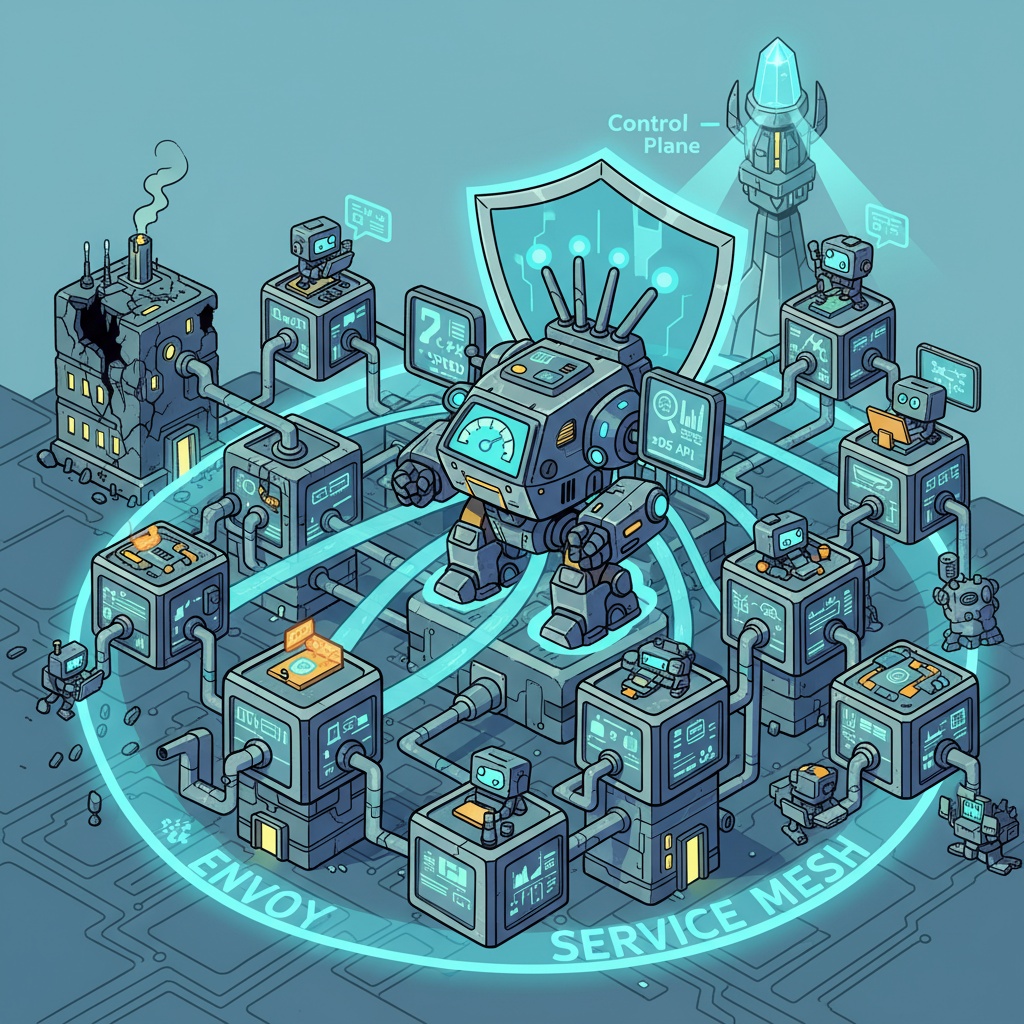
🤯 我们为什么需要一个新的代理?
过去的应用程序是作为一个巨大的整体(Monolithic)构建的。但在MSA环境中,功能被拆分为数十甚至数百个小型服务,它们之间相互通信。这种结构虽然灵活且易于扩展,但网络却变得像蜘蛛网一样复杂。
- 服务A如何找到服务B? (Service Discovery)
- 如果服务B的一个实例突然宕机怎么办? (Resilience)
- 服务间的通信安全吗? (Security)
- 如何知道瓶颈发生在哪里? (Observability)
如果所有开发团队都在各自的服务代码中实现这些问题,那将会导致可怕的重复和低效。正是在这一点上,Envoy应运而生。
1. 卓越的速度和效率:C++与异步处理 🚀
Envoy最大的优势在于其性能。
- 基于C++:使用C++编写,能够在系统层面最大限度地利用硬件,因此速度极快。
- 异步事件驱动架构:以少量线程高效处理大量并发连接。这意味着以较少的内存和CPU资源即可保证高吞吐量。
与传统代理为每个连接分配一个线程、消耗大量资源不同,Envoy针对MSA环境中大量细碎且频繁的服务间通信进行了优化。低延迟和低资源使用直接意味着成本节约。
2. 无需服务重启的配置更改:动态配置 (xDS API) 🔄
传统代理(如Nginx、HAProxy等)最大的痛点是配置更改。即使只是修改一个路由规则,也需要修改配置文件并重启服务。在服务环境中,即使是短暂的停机也可能是致命的。
Envoy通过一种创新的方法——xDS API解决了这个问题。“x”代表Listener (LDS)、Route (RDS)、Cluster (CDS)、Endpoint (EDS)等,Envoy通过这些API从中央管理系统(Control Plane)动态获取配置。
🤔 这为什么重要?
在容器环境中,服务的IP和数量会频繁变化。新版本的服务会被部署,或者服务会根据流量自动伸缩(Auto-scaling)。Envoy通过API实时接收这些变更,并能立即调整其行为。服务重启?停机时间?完全不需要。
xDS工作方式一瞥
我们通过一个简单的场景来看看Envoy是如何动态获取配置的。
- Envoy启动时,会向Control Plane询问应该打开哪个监听器(端口)。 (LDS请求)
- Control Plane响应:“打开80端口,并根据’my-service-routes’规则处理传入流量。”
✅ Control Plane发送给Envoy的响应 (LDS示例)
# Control Plane生成并传递给Envoy的数据
resources:
- "@type": type.googleapis.com/envoy.config.listener.v3.Listener
  name: listener_0
  address:
    socket_address:
      address: 0.0.0.0
      port_value: 80
  filter_chains:
  - filters:
    - name: envoy.filters.network.http_connection_manager
      typed_config:
        "@type": type.googleapis.com/envoy.extensions.filters.network.http_connection_manager.v3.HttpConnectionManager
        stat_prefix: ingress_http
        # 路由规则通过引用'my-service-routes'动态获取! (RDS)
        rds:
          route_config_name: my-service-routes
          config_source:
            api_config_source:
              api_type: GRPC
              grpc_services:
                - envoy_grpc:
                    cluster_name: xds_cluster
        http_filters:
        - name: envoy.filters.http.router
上述配置指示Envoy“打开80端口,并以’my-service-routes’的名称再次查询详细的路由规则(RDS)”。通过这种方式,Envoy可以连续接收所需的配置来构建自身。静态配置文件时代已经结束。
3. 服务网格的核心:数据平面 🕸️
您听说过Istio、AWS App Mesh等服务网格吗?Envoy正是这些服务网格中负责实际通信的核心组件(数据平面)。
服务网格将Envoy代理以Sidecar(边车)形式与每个微服务容器一起部署。这样,所有进出服务的网络流量都会自动经过Envoy,而无需修改应用程序代码。
通过拦截所有通信,Envoy在服务网格的中央控制系统(Control Plane)的指示下,提供了以下神奇的功能:
- 高级流量管理:无需编写一行代码即可实现金丝雀部署(向部分用户发布新版本)、A/B测试、以及通过故意注入故障来测试系统稳定性的故障注入(Fault Injection)等。
- 强大的安全性:自动加密所有服务间通信(mTLS),并应用细粒度的认证/授权策略,例如只允许特定服务进行通信。
4. 问题追踪之神:压倒性的可观测性 📊
在数百个服务相互交织的环境中,发生故障时查找原因无异于大海捞针。Envoy旨在完美支持可观测性(Observability)的三大支柱。
- 指标 (Metrics) 📈:以数字形式提供所有流量的详细统计数据,例如请求次数、成功/失败率、响应时间等。与Prometheus等监控工具集成,可以一目了然地掌握系统状态。
- 追踪 (Tracing) 🕵️:追踪单个用户请求经过多个微服务的完整旅程。与Jaeger、Zipkin集成,可以直观地查看哪个服务发生了瓶颈或错误。
- 日志 (Logging) 📝:记录所有请求/响应的详细访问日志,为调试提供关键线索。
应用程序开发人员只需专注于业务逻辑即可。Envoy会处理所有令人头疼的网络可观测性问题。
5. 无限扩展性:过滤器链与WASM 🧩
Envoy拥有一个名为过滤器链(Filter Chain)的灵活结构。当网络请求进入时,它会像传送带一样,依次经过多个过滤器进行处理。
[认证过滤器] -> [速率限制过滤器] -> [路由过滤器]
得益于这种结构,我们可以轻松地将所需功能以过滤器的形式插入。例如,我们可以添加一个用于集成自有认证系统的过滤器,或者一个用于数据转换的自定义过滤器。
最近,随着对WebAssembly (WASM)的支持,现在可以使用Go、Rust等非C++语言开发扩展过滤器,进一步增强了其扩展性。
6. 不依赖于任何一方的自由:平台独立性 🌍
Envoy不依赖于任何特定的云公司或技术。它作为管理Kubernetes的CNCF(云原生计算基金会)的顶级(Graduated)项目,这一事实证明了这一点。这意味着其技术成熟度和社区活跃度得到了官方认可,也是全球众多企业放心采用Envoy的原因。
✨ 结论:Envoy不仅仅是一个代理
总而言之,Envoy不仅仅是一个快速代理。它更像是一个为解决动态变化的云原生环境中复杂网络问题而诞生的“网络自动化平台”。
高性能、动态配置、可观测性和可扩展性这些强大特性有机结合,使其成为当今服务网格的核心引擎和MSA环境的事实标准。如果您正在探索云原生世界,Envoy是您必须了解的关键技术。
发表回复