大家好!今天,我们将深入比较Linux网络中长期以来的“老大哥”Netfilter(iptables),以及云原生时代的新晋“超级明星”eBPF。
在运营Kubernetes环境时,我们经常听到“iptables是瓶颈”、“应该切换到Cilium(eBPF)”的说法。那么,为什么eBPF会被认为更好呢?仅仅用“快”来形容是不够的。
今天,我们将从性能、架构以及时间复杂度(Time Complexity)的角度来深入探讨其原因。🧐
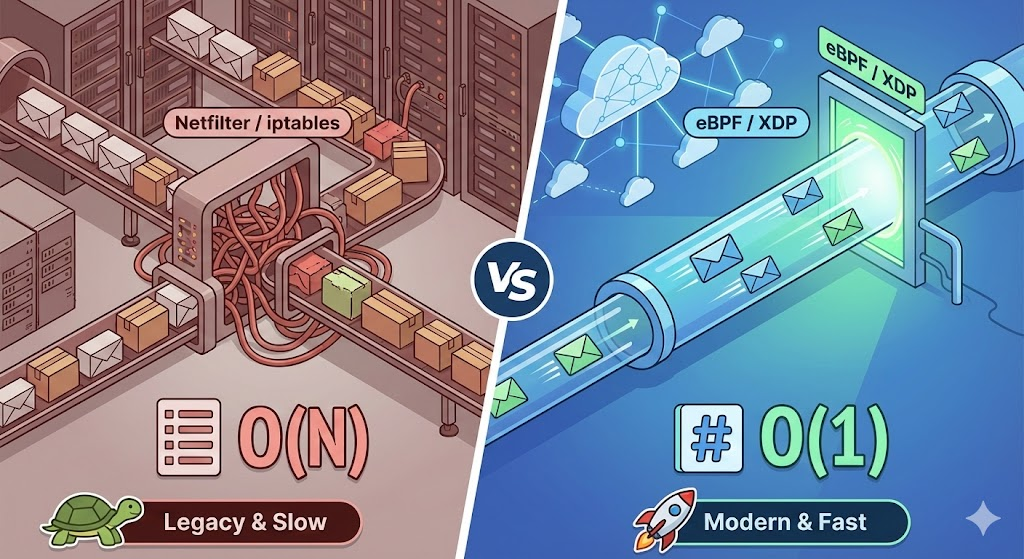
1. 性能核心:处理位置与方式的差异 🏁
首先要看的是数据包处理的位置。
🐢 Netfilter (iptables/nftables)
Netfilter就像“道路上的检查站”。
- 数据包到达网卡(NIC)。
- 内核分配内存(sk_buff),数据包沿着网络堆栈(TCP/IP)向上。
- 经过一段时间的向上,在预设的钩子(Hook)点检查规则。
- 即使是需要阻止的数据包,也已经支付了内存分配和上下文切换的成本。
⚡ eBPF (XDP/TC)
eBPF,特别是XDP(eXpress Data Path),就像“在进入高速公路前进行拦截”。
- 数据包一到达NIC驱动程序(最底层)就进行检查。
- 在操作系统分配内存之前,就可以丢弃不必要的数据包(Early Drop)。
- 通过JIT(Just-In-Time)编译器以原生机器码执行,处理速度具有压倒性优势。
一句话总结:eBPF跳过不必要的内核开销,通过最快的路径处理数据包。
2. 时间复杂度:O(N) vs O(1)的较量 ⏱️
这部分是今天文章的亮点。我们将从算法的角度来看,当服务(规则)数量增加时,性能如何变化。
📉 Netfilter: O(N) – “顺序列表检查”
iptables以Linked List(链表)的形式管理规则。
- 方式:当一个数据包进入时,它会逐一顺序地与从第1条到第N条规则进行比对。
- 问题:当有100条规则时很快,但如果Kubernetes服务增加到10,000条规则呢?每个数据包需要进行10,000次比较操作。
- 结果:性能与规则数量成线性下降。
📈 eBPF: O(1) – “即时查找 (Hash Map & Trie)”
eBPF使用高效的数据结构(Map)。
- Hash Map (精确匹配):用于将Service IP转换为Pod IP。
- 输入键(IP),值(目标)会立即弹出。
- 无论规则是10条还是1亿条,查找速度都相同,为$O(1)$(常数时间)。
- LPM Trie (网络范围匹配):用于CIDR(192.168.0.0/16)匹配。
- 它不是$O(log n)$!它只具有IP地址长度(位数,IPv4=32)的深度。
- 由于搜索深度与规则数量(N)无关,因此这也保证了实际的$O(1)$性能。
比喻
– Netfilter:机场工作人员逐页翻阅数千张违禁品清单进行检查。
– eBPF:条形码阅读器一扫即出通过/阻止结果。
3. 灵活性与可观测性 (Observability) 🔍
🛠️ 灵活性 (Programmability)
- Netfilter:只能进行预设的配置(Configuration)。要添加复杂的逻辑,可能需要重新编译内核。
- eBPF:可以用C或Rust编写代码(Programming)并加载到内核中。可以在运行时更改逻辑,解析特定的协议头,从而按需编程内核。
🔭 可观测性 (Glass Box)
- Netfilter:只能查看数据包是否被允许或阻止的日志。(Black Box)
- eBPF:可以深入查看内核内部的函数调用、磁盘I/O、内存使用情况,甚至加密通信前的数据。这对于微服务复杂的故障排除具有革命性意义。(X-Ray)
4. 安全性:告别内核崩溃 🛡️
您可能会想:“在内核内部运行代码?这不危险吗?”然而,eBPF拥有一个强大的安全机制,称为Verifier(验证器)。
- 在代码加载到内核之前,会预先检查是否存在无限循环、内存访问是否安全等。
- 如果看起来有任何风险,它会拒绝执行。
- 因此,它从根本上杜绝了传统内核模块(Kernel Module)方式中“编写不当会导致内核崩溃(BSOD)”的问题。
总结与结论 📝
| 特点 | Netfilter (iptables) | eBPF (Cilium 等) |
|---|---|---|
| 时间复杂度 | $O(N)$ (规则多时变慢) | $O(1)$ (规则多时也快) |
| 数据结构 | Linked List | Hash Table, Array, Trie |
| 处理位置 | 网络堆栈中间 (开销大) | 驱动层 (开销小) |
| 主要用途 | 传统防火墙 | 大规模云网络、增强可观测性 |
总而言之,
如果服务规模较小且变化不频繁,Netfilter仍然表现出色。然而,在像Kubernetes这样IP频繁变化、服务数量增长到数千个的动态环境中,具有$O(1)$性能和深度可观测性的eBPF正从一个选项变为必需品。
不要再为iptables冗长的规则列表而烦恼了。现在是时候进入eBPF的世界了!🌊
发表回复