大家好!今天,我们将揭示Linux系统核心文件之一/etc/passwd中隐藏的小秘密——’x’和’空格’的含义。我们将详细解释这个微小的差异是如何导致一场巨大的安全灾难,即Alpine Linux镜像漏洞事件。😉
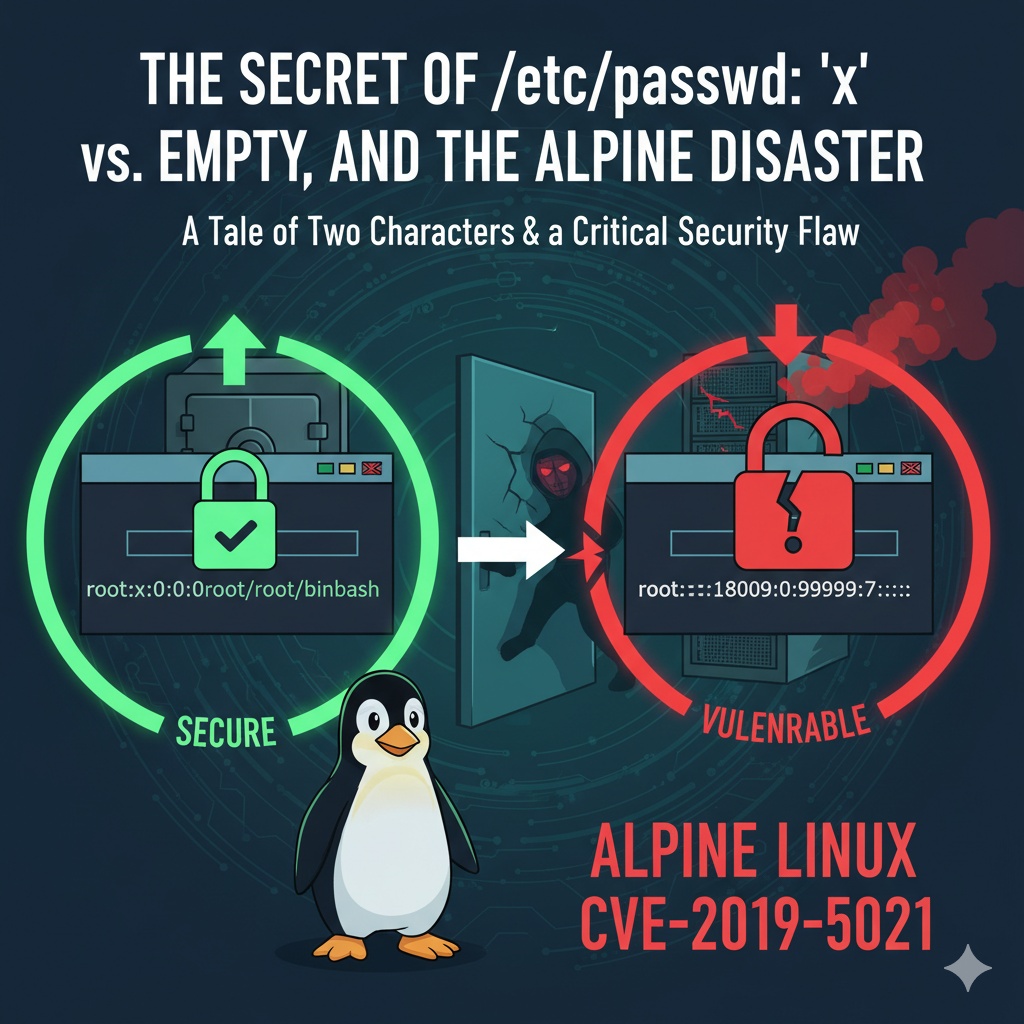
🧐 /etc/passwd文件,它到底是什么?
Linux系统中所有用户的信息都存储在一个名为/etc/passwd的文本文件中。就像学校的学生名册一样,它包含了注册用户的姓名、ID、主目录位置等必要信息。
如果你用cat /etc/passwd命令打开这个文件,你会看到每一行都由7个字段组成,这些字段用冒号(:)分隔。
root:x:0:0:root:/root:/bin/bash我们在这里需要关注的是第二个字段,也就是密码存储的地方!
🤫 第二个字段的秘密:’x’ vs ‘空格’
- ‘x’的含义:”密码安全地存储在其他地方!🔒”/etc/shadow文件只有root用户才能读取,因此它是一个重要的安全机制,从根本上阻止普通用户窥探其他用户的加密密码。
- 在大多数现代Linux系统中,这个字段都填充了字符’x’。这意味着“实际的加密密码不在这里!”相反,它表示密码已加密并存储在更安全的/etc/shadow文件中。
- ‘空格’的含义:”欢迎任何人进入!🚪”
- 如果这个字段是空的(空格),那是一个非常非常危险的信号。🚨 这意味着该用户账户没有设置密码。换句话说,任何人都可以无需密码直接登录该账户!
💥 Alpine Linux镜像的致命错误:空的root密码
现在,让我们通过一个真实事件来了解这个“空格”可能导致多么可怕的后果。
Alpine Linux是一个轻量级且快速的Linux发行版,在Docker容器环境中非常受欢迎。然而,在2019年,Alpine Linux的官方Docker镜像中发现了一个严重的安全漏洞(CVE-2019-5021)。
😱 事件的起因
问题在于,官方镜像在发布时,root账户的密码字段是空的。在长达三年多的时间里,无数开发人员一直在使用一个可能导致root权限在没有密码的情况下被劫持的镜像。
存在漏洞的镜像中/etc/shadow文件的内容:看到了吗?root后面本应是加密密码的部分完全是空的。
root::18009:0:99999:7:::💣 有哪些风险?
如果在容器内运行的任何服务使用了依赖系统账户信息进行认证的方式,例如PAM(可插拔认证模块),攻击者就可以在没有密码的情况下以root账户登录,并夺取容器的所有权限。
这就像是轻巧安全的Alpine镜像的核心,却有一个对所有人开放的后门。这个看似微不足道的“空格”将无数系统暴露在潜在的危险之中。
✅ 如何解决的?
幸运的是,这个问题在被发现后迅速得到了修复。解决方案很简单:用感叹号(!)填充root账户的密码字段。
安全修补后的镜像中/etc/shadow文件的内容:第二个字段中的“!”表示该账户已被锁定。这意味着绝对无法通过密码登录。这比完全没有密码要安全得多。
root:!:18009:0:99999:7:::✨ 经验教训与总结
今天,我们了解了/etc/passwd文件中’x’和’空格’这两个微小差异对系统安全有多么巨大的影响。
- ‘x’:表示密码安全地存储在/etc/shadow文件中。(👍 安全)
- ‘空格’:表示没有密码,意味着任何人都可以访问该账户。(👎 危险)
Alpine Linux漏洞事件给我们留下了重要的教训:无论多么微不足道的设置,在安全方面都绝不能掉以轻心。养成检查您使用的系统和镜像默认设置的习惯如何?😊
发表回复