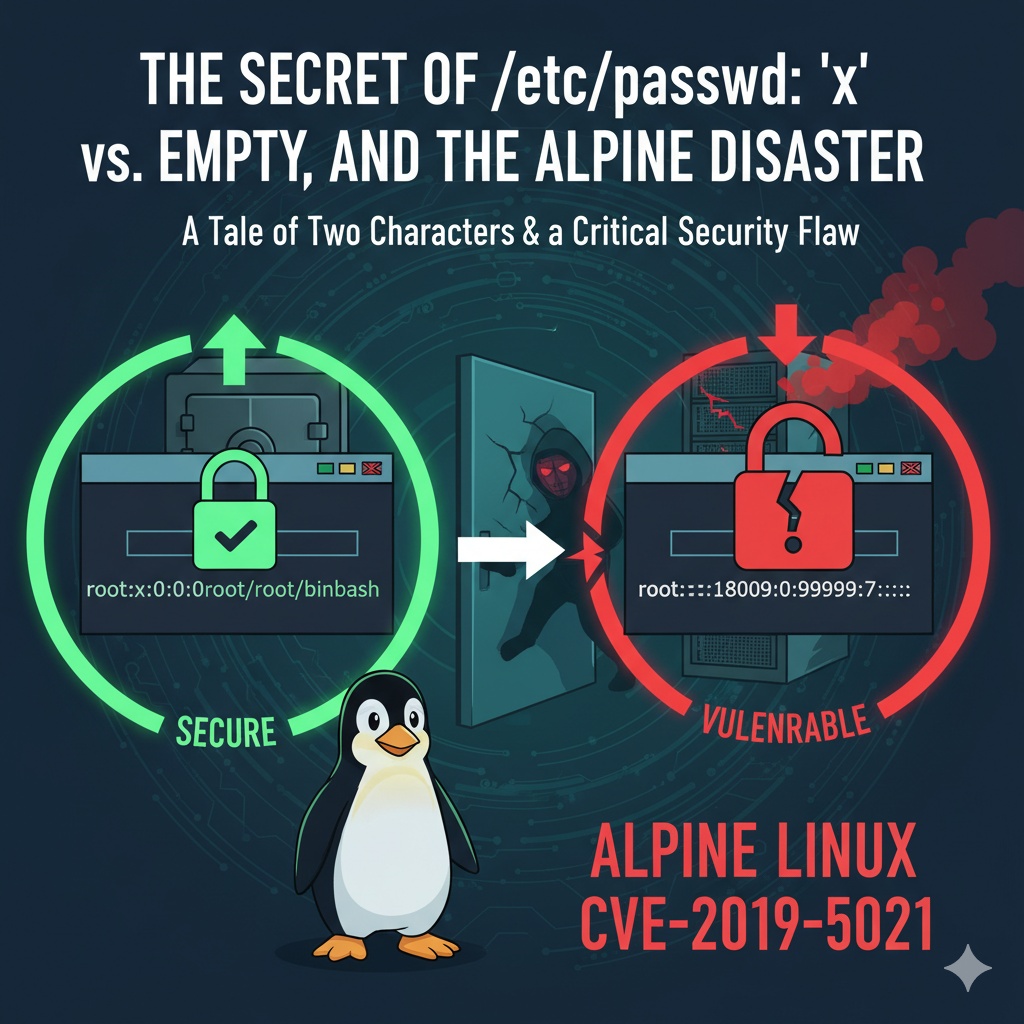
こんにちは!今日は、Linuxシステムの核となるファイルの一つである/etc/passwdファイルに隠された小さな秘密、「x」と「空白」の意味について掘り下げ、このわずかな違いがどのようにして巨大なセキュリティ災害へと繋がったのかを、Alpine Linuxイメージの脆弱性事件と共にかんたんに詳しく解説します。😉
🧐 /etc/passwdファイル、その正体とは?
Linuxシステムに存在するすべてのユーザー情報は、/etc/passwdというテキストファイルに保存されています。まるで学校の生徒名簿のように、システムに登録されたユーザーの名前、ID、ホームディレクトリの場所など、必須情報が記載されています。
このファイルをcat /etc/passwdコマンドで開くと、各行がコロン(:)で区切られた7つのフィールドで構成されていることがわかります。
root:x:0:0:root:/root:/bin/bashここで私たちが注目すべきは、まさに2番目のフィールド、つまりパスワードが保存される場所です!
🤫 2番目のフィールドの秘密:「x」 vs 「空白」
- 「x」の意味:「パスワードは別の場所に安全に保管中!🔒」/etc/shadowファイルはrootユーザーのみが読み取れるため、一般ユーザーが他のユーザーの暗号化されたパスワードを覗き見することを根本的に防ぐ重要なセキュリティ機能です。
- ほとんどの現代のLinuxシステムでは、このフィールドは「x」という文字で埋められています。これは「実際の暗号化されたパスワードはここにはない!」という意味です。代わりに、はるかに安全な/etc/shadowファイルに暗号化されて保存されていることを示しています。
- 「空白」の意味:「誰でもどうぞ!🚪」
- もしこのフィールドが空(空白)であれば、それは本当に本当に危険な信号です。🚨 それは、そのユーザーアカウントにパスワードが設定されていないことを意味します。つまり、パスワードを尋ねられることなく、誰でもそのアカウントにログインできるということです!
💥 Alpine Linuxイメージの致命的なミス:空のrootパスワード
さて、この「空白」がどれほど恐ろしい結果を招く可能性があるのか、実際の事件を通して見ていきましょう。
Alpine Linuxは、軽量で高速なため、Dockerコンテナ環境で非常に人気のあるLinuxディストリビューションです。しかし2019年、このAlpine Linuxの公式Dockerイメージで深刻なセキュリティ脆弱性(CVE-2019-5021)が発見されました。
😱 事件の発端
問題は、まさにrootアカウントのパスワードフィールドが空のまま公式イメージが配布されていたことでした。実に3年以上の期間、多くの開発者がパスワードなしでroot権限を奪取されかねないイメージを使用していたのです。
脆弱なイメージの/etc/shadowファイルの内容:見えますか?rootの直後に来るべき暗号化されたパスワード部分が完全に空になっています。
root::18009:0:99999:7:::💣 どのような危険があったのか?
コンテナ内で実行されるサービスが、PAM(Pluggable Authentication Modules)のようにシステムアカウント情報を通じて認証する方式を使用していた場合、攻撃者はパスワードなしでrootアカウントにログインし、コンテナのすべての権限を掌握することができました。
軽量で安全だと信じられていたAlpineイメージの心臓部に、誰にでも開かれた裏口があったことになります。この些細な「空白」一つが、数多くのシステムを潜在的な危険に晒しました。
✅ どのように解決されたのか?
幸いにも、この問題は発見後すぐに修正されました。解決方法は簡単でした。rootアカウントのパスワードフィールドを感嘆符(!)で埋めることでした。
安全にパッチが適用されたイメージの/etc/shadowファイルの内容:2番目のフィールドの「!」は、そのアカウントがロックされていることを意味します。つまり、パスワードでは絶対にログインできないようにブロックしたのです。これは、パスワードを全くなくすよりもはるかに安全な措置です。
root:!:18009:0:99999:7:::✨ 教訓とまとめ
今日、私たちは/etc/passwdファイルの「x」と「空白」という小さな違いが、システムセキュリティにどれほど大きな影響を与えるかについて学びました。
- 「x」:パスワードが/etc/shadowファイルに安全に保存されていることを意味します。(👍 安全)
- 「空白」:パスワードがないことを意味し、誰でもそのアカウントにアクセスできることを意味します。(👎 危険)
Alpine Linuxの脆弱性事件は、どんなに些細に見える設定であっても、セキュリティに関しては決して軽視してはならないという重要な教訓を私たちに残しました。ご自身が使用するシステムやイメージのデフォルト設定を一度確認する習慣を持つのはいかがでしょうか?😊
コメントを残す