CVE(Common Vulnerabilities and Exposures)是一种区分已公开安全漏洞的识别体系。CVE-2026-99999确实是一个已公开的Linux内核漏洞。不能仅仅因为编号不熟悉就判断它是假的。但是,也不应仅凭严重性评分就将其解读为可以立即控制互联网上所有虚拟机。官方CVE JSON
需要确认的有三点:是否已正式注册、已证实影响的范围,以及运行中的主机是否已应用修复。本文是基于公开资料对照的审查稿,不包含攻击重现或服务器测试结果。
验证标准:2026年10月19日06:55 UTC(韩国时间15:55)。资料的更新时间和本文的查询时间不同。关于利用现状,以下资料之间仍存在不一致。
代表图片:检查虚拟机隔离边界的概念图。并非实际攻击画面或特定产品的配置图。
1. 官方记录中确认了什么
CVEProject的官方JSON显示状态为PUBLISHED,分配主体为Linux。公开日期为10月15日,更新日期为10月17日。核心问题是IPv4处理过程中checksum_start的验证问题。校验和是用于验证数据包数据错误的值,如果相关位置信息处理了错误的输入,可能导致内核内存损坏。官方CVE JSON
NVD条目也在搜索结果中确认了Received状态和注册事实。但是,本次查询未能提取详细正文。因此,下面的9.3分不作为NVD独立计算的分数。
2. 9.3分和8.8分的前提不同
CVSS(Common Vulnerability Scoring System)用分数表示攻击条件和影响。漏洞注册主体CNA的评估和产品供应商的评估前提可能不同。
WRIMO-MD-TABLE-0]区别在于权限要求。在CNA的microVM场景中,PR:N意味着不需要主机凭据。但仍存在访客可以向其分配的虚拟网络接口发送输入的条件。PR:N不能被解释为无需认证即可从互联网直接远程执行代码。两项评估均为AV:L。[CNA评估,Red Hat评估
主机是运行虚拟机的物理服务器,访客是在其中运行的虚拟机。在此案例中,重要的边界是主机内核处理访客网络输入的位置。操作员必须结合实际虚拟化配置和供应商的影响判定进行确认。
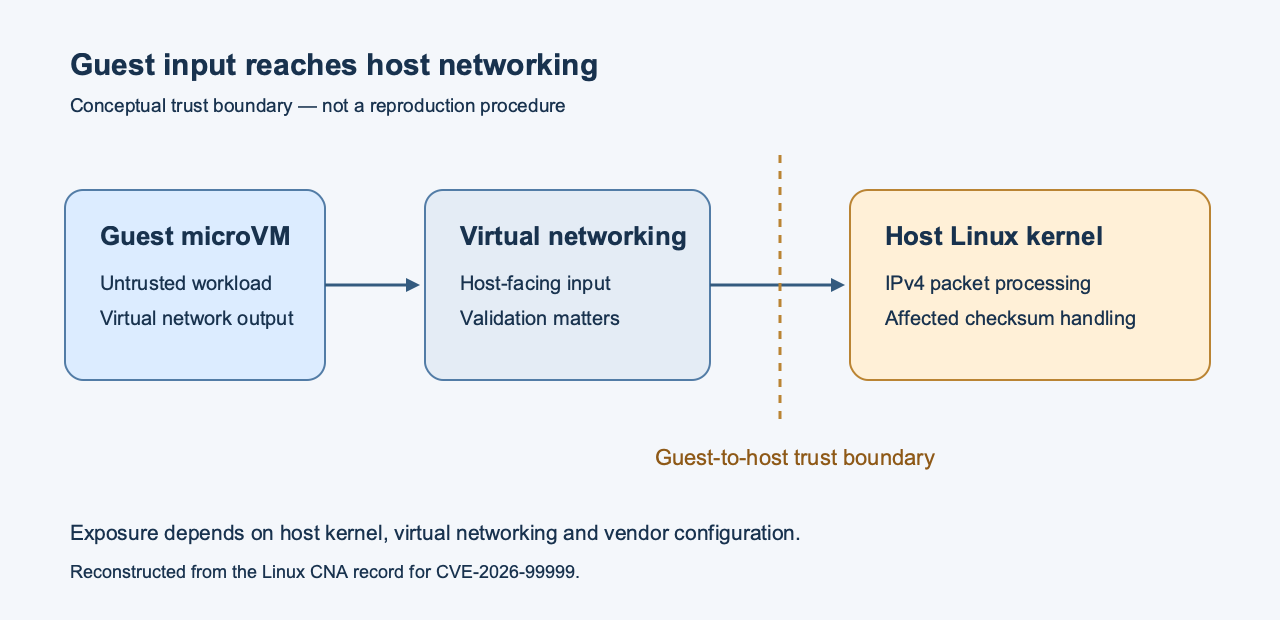
图1. 基于官方文档重构的概念路径。此图不表示攻击条件或重现步骤。依据:Linux CNA场景
3. Vercel运营环境中证实了哪些内容
Vercel在10月14日的发布应区分实证环境来阅读。microVM是小型配置的虚拟机,但小型配置这一事实并不能消除漏洞对主机的影响。
同一发布中的“CVE待定”、“补丁非公开审查”是10月14日当时的说明。应与10月15日公开的CVE的当前注册状态区分开来。CVE记录也将此Vercel发布作为参考资料链接。Vercel发布,官方CVE记录
4. 实际利用情况能否断定
查询到的公开资料存在不一致。CVE JSON中包含的CISA ADP在10月16日15:49 UTC的评估记录为Exploitation: none。而查询时Red Hat正文则指出,该问题被追踪为KEV active-exploit case。CVE JSON,Red Hat正文
从CISA官方GitHub镜像查询到的KEV(Known Exploited Vulnerabilities,已知被利用漏洞)目录版本为2026.10.16,发布时间为2026-10-16T17:15:48.8752Z,共1,748条。进一步交叉验证结果显示,此CVE不在该列表中。该存储库说明其与CISA原始数据在几分钟内同步。但是,本次验证中cisa.gov原始JSON的访问受限。官方镜像说明
因此,本文不武断地声明“没有实际利用”或“已列入CISA KEV”。研究环境的实证、供应商的追踪表述以及特定时间点目录的收录情况,均作为各自的依据记录。仅凭不在列表中这一事实,不足以判断没有风险或推迟补丁审查。
5. 运维人员应首先确认主机内核的修复应用情况
以下是基于上述资料整理的运维检查建议。与其在所有环境中统一执行命令,不如根据负责供应商的安全建议和变更流程进行应用。
- 识别目标主机。首先列出运行不受信任的访客或沙箱的虚拟化主机。单独记录访客内部的更新完成情况和主机内核状态。
- 检查发行版的CVE建议。对照产品、支持流、内核软件包的准确发布版本和修复状态。不要仅凭上游版本号来判断发行版软件包是否存在漏洞。
- 将供应商提供的修复应用于主机。不要仅更改访客镜像或应用程序就视为完成。如果是托管服务,请确认供应商的影响评估和措施完成通知。
- 确认正在运行的内核。区分软件包安装和实际运行状态。根据建议重启或使用经批准的应用方式后,确认修改后的内核已激活。
- 单独跟踪未解决的主机。记录是否提供了修复、负责人、应用计划和确认依据。可以考虑减少不受信任工作负载的接受范围的运维判断,但这不应被称为经过验证的漏洞缓解措施。
发行版可能会提供将安全修复回溯到旧版本的补丁。因此,不应仅凭内核的主版本号较低就断定其未打补丁。反之,仅凭上游存在修复这一事实,也不能认为所有产品都已发布补丁。Red Hat表示,在查询时,他们正在推进受影响产品的修复,并告知目前没有满足其标准的缓解措施。Red Hat影响、修复和回溯补丁说明
此漏洞的真实性已通过官方公开记录确认。实际运维判断还需要进一步确认主机配置、发行版修复状态和正在运行的内核。虽然应追踪利用现状的资料不一致,但同时对已确认的隔离边界风险采取措施是合理的。
官方参考资料:CVE.org · CVEProject JSON · NVD · Red Hat · Vercel · CISA KEV官方镜像
发表回复