CVE(Common Vulnerabilities and Exposures)は、公開されたセキュリティ脆弱性を区別するための識別体系です。CVE-2026-99999は実際に公開されたLinuxカーネルの脆弱性です。番号が見慣れないという理由だけで偽物だと判断することはできません。ただし、深刻度スコアだけを見て、インターネット上のすべての仮想マシンを即座に掌握できると解釈すべきでもありません。公式CVE JSON
確認すべきことは3つあります。公式登録の有無、実証された影響の範囲、そして運用中のホストに修正が適用されているかです。この記事は公開資料を照合した検討用の原稿であり、攻撃の再現やサーバー試験結果は含まれていません。
検証基準:2026年10月19日06:55 UTC(韓国時間15:55)。資料の更新時刻とこの記事の参照時刻は異なります。悪用状況については、以下に記載された資料間に不一致が残っています。
代表画像:仮想マシン隔離境界をチェックする概念図。実際の攻撃画面や特定の製品の構成図ではありません。
1. 公式記録で何を確認したか
CVEProjectの公式JSONは、ステータスをPUBLISHED、割り当て主体をLinuxと表示しています。公開日は10月15日、更新日は10月17日です。核心はIPv4処理過程のchecksum_start検証問題です。チェックサムはパケットデータの誤りを確認するための値であり、関連する位置情報が誤った入力を処理すると、カーネルメモリの破損につながる可能性があります。公式CVE JSON
NVD項目も検索結果でReceivedステータスと登録事実を確認しました。ただし、今回の照会では詳細本文を抽出できませんでした。したがって、以下の9.3点をNVDが独立して算出したスコアとは記述しません。
2. 9.3点と8.8点は前提が異なる
CVSS(Common Vulnerability Scoring System)は、攻撃条件と影響をスコアで表現します。脆弱性登録主体であるCNAの評価と製品ベンダーの評価は前提が異なる場合があります。
WRIMO-MD-TABLE-0]違いは権限要求条件です。CNAのmicroVMシナリオでは、PR:Nはホストの資格情報を要求しないことを意味します。ゲストが割り当てられた仮想ネットワークインターフェースに入力を送信できるという条件は残っています。PR:Nをインターネットから認証なしで直接リモートコード実行が可能であるという意味に置き換えることはできません。両方の評価ともAV:Lです。[CNA評価、Red Hat評価
ホストは仮想マシンを実行する物理サーバー側であり、ゲストはその中で実行される仮想マシンです。この事例で重要な境界は、ゲストのネットワーク入力をホストカーネルが処理する地点です。オペレーターは、実際の仮想化構成とベンダーの影響判定を合わせて確認する必要があります。
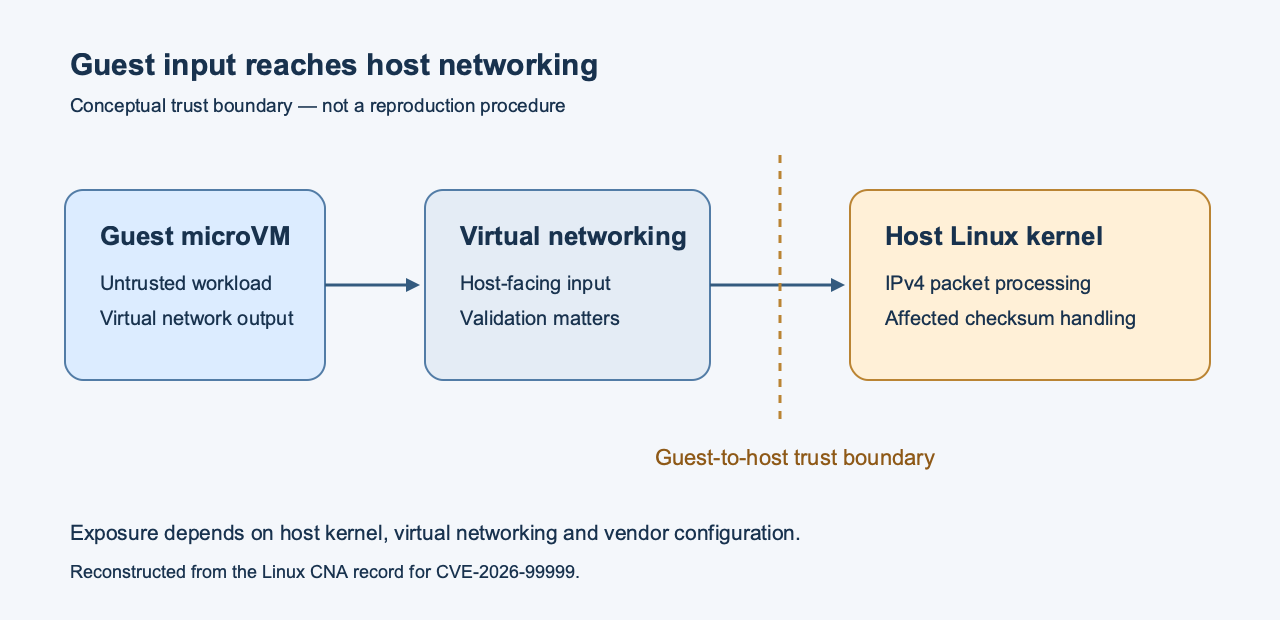
図1. 公式文書に基づいて再構成された概念経路。攻撃条件や再現手順を表現した図ではありません。根拠:Linux CNAシナリオ
3. Vercelの運用環境で実証されたのはどこまでか
Vercelの10月14日の発表は、実証環境を区別して読む必要があります。microVMは小さな構成の仮想マシンですが、小さな構成であるという事実だけでホストの脆弱性影響がなくなるわけではありません。
同じ発表の「CVE待機中」、「パッチ非公開検討」は10月14日時点の説明です。その後10月15日に公開されたCVEの現在の登録状態とは区別する必要があります。CVE記録もこのVercel発表を参照資料としてリンクしています。Vercel発表、公式CVE記録
4. 実際の悪用状況は断定できるか
照会した公開資料には不一致があります。CVE JSONに含まれるCISA ADPの10月16日15:49 UTCの評価にはExploitation: noneが記録されています。一方、照会時点のRed Hat本文では、この問題をKEV active-exploit caseとして追跡していると記載されています。CVE JSON、Red Hat本文
CISAの公式GitHubミラーで照会したKEV(Known Exploited Vulnerabilities、既知の悪用された脆弱性)カタログは、バージョン2026.10.16、配布時刻2026-10-16T17:15:48.8752Z、合計1,748件です。追加のクロス検証の結果、このCVEは当該リストにはありませんでした。このリポジトリはCISAオリジナルと数分以内に同期すると説明しています。ただし、cisa.govのオリジナルJSONは今回の検証ではアクセスが制限されました。公式ミラー案内
したがって、この記事は「実際の悪用はない」または「CISA KEVに掲載された」と断定しません。研究環境での実証、ベンダーの追跡表現、特定時点のカタログへの掲載有無は、それぞれの根拠として記録します。リストにないという事実だけで危険がないと判断したり、パッチの検討を遅らせる根拠も不十分です。
5. オペレーターはホストカーネルの修正適用から確認する
以下は、上記の資料に基づいて整理した運用点検の提案です。環境ごとのコマンドを一括実行するのではなく、担当ベンダーのセキュリティ勧告と変更手順に合わせて適用します。
- 対象ホストを特定する。信頼できないゲストやサンドボックスを実行する仮想化ホストからリストアップします。ゲスト内部の更新完了状況とホストカーネルの状態を別途記録します。
- ディストリビューションのCVE勧告を確認する。製品、サポートストリーム、カーネルパッケージの正確なリリースと修正状態を照合します。アップストリームのバージョン番号だけでディストリビューションパッケージの脆弱性を判定しないようにします。
- ホストにベンダーが提供した修正を適用する。ゲストイメージやアプリケーションだけを変更して完了としないようにします。マネージドサービスの場合は、プロバイダーの影響評価と措置完了の案内を確認します。
- 実行中のカーネルを確認する。パッケージのインストールと実際の実行状態を区別します。勧告に従って再起動するか、承認された適用方式を使用した後に、修正されたカーネルがアクティブになっているかを確認します。
- 未解決のホストを別途追跡する。修正提供の有無、担当者、適用スケジュールと確認根拠を残します。信頼できない作業の受容範囲を減らす運用判断は検討できますが、これを検証済みの脆弱性緩和策とは呼びません。
ディストリビューションは、既存のバージョンにセキュリティ修正をバックポートとして提供する場合があります。したがって、カーネルのメジャーバージョン番号が低いという理由だけで未パッチだと断定すべきではありません。逆に、アップストリームに修正があるという事実だけで、すべての製品のパッチが配布されたと見ることもできません。Red Hatは、照会時点において当該製品の修正を推進中であると説明しており、自社基準を満たす緩和策は提供されていないと案内しています。Red Hat影響・修正・バックポート案内
この脆弱性の実在性は公式公開記録で確認されます。実際の運用判断には、ホスト構成、ディストリビューションの修正状態、実行中のカーネルの確認がさらに必要です。悪用状況の資料不一致は追跡しつつ、確認された隔離境界のリスクに対する措置は並行して進めるのが妥当です。
公式参考資料:CVE.org · CVEProject JSON · NVD · Red Hat · Vercel · CISA KEV公式ミラー
コメントを残す