大家好!这里是IT故事博客,致力于提升大家的IT知识。今天,我将为大家简单明了地解释两个在Kubernetes或云环境中经常出现但又容易混淆的安全概念:Security Policy(安全策略)和Security Context(安全上下文)之间的区别!🚀
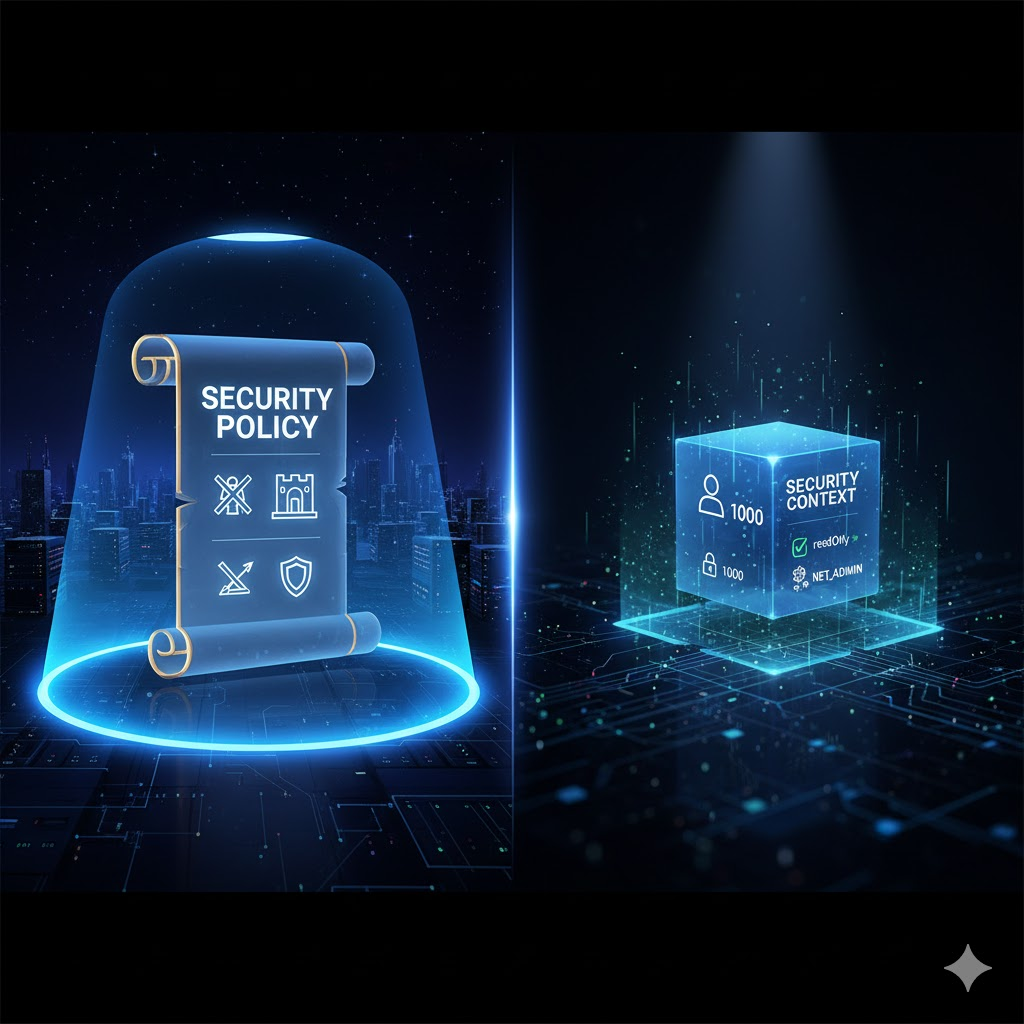
Security Policy(安全策略):我们家的“家训” 📜
Security Policy(安全策略)可以简单理解为应用于整个系统或特定命名空间(namespace)的“规则集合”。它就像我们家的“家训”一样,规定了“在这个家里,绝对不能做这些事!”或者“这些事情必须遵守!”这样的大框架规则。
此策略主要由集群管理员设置,定义了Pod可以运行、可以拥有哪些权限的最低安全标准。例如,它可以包含以下规则:
- “容器不能以root权限运行!” 🙅♂️
- “只能使用特定卷(volume)类型!” 📁
- “容器必须使用只读(read-only)文件系统!” 🛡️
只有首先存在这样的策略(Policy),各个容器或Pod才能在其内部进行自己的安全设置。也就是说,它扮演着描绘“能做什么,不能做什么”的宏观蓝图的角色。
Security Context(安全上下文):我房间的“规则” 🛋️
Security Context(安全上下文)指的是应用于单个Pod或容器(Container)层面的具体“安全设置”。这类似于在Security Policy这个大“家训”之下,决定“在我房间里,我将遵守这些规则”。
此设置直接在Pod或容器的YAML配置文件中定义,详细指定了该Pod或容器将以何种权限和何种环境运行。例如,可以进行以下设置:
- “此容器将以用户ID 1000运行。” (runAsUser: 1000) 👤
- “此容器将不拥有对根文件系统的写入权限。” (readOnlyRootFilesystem: true) ✍️🚫
- “我将为此容器添加或删除特定的Linux内核功能(capability)。” (capabilities: { add: [“NET_ADMIN”], drop: [“SYS_TIME”] }) ⚙️
换句话说,Security Context是实际应用于Pod或容器的具体而详细的安全规范。它负责在不违反Security Policy大框架的前提下,应用最大程度的安全性。
一目了然的区别:Policy vs. Context
| 区分 | Security Policy (安全策略) | Security Context (安全上下文) |
| 适用范围 | 整个集群或命名空间(广范围)🌐 | 单个Pod或容器(窄范围)🎯 |
| 作用 | 定义“允许什么”的规则集合 📖 | 定义“如何运行”的具体设置 🔧 |
| 比喻 | 整个家庭的家训 👨👩👧👦 | 我房间的规则 🚪 |
| 设置主体 | 主要由集群管理员 | 主要由开发人员或部署负责人 |
| 目的 | 强制执行整个系统的安全标准并保持一致性 | 增强单个工作负载的安全性并应用最小权限原则 |
### 一个非常简单的例子! 🏫
- 学校校规 (Security Policy): “所有学生必须在9点前到校,禁止染发。”
- 3年1班的班规 (Security Context): “我们班在8点50分前到校,每周五调换座位。”(在不违反学校校规的前提下制定自己的规则)
因此,Security Policy可以总结为定义高层级“应做什么”和“不应做什么”的强制性规则,而Security Context则是在这些规则之内应用于单个执行单元的详细安全选项。
现在,这两个概念的区别是否已经清晰了呢?安全再怎么强调也不为过。希望您通过正确的策略和上下文设置,使您的系统更加安全!💪
Tags: 安全策略, Security Policy, 安全上下文, Security Context, Kubernetes, 容器安全, 云安全, IT, 技术
发表回复