在引入云时,许多人都在思考如何满足“网络隔离”的规定。特别是,虚拟网络VPC及其子网是否被监管机构认定为“隔离网络”,引发了广泛的疑问。
过去,物理上划分服务器机房的“物理网络隔离”曾被认为是唯一的解决方案。然而,随着云计算成为主流,“逻辑网络隔离”正在成为新的标准。
今天,我们将以简单明了的方式探讨VPC和子网在逻辑网络隔离视角下的意义,以及它们在监管环境中是如何被看待的! ☁️
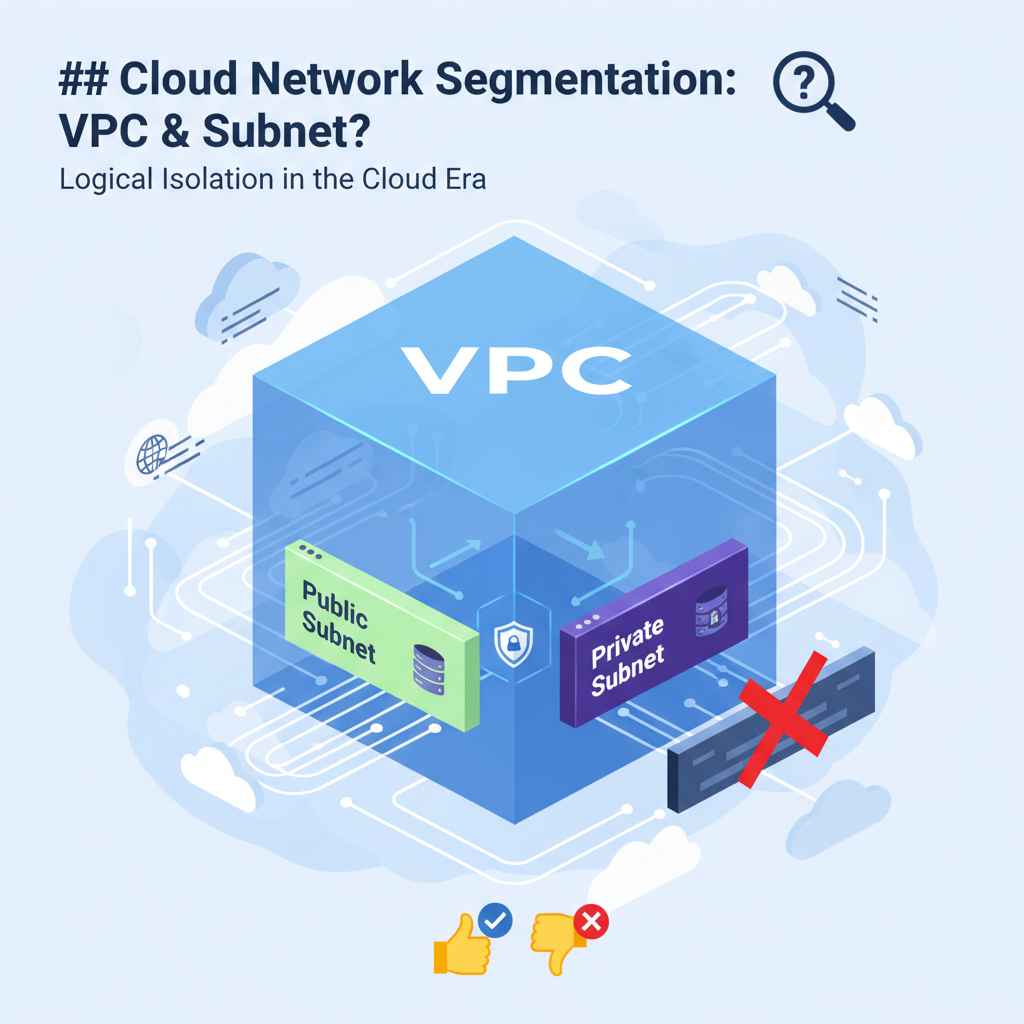
1. 虚拟网络(VPC)能否被视为“隔离网络”?
开门见山地说,“是的,在大多数情况下是这样。” 👍
VPC(Virtual Private Cloud)是在庞大的共享云基础设施之上,为您逻辑上完全隔离的独立网络空间。无论从技术角度还是监管角度,它都被认为是满足“隔离”要求的。
🏡 技术视角:您专属的独立数字空间
VPC在物理上可能与其他用户共享相同的设备,但在逻辑上是完全隔离的。
- 独立的IP地址空间:您可以自由设置自己的私有IP地址范围。
- 独立的路由表和网关:您可以独立控制网络流量的路径。
也就是说,它就像一个完全隔离的“您自己的数据中心”,默认情况下无法与其他VPC通信。
🏛️ 监管与合规视角:认可时代趋势
过去的法规强调“物理”隔离,但随着云的稳定性和安全技术的发展,监管机构也倾向于认可“逻辑隔离”。
- 🇰🇷 国内法规
- 金融领域 (电子金融监督规定等): 即使是最保守的金融行业也正在发生变化。过去,个人信用信息系统等原则上要求物理网络隔离,但现在根据《金融领域云计算服务利用指南》,如果满足加强的访问控制、加密、监控等替代信息保护控制,则允许逻辑网络隔离(VPC)。精心设计的VPC现在在金融领域也被认可为隔离网络。
- 公共领域 (云安全认证 – CSAP): 公共机构只能使用通过CSAP认证的云。此认证本身意味着国家已验证了云的逻辑隔离和安全性,因此,CSAP认证云的VPC被认可为公共机构的“隔离网络”。
- 一般企业 (个人信息保护法, ISMS-P): 这些法规并非明确规定特定技术,而是广泛要求“安全访问控制”和“网络隔离”。因此,严格配置了防火墙(Security Group, NACL)和访问控制(IAM)的VPC被认为足以满足这些要求。
- 🌍 海外法规
- PCI-DSS (支付卡行业数据安全标准): 要求将持卡人数据环境(CDE)与其他网络“隔离”。利用VPC和强大的防火墙规则进行逻辑隔离被广泛认为是满足此要求的标准方法。
- HIPAA (美国医疗信息可携性与责任法案), GDPR (欧盟通用数据保护条例): 要求采取“技术和物理保护措施”以防止未经授权的数据访问。管理良好的VPC环境是满足这些法规核心要求的非常有效的手段。
2. 那么,子网也是“隔离网络”吗?
这是许多人感到困惑的地方。开门见山地说,“不,子网本身不被视为独立的隔离网络。” 🙅♀️
子网就像VPC这个大房子里的“房间”。房间与房间之间有墙壁(安全设置),但它们最终都在同一个房子里。
🚪 角色差异:是“区分”而非“隔离”
- VPC: 充当“边界”,将外部互联网和其他VPC(其他房子)隔离开来。
- 子网: 在VPC(房子)内部,根据用途划分资源并控制流量,起到“区分”的作用。
- Public Subnet: 放置需要与外部互联网通信的Web服务器等,如同“客厅”。
- Private Subnet: 放置阻止外部访问且仅与内部服务通信的数据库等,如同“主卧”或“书房”。
🧐 监管视角:内部控制的证据
监管机构或审计师在判断“业务网络和互联网是否隔离”时,首先会检查作为房子围栏的VPC边界。
子网间的访问控制(NACL、路由设置等)是重要的内部控制证据,表明该房子(VPC)“管理得有多安全”。但是,子网本身不被认可为与VPC同等水平的“独立网络”。
💡 结论:从整体背景理解
在进行网络隔离设计时,我们需要理解以下整体图景:
- 最大的边界是VPC。 遵守法规的“网络隔离”基本单位是VPC。
- 子网是内部安全强化工具。 在VPC这个安全的围栏内,通过子网将资源按功能/安全等级划分(Segmentation),进一步提高安全级别。
在云环境中构建成功的网络隔离架构,核心在于用VPC建立坚固的外部边界,并在其中用子网系统地划分内部区域。如果能清晰理解这两个概念的作用和关系,不仅能遵守法规,还能创建更安全、更高效的云环境! ✨
发表回复