クラウドを導入する際、多くの方が「ネットワーク分離」の規定をどのように満たすか悩んでいます。特に、仮想ネットワークであるVPCとその中のサブネットが、規制機関が認める「分離されたネットワーク」であるかについて、多くの疑問が寄せられています。
かつては、サーバー室を物理的に分ける「物理的ネットワーク分離」が唯一の解決策のように考えられていました。しかし、クラウドが主流となった今、「論理的ネットワーク分離」が新たな標準として定着しつつあります。
本日は、VPCとサブネットが論理的ネットワーク分離の観点からどのような意味を持つのか、そして規制環境ではどのように見られているのかを、分かりやすく明確に解説します! ☁️
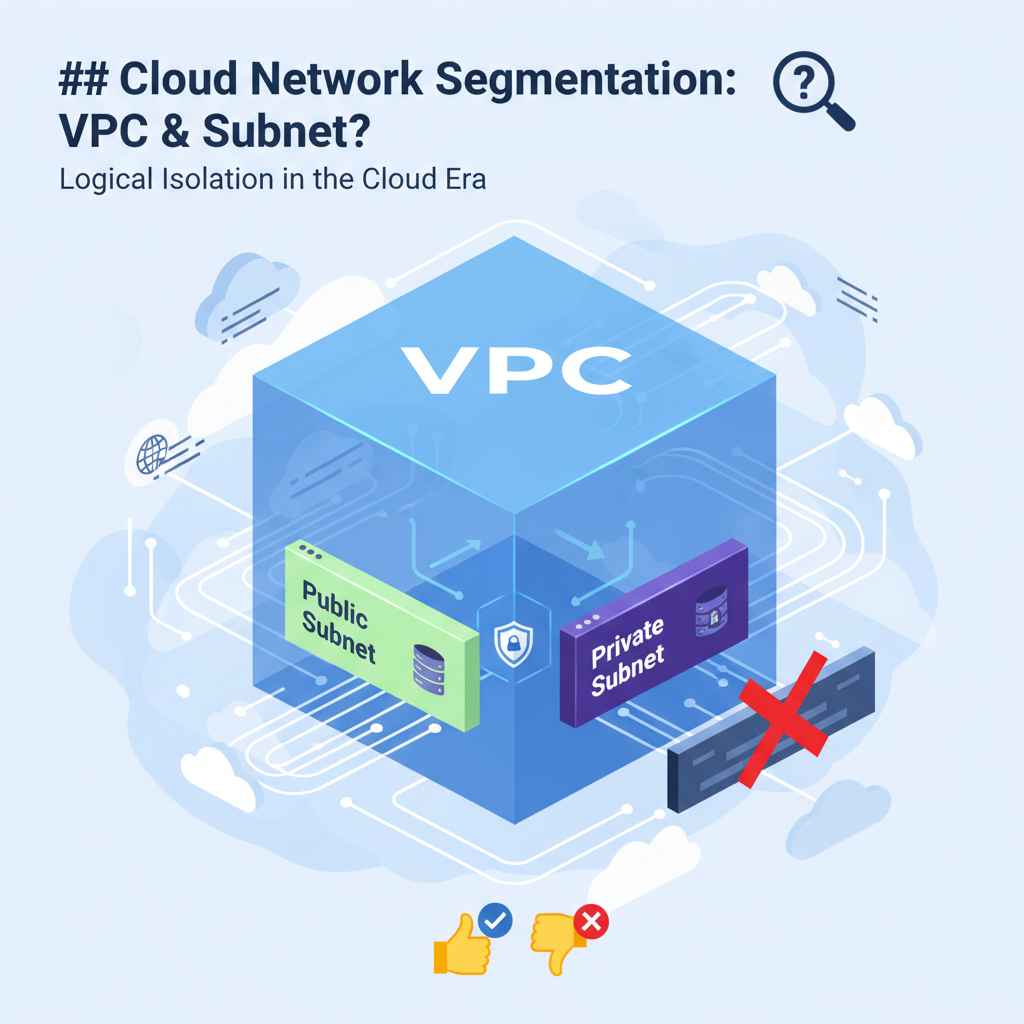
1. 仮想ネットワーク(VPC)は「分離されたネットワーク」と見なせるか?
結論から申し上げますと、「はい、ほとんどの場合そうです。」 👍
VPC(Virtual Private Cloud)は、クラウドという巨大な共有インフラ上で、自分だけが使用できるように論理的に完全に隔離された独立したネットワーク空間です。技術的にも、規制の観点からも、「分離」の要件を満たすものとして認められています。
🏡 技術的観点:自分だけの独立したデジタル空間
VPCは、物理的には他のユーザーと同じ機器を共有する可能性がありますが、論理的には完全に分離されています。
- 独立したIPアドレス空間: 自分だけのプライベートIPアドレス帯域を自由に設定できます。
- 独立したルーティングテーブルおよびゲートウェイ: ネットワークトラフィックが流れる経路を独自に制御します。
つまり、他のVPCとは基本的に通信できない、完全に隔離された「自分だけのデータセンター」のようなものです。
🏛️ 規制およびコンプライアンス観点:時代の流れを認める
過去の規制は「物理的」分離を強調していましたが、クラウドの安定性とセキュリティ技術の発展に伴い、規制機関も「論理的分離」を認める傾向にあります。
- 🇰🇷 国内規制
- 金融分野 (電子金融監督規定など): 最も保守的だった金融業界でも変化の兆しが見られます。かつては個人信用情報システムなどに物理的ネットワーク分離が原則でしたが、現在は「金融分野クラウドコンピューティングサービス利用ガイド」に基づき、強化されたアクセス制御、暗号化、監視などの代替情報保護統制を満たせば論理的ネットワーク分離(VPC)を許可しています。適切に設計されたVPCは、今や金融業界でも分離されたネットワークとして認められているのです。
- 公共分野 (クラウドセキュリティ認証 – CSAP): 公共機関はCSAP認証を受けたクラウドのみを使用できます。この認証自体が、国がクラウドの論理的分離とセキュリティを検証したことを意味するため、CSAP認証クラウドのVPCは公共機関向けの「分離されたネットワーク」として認められます。
- 一般企業 (個人情報保護法、ISMS-P): これらの規定は特定の技術を明示するよりも、「安全なアクセス制御」と「ネットワーク分離」を包括的に要求します。したがって、ファイアウォール(Security Group, NACL)、アクセス制御(IAM)などが厳格に設定されたVPCは、この要件を十分に満たすものと見なされます。
- 🌍 海外規制
- PCI-DSS (クレジットカードデータセキュリティ標準): カード所有者データ環境(CDE)を他のネットワークから「分離」するよう要求します。VPCと強力なファイアウォールルールを活用した論理的分離は、この要件を満たす標準的な方法として広く認められています。
- HIPAA (米国医療情報保護法)、GDPR (欧州個人情報保護規則): データへの不正アクセスを防ぐための「技術的、物理的保護措置」を要求します。適切に管理されたVPC環境は、これらの規制の核心を満たす非常に効果的な手段です。
2. では、サブネットも「分離されたネットワーク」なのか?
ここで多くの方が混乱されます。結論から言えば、「いいえ、サブネット自体は独立して分離されたネットワークとは見なされません。」 🙅♀️
サブネットは、VPCという大きな家の中にある「部屋」のようなものです。部屋と部屋の間には壁(セキュリティ設定)がありますが、結局は同じ家の中にいるのです。
🚪 役割の違い:分離ではなく「区分」
- VPC: 外部インターネットおよび他のVPC(他の家)と隔離される「境界」の役割を果たします。
- サブネット: VPC(家)内部でリソースを用途に応じて分け、トラフィックを制御する「区分」の役割を果たします。
- Public Subnet: 外部インターネットとの通信が必要なウェブサーバーなどを配置する「リビング」
- Private Subnet: 外部アクセスを遮断し、内部サービスとのみ通信するデータベースなどを配置する「寝室」や「書斎」
🧐 規制的視点:内部統制の証拠
規制機関や監査人は、「業務ネットワークとインターネットが分離されているか?」を判断する際、家のフェンスであるVPCの境界をまず確認します。
サブネット間のアクセス制御(NACL、ルーティング設定など)は、その家(VPC)が「どれだけ安全に管理されているか」を示す重要な内部統制の証拠となります。しかし、サブネット自体がVPCと同等のレベルの「独立したネットワーク」として認められるわけではありません。
💡 結論:全体像で理解する
ネットワーク分離設計を行う際、私たちは以下の全体像を理解する必要があります。
- 最大の境界はVPCです。 規制遵守のための「ネットワーク分離」の基本単位はVPCです。
- サブネットは内部セキュリティ強化ツールです。 VPCという安全なフェンスの中で、サブネットを通じてリソースを機能別/セキュリティ等級別に分け(Segmentation)、セキュリティレベルを一層高めるものです。
クラウド環境で成功的なネットワーク分離アーキテクチャを構築するには、VPCで堅固な外部境界を作り、その中でサブネットで体系的な内部区画を分けることが核心です。これら二つの概念の役割と関係を明確に理解することで、規制遵守はもちろん、はるかに安全で効率的なクラウド環境を構築していくことができるでしょう! ✨
コメントを残す