大家好!今天,我将深入探讨一个许多系统工程师和安全负责人初次接触Active Directory (AD) 时最惊讶的话题,那就是“Windows普通用户(域用户)的默认权限”。🕵️♂️
在学习安全时,我们会学到一个原则:“所有权限默认应被拒绝(Default Deny),只允许必要的权限(Allow)。” 那么,我们在Windows AD中创建的新员工账户(域用户)是否遵循了这一原则呢?
答案是“否(NO)”。🙅♂️
这是因为Windows的基本设计理念是围绕“业务便利性(Usability)”展开的。接下来,我们将详细剖析哪些是开放的,哪些是关闭的。
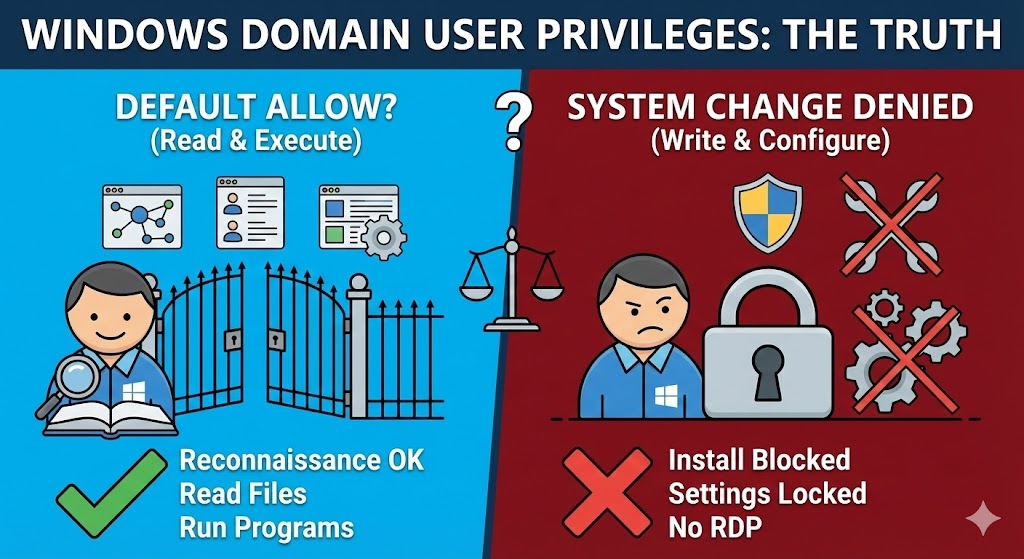
1. 令人震惊的真相:“开放的比你想象的要多”(Default Allow)🔓
在MS Windows环境中,普通用户的默认权限更接近于“读取和执行(Read & Execute)”,而非“拒绝(Deny)”。这是为了确保员工在座位上能够顺利执行基本任务。然而,从安全角度来看,这可能构成潜在威胁。
① 可以在任何PC上登录 (Interactive Logon) 🖥️
如果没有单独的GPO设置,新员工azureuser不仅可以登录自己的PC,还可以登录隔壁金代理的PC,甚至老板的PC。
- 事实: 加入AD的客户端PC(工作站)默认允许Domain Users组进行本地登录。
- 威胁: 内部人员可以物理访问其他部门的PC并尝试登录。(但服务器操作系统默认是阻止的。)
② 可以查询AD内部信息 (Reconnaissance) 🔍
这部分是最危险的。普通用户也可以通过CMD或PowerShell查询公司的整个组织结构图、用户列表、组策略等。
- 可能的操作:
- net user /domain: 获取所有员工名单
- net group “Domain Admins” /domain: 识别管理员账户
- 威胁: 如果黑客窃取了普通账户,他们可以以此为跳板执行内部网络侦察(Reconnaissance),并瞄准管理员账户。
③ C盘读取和程序执行 📂
普通用户对系统文件夹(C:Windows, C:Program Files)拥有读取和执行权限。
- 事实: 运行记事本、计算器、网页浏览器等已安装的程序没有任何限制。
- 威胁: 可能会将未经授权的便携式(Portable)程序放入USB中并执行。
2. 值得庆幸的是:“系统更改被阻止”(Default Deny)🔒
然而,Windows并非毫无防备。可能损害系统稳定性的行为会受到严格阻止。此时,我们经常看到的UAC(用户账户控制)盾牌图标🛡️就会出现。
① 无法安装软件 🚫
如果尝试运行setup.exe或msi文件将程序安装到Program Files路径,系统会要求输入管理员密码。
- 这是因为需要修改注册表的系统区域(HKLM)。
② 无法更改主要系统设置 ⚙️
以下操作在普通用户权限下无法完成:
- 更改IP地址和DNS(网络设置)
- 关闭/打开Windows防火墙
- 更改系统时间
- 添加/删除Active Directory用户
③ 无法进行远程桌面(RDP)连接 ❌
这正是我们今天实践中遇到的部分!
- Console(直接坐着)登录: ✅ 允许
- Remote(远程)登录: 🔒 阻止 (Default Deny)
- 出于安全考虑,RDP只允许明确包含在Remote Desktop Users或Administrators组中的用户连接。
3. 能看到别人的文件吗? 👀
最敏感的“文件访问权限”又是如何呢?
- 公共文件夹: 默认可读。
- 我的文档(My Documents): 只有本人可访问。
- 其他用户的文件夹: 🔒 访问被拒绝 (Access Denied)
- 如果azureuser尝试打开C:Usersadmin_kim文件夹,Windows会毫不犹豫地显示“访问被拒绝”。
4. 安全管理员的角色:收紧(Hardening)🛠️
总而言之,Windows的默认设置是“便利性 > 安全性”。因此,在企业环境中,安全管理员必须通过GPO(组策略)收紧默认权限,执行“Hardening(强化)”操作。
✅ 必选推荐策略 (Best Practice)
- 工作站登录限制: 使用“登录到”属性,限制员工只能登录到指定的PC。
- 命令工具阻止: 通过GPO阻止普通用户执行CMD、PowerShell,防止内部侦察。
- 隐藏C盘: 在文件资源管理器中隐藏系统驱动器,防止不必要的浏览。
- 移除不必要的服务: 禁用不使用的功能,最小化攻击面(Attack Surface)。
📝 总结
- 普通用户权限: 不是“什么都做不了的傻瓜”,而是“可以读取和执行一切的观察者”。
- 核心: 破坏系统的行为被阻止,但获取信息的行为却开放很多。
- 解决方案: 只有管理员通过GPO应用最小权限原则(Least Privilege),系统才能真正安全。
您的AD环境是否已安全收紧?不要盲目相信默认设置,务必检查您的策略! 💪
发表回复