AI编码工具在安全工作中之所以有用,并非仅仅因为它们知道很多命令。而是因为侦察、漏洞诊断、恶意软件分析、事件响应等不同任务,都需要确认顺序、证据格式、中止条件和权限边界。将这些操作流程打包成SKILL.md和辅助脚本并提供给Claude Code的公开仓库就是Masriyan/Claude-Code-CyberSecurity-Skill。
截至2026年8月8日,本文已验证main分支的提交ce0c629。仓库文档介绍了v3.0.0、19项安全技能和Python 3.10及以上版本,实际目录中包含19个SKILL.md文件和32个Python辅助脚本。然而,由于这是一个安全工具集合,相比“复制并立即运行”的方式,固定提交 → 审查源代码 → 仅在项目范围内安装所需技能 → 只读实践的顺序更为安全。
首先要区分:此仓库是Claude Code的技能集合
此仓库中的技能是为Claude Code编写的指令文档。仓库的README和使用指南解释了如何将每个技能目录放置在项目的.claude/skills/或用户范围的~/.claude/skills/下。
这里的技能并非指单个可执行文件。每个目录通常包含以下元素:
- SKILL.md: 名称、描述、激活条件、分步方法、结果格式和安全规则
- scripts/: 自动化重复任务的Python脚本
- examples/, resources/: 根据技能提供的示例和参考资料
- 相邻技能连接: 将分析结果传递给其他安全任务的流程
Codex的Agent Skill在以SKILL.md为中心的、可重用流程方面与此类似,但安装路径、运行时、工具和权限模型因产品而异。因此,不应假设此仓库可以像Codex Skill一样直接复制使用。本文的安装实践以仓库所针对的Claude Code环境为准。
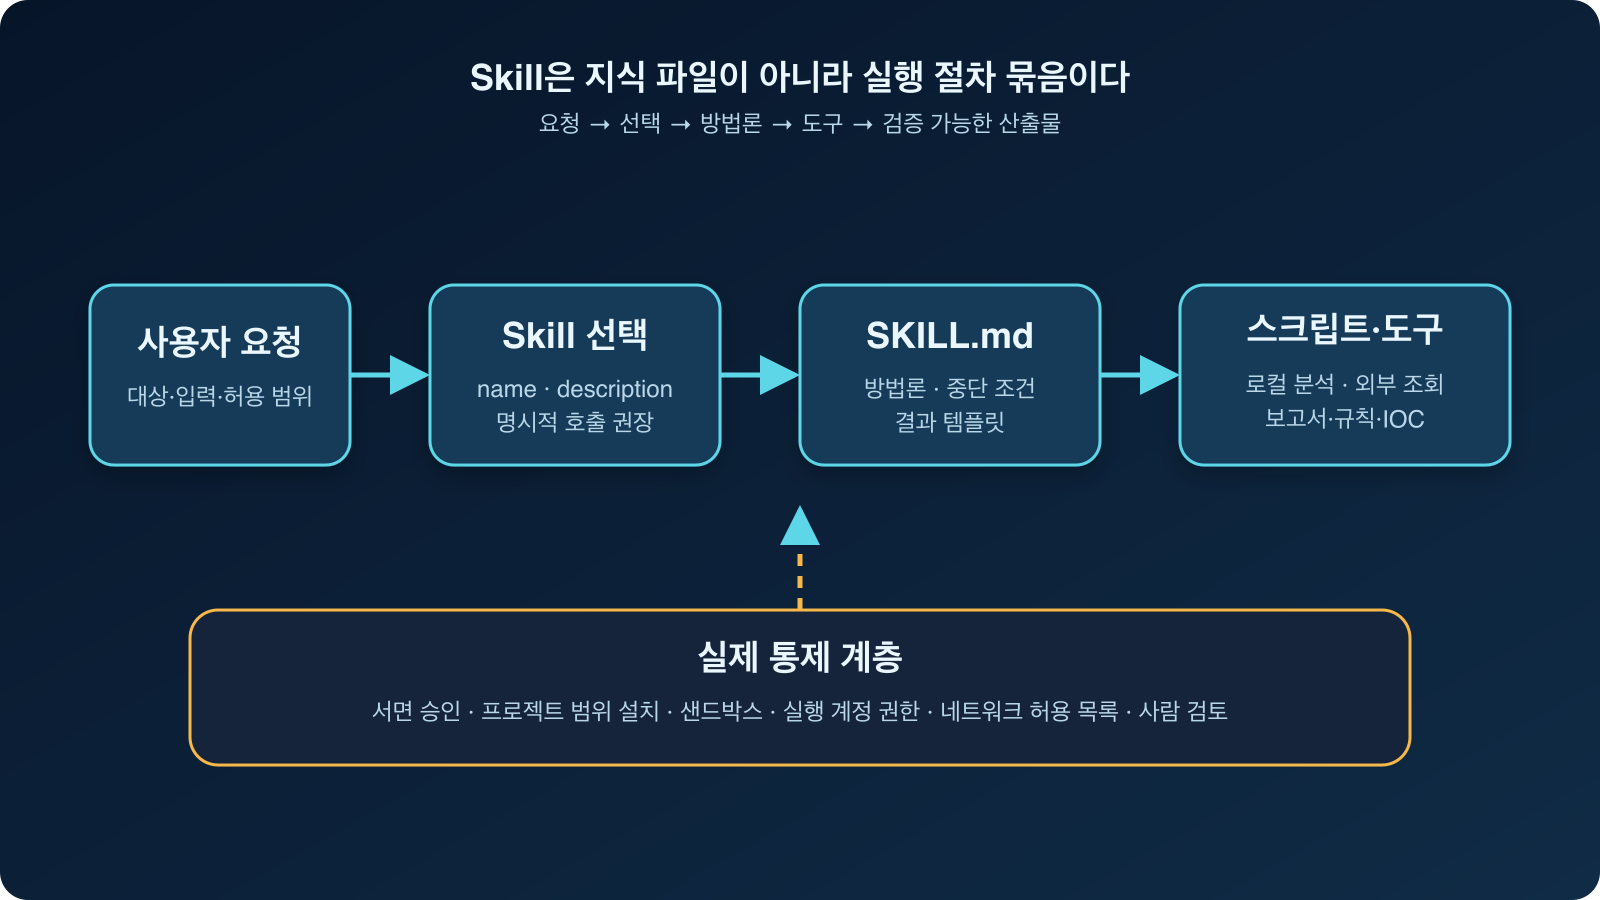
图:根据此仓库的README和USAGE文档重构技能处理流程 — 原文
仓库中包含的19个安全领域
v3.0.0在原有15个领域的基础上,新增了AI·LLM、移动、OT·ICS和GRC。从业务角度整理的整体配置如下:
| 编号 | 技能 | 代表任务 |
| — | — | — |
| 01 | Recon & OSINT | 子域名、DNS、技术栈和公开信息调查 |
| 02 | Vulnerability Scanner | 依赖项·配置检查、CVSS计算、漏洞报告 |
| 03 | Exploit Development | 在批准环境下的PoC和漏洞研究 |
| 04 | Reverse Engineering | 二进制、固件、协议逆向工程 |
| 05 | Malware Analysis | 静态·动态分析、IOC提取、YARA规则 |
| 06 | Threat Hunting | IOC和TTP提取、ATT&CK映射、威胁狩猎查询 |
| 07 | Incident Response | PICERL流程、证据收集、时间线和报告 |
| 08 | Network Security | PCAP分析、IDS规则、防火墙审查 |
| 09 | Web Security | OWASP视角的Web·API·JWT安全检查 |
| 10 | Cloud Security | AWS·Azure·GCP、容器、Kubernetes和IaC检查 |
| 11 | CSOC Automation | 警报分类、升级、轮班报告 |
| 12 | Log Analysis & SIEM | 日志解析、异常检测、SPL·KQL·EQL和Sigma |
| 13 | Cryptographic Analysis | TLS和加密设置、哈希、PQC审查 |
| 14 | Red Team Operations | 批准的红队范围·RoE·基于ATT&CK的计划 |
| 15 | Blue Team Defense | Linux·Windows加固、检测工程和基线 |
| 16 | AI & LLM Security | 提示注入、RAG·工具权限、模型供应链 |
| 17 | Mobile Security | Android·iOS、MASVS·MASTG、APK静态分析 |
| 18 | OT / ICS / SCADA | Purdue模型、工业协议、IEC 62443 |
| 19 | GRC & Compliance | 风险注册表、控制映射、差距分析和策略 |
与简单的命令集合相比,更引人注目的是每个技能都提供了方法论和结果格式。例如,恶意软件分析技能将文件识别、哈希、字符串、导入、熵、IOC、MITRE ATT&CK映射和YARA规则捆绑到一个分析流程中。漏洞扫描器技能要求每个发现项提供CVE、CVSS、受影响版本、非破坏性证据和改进方法。
v3.0中的变化
根据CHANGELOG,v3.0.0于2026年6月23日发布。主要变化如下:
- 新增了AI·LLM、移动、OT·ICS和GRC技能。
- 在漏洞优先级方面,加强了CVSS 4.0、EPSS、CISA KEV、SBOM·VEX和可达性等视角。
- 新增了模型供应链扫描器,用于静态检查AI模型的pickle反序列化风险。
- 对于漏洞开发、红队、AI·LLM、OT·ICS等高风险领域,强调了审批或安全确认流程。
main分支还包含v3.0.0之后未发布的修复。已验证的提交包括日志解析器与异常检测器之间的字段不匹配、TLS过期证书处理、CVSS向上取整计算以及依赖项严重性映射的修正。要重现稳定的发布版本,最好使用标签;如果需要最新的修复,最好固定特定提交并审查更改内容。
实践1:将仓库固定到特定提交
首先,将仓库下载到工作项目内的vendor目录。关键是不要直接复制到全局技能目录。
mkdir -p vendor
git clone https://github.com/Masriyan/Claude-Code-CyberSecurity-Skill.git
  vendor/Claude-Code-CyberSecurity-Skill
cd vendor/Claude-Code-CyberSecurity-Skill

# 固定到本文确认的快照
git checkout ce0c629236ec17292d7567877398a1d5c591f91c
git log -1 --oneline
要基于发布版本开始,可以按如下方式选择标签:
git tag --list
git checkout v3.0.0固定提交并不能保证“安全版本”。相反,它允许您在安装、审查和重现过程中识别使用了哪些源代码。
实践2:安装前审查技能和脚本
首先,检查数量和结构。
find skills -name SKILL.md | sort
find skills -name SKILL.md | wc -l
find skills -path '*/scripts/*.py' | sort find skills -path '*/scripts/*.py' | wc -l
在已验证的提交中,应分别显示19个和32个。接下来,阅读您打算安装的技能的frontmatter、安全规则和执行命令。
sed -n '1,220p' skills/05-malware-analysis/SKILL.md
sed -n '1,220p' skills/16-ai-llm-security/SKILL.md
sed -n '1,220p' skills/18-ot-ics-security/SKILL.md
此外,静态搜索辅助脚本是否使用了网络或操作系统命令。
rg -n 'subprocess|os.system|shell=True|requests.(get|post)|socket.|pickle|eval(|exec('
  skills --glob '*.py'
此搜索结果本身并不意味着存在漏洞。例如,蓝队加固脚本中的`subprocess.run()`用于读取`systemctl`、`sysctl`、`lsmod`状态,而AI模型扫描器中的`pickletools`用于在不反序列化模型的情况下检查操作码。另一方面,像Web扫描器、提示注入测试和TLS审计这样与外部目标通信的脚本,在执行前必须重新确认目标和范围。
仓库中还包含一些`__pycache__`下的.pyc文件。安装审查应以SKILL.md和Python源代码为准,而不是信任缓存文件,如有必要,最好应用排除缓存文件的复制策略。
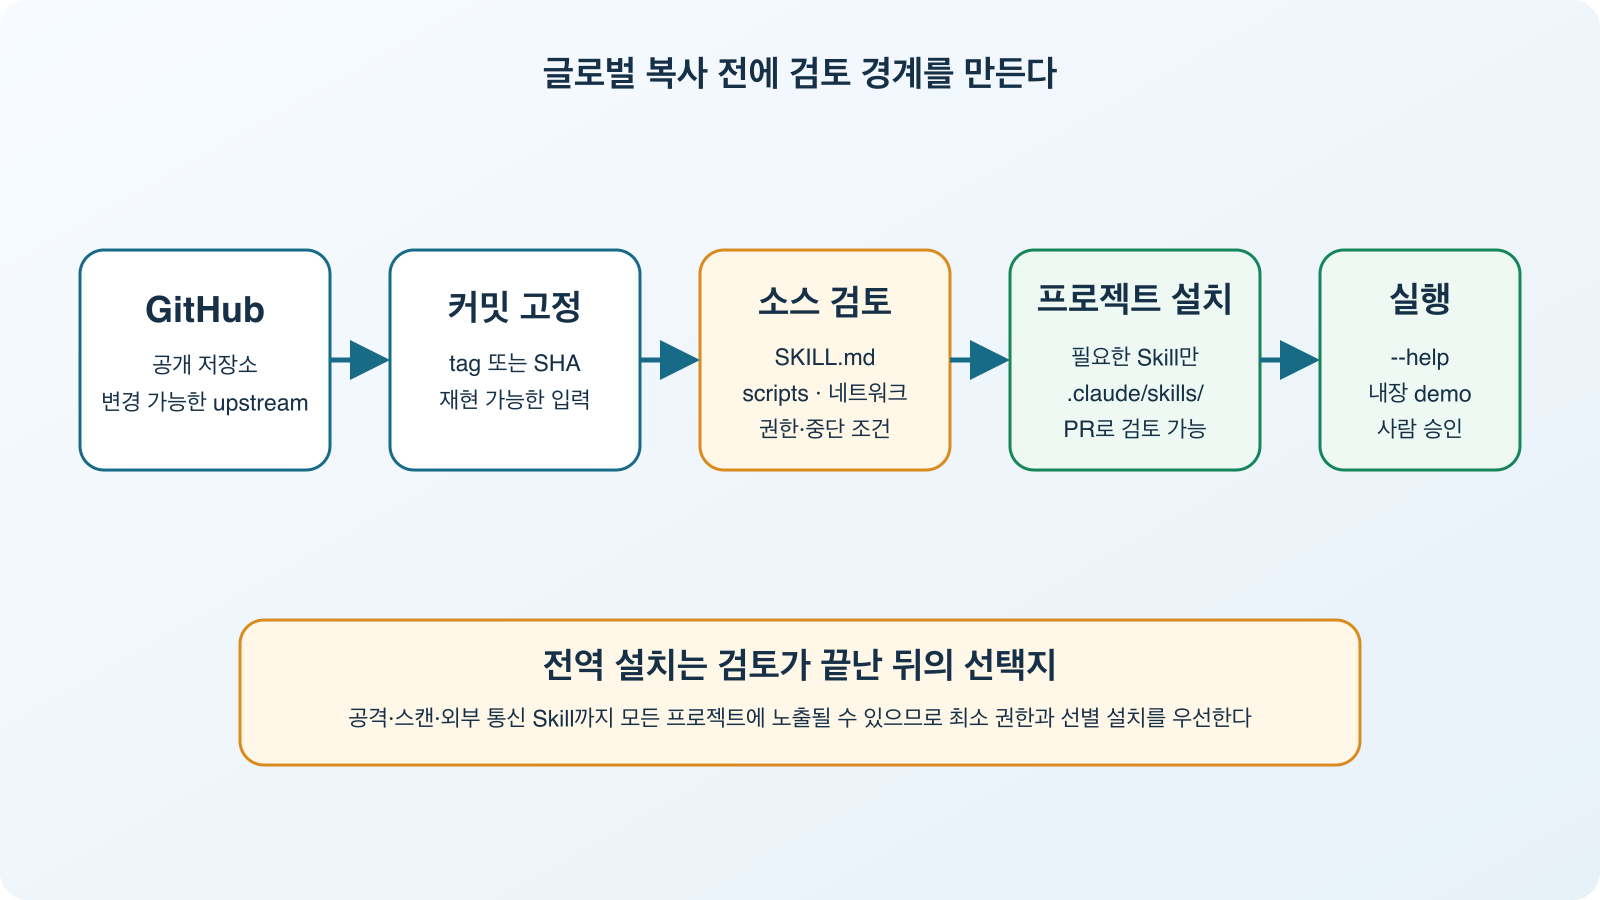
图:根据仓库的INSTALL·SECURITY文档重构安全安装边界 — INSTALL, SECURITY
实践3:仅在项目范围内安装所需技能
仓库的安装文档也指导了全局安装,即将所有技能复制到~/.claude/skills/。但是,如果您是首次审查安全技能,最好只选择当前项目所需的防御领域,这样更容易控制。
# 在应用程序项目根目录中运行
mkdir -p .claude/skills

cp -R vendor/Claude-Code-CyberSecurity-Skill/skills/05-malware-analysis
  .claude/skills/
cp -R vendor/Claude-Code-CyberSecurity-Skill/skills/06-threat-hunting
  .claude/skills/
cp -R vendor/Claude-Code-CyberSecurity-Skill/skills/16-ai-llm-security
  .claude/skills/

find .claude/skills -name SKILL.md -print
项目范围安装的优点是,攻击/扫描相关的技能不会不必要地暴露给其他工作项目,并且可以与仓库一起进行代码审查,了解使用了哪些技能。在团队环境中,建议将.claude/skills/的更改像普通代码一样,作为PR审查和批准的对象。
实践4:不使用网络的冒烟测试
辅助脚本首先通过不触及外部目标的路径进行验证,例如`–help`或内置演示。
python3 skills/02-vulnerability-scanner/scripts/cvss_calculator.py
  --vector 'AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H'

python3 skills/12-log-analysis/scripts/anomaly_detector.py --demo

python3 skills/16-ai-llm-security/scripts/model_supply_chain.py --help
在撰写本文时,直接在同一提交上执行的结果显示,第一个命令输出了CVSS v3.1 9.8 / Critical,异常检测演示在样本事件中发现了11个异常。模型供应链脚本的帮助信息也正常显示。
重要的是要区分冒烟测试和实际安全评估。`–demo`成功并不意味着特定组织日志中的检测质量足够,CVSS计算成功也无法验证漏洞的实际可达性或可利用性。
实践5:在Claude Code中显式调用
仅依赖技能自动选择可能会导致名称相似的技能混淆或范围过广。首次实践时,最好在提示中同时注明技能名称、输入文件、允许的操作和禁止的操作。
Use the Malware Analysis & Sandboxing skill.
Analyze only the supplied text report and extracted strings.
Do not execute the sample, do not contact external services, and do not modify files.
Return hashes and IOCs only if they are present in the input, map observed behavior to MITRE ATT&CK,
and mark every inference with a confidence level.
日志分析可以按如下方式固定输入和输出:
Use the Log Analysis & SIEM skill on ./lab/auth.log.
First explain which parser and fields you will use.
Run only the local parser and anomaly detector after I approve the command.
Save the final findings to ./reports/auth-log-review.md and include the evidence lines.
AI·LLM安全检查首先声明目标所有权和网络调用边界。
Use the AI & LLM Security skill for a threat model only.
The target is our local RAG design document, not a live third-party service.
Map trust boundaries to the OWASP LLM Top 10 and identify excessive-agency risks.
Do not send test prompts or call any endpoint.
这样编写不仅会在执行上下文中留下“使用哪个技能”,还会留下“不应该做什么”。
连接技能即可形成安全工作流程
此仓库的真正优势在于将结果传递到下一个阶段时,而非单独查看19项技能。例如,事件响应流程可以按如下方式构建:
- 事件响应确定收集范围和证据保存程序。
- 恶意软件分析从可疑文件中提取静态特征和IOC。
- 威胁狩猎将IOC和TTP连接到ATT&CK,并创建全环境搜索查询。
- 日志分析通过SPL·KQL·EQL或Sigma规则细化检测。
- 蓝队防御整理加固和复发预防基线。
此时,固定每个阶段的输出格式,可以将“对话式建议”转化为可审查的安全交付物。反之,如果将AI生成的IOC、CVE、ATT&CK ID在没有输入证据的情况下作为事实传递给下一阶段,错误也将被自动化。务必将依据文件、命令输出、官方漏洞文档和人工批准的判断连接起来。
必须了解的安全限制
1. 授权门并非操作系统强制策略
漏洞开发和红队技能在SKILL.md中明确了审批确认流程,OT·ICS技能则强调手动、非侵入式方法为默认值。这些是良好的防线,但它们是基于文档的指令。它们不能替代执行账户权限、网络白名单、沙箱或审批工作流。
2. 全局安装会扩大所有项目的上下文
将所有19项技能复制到用户范围很方便,但攻击、扫描和外部通信相关的指令和脚本也可能在所有项目中被发现。最小化安装和项目范围安装有利于审查、回收和审计。
3. 存在许多可选依赖项和外部工具
INSTALL.md指导了requests、pyyaml、boto3、yara-python、scapy等可选Python包以及Nmap、Wireshark、Ghidra、Volatility、Trivy、Frida等工具。同一个技能的可执行范围会因操作系统和安装状态而异。在Windows上,由于一些Linux命令,建议使用WSL2。
4. 分析脚本并非专业产品的替代品
静态分析器、依赖项审计器和日志异常检测器对于快速初步分类和可重复实践很有用。然而,它们并不能完全替代商业EDR、SAST·SCA、SIEM或取证工具的完整检测逻辑和质量保证。结果不应作为结论,而应作为调查的候选对象和证据收集的起点。
5. 检查许可证和无担保条件
该仓库以MIT许可证发布,允许修改和再分发,但软件是在无担保条件下提供的。组织政策、数据导出、第三方工具许可证以及对实际评估目标的书面批准必须单独管理。
适合哪些团队
对于以下团队来说,这可能是一个很好的起点:
- 希望以SKILL.md形式标准化安全分析流程的团队
- 希望在Claude Code中自动化生成重复报告、规则和清单的团队
- 旨在实践攻防任务之间产物连接的教育环境
- 希望在一个仓库中比较AI·LLM、移动、OT·ICS、GRC等结构的人
反之,如果未经验证就尝试全局安装所有技能,将授权边界误认为是操作系统权限,或者未经测试就将生成的检测规则部署到生产环境,则不适用。
总结
Claude-Code-CyberSecurity-Skill不仅仅是一个汇集了19个安全领域知识的仓库,它更是一个实战型示例,捆绑了Claude Code应遵循的操作顺序、产物格式、辅助脚本和安全确认语句。特别是v3.0将范围扩展到AI·LLM、移动、OT·ICS和GRC,非常适合一目了然地比较安全组织中的各种角色。
最安全的启动方法并非全局安装所有内容。请固定特定提交,阅读SKILL.md和Python源代码,仅在项目范围内安装所需的防御技能,然后从无网络演示开始运行。之后,通过在提示中明确技能名称、输入范围、禁止操作和结果格式,您可以更可预测地使用AI安全副驾驶。
发表回复