こんにちは!今日は、Kubernetes(クバネティス)運用環境で「標準(Standard)」と呼ばれるアーキテクチャについて深く掘り下げていきたいと思います。
Kubernetesを初めて触る方は、NodePortやLoadBalancerタイプでサービスを外部に公開しがちですが、実際のプロダクション(運用)環境では、なぜ別途Edge Nodeを置き、内部にService Meshを構成するのが定石なのでしょうか?
その理由とともに、この構造が解決してくれる慢性的なネットワーク問題まで、まとめてご紹介します。🚀
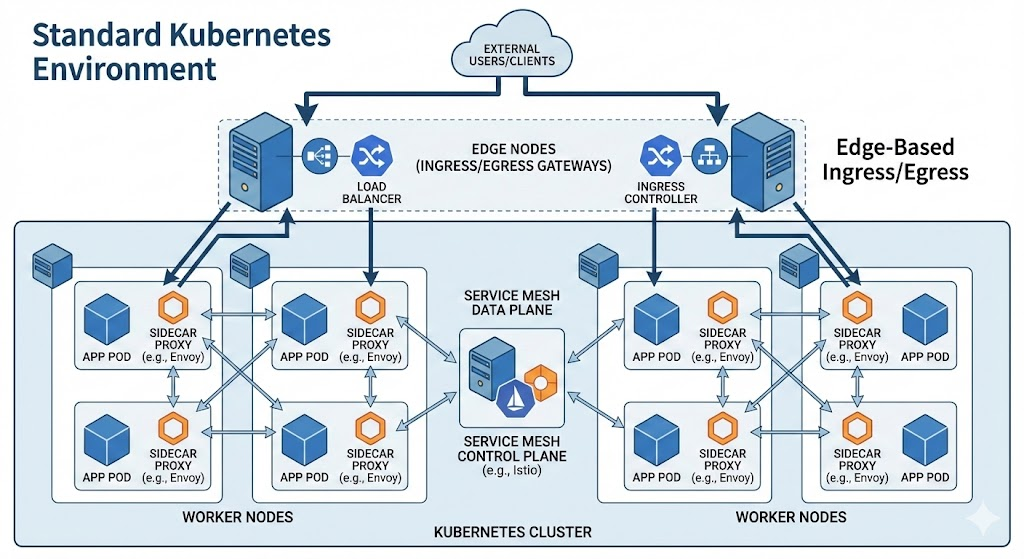
🏗️ 標準アーキテクチャ:Edge NodeとService Meshの出会い
現代のKubernetes運用環境は、大きく二つの領域に明確に分かれます。
- Edge Node (城門 🏰): 外部トラフィックが流入する唯一の入り口
- Service Mesh (内部道路網 🛣️): 内部サービス(Pod)間の安全で効率的な通信網
この構造は、単に格好良く見せるためではなく、セキュリティ、安定性、可視性という三つの目標を達成するために考案された設計です。
1. トラフィックの明確な分離 (North-South vs East-West)
- North-Southトラフィック (外部 ↔️ 内部): ユーザーが私たちのサービスにアクセスするトラフィックです。これはEdge Nodeに配置されたIngress Controller(またはGateway)が専任します。実際のアプリケーションが動作するワーカーノードをインターネットに直接公開しないことで、セキュリティを最大限に高めます。
- East-Westトラフィック (内部 ↔️ 内部): マイクロサービス同士がデータをやり取りするトラフィックです。これはService Mesh(例:Istio、Linkerd)が担当し、複雑な通信ロジックを処理します。
2. ゼロトラスト(Zero Trust)セキュリティ 🛡️
「内部ネットワークに入ったからといって、信用するな!」
これがこのアーキテクチャの核心的な哲学です。
- mTLS暗号化: サービスメッシュは内部通信を自動的に暗号化します。ハッカーが侵入してもデータを盗聴することはできません。
- きめ細やかな権限制御: 「注文サービスは決済サービスにのみアクセス可能」といったポリシーを、コードではなくインフラレベルで強制できます。
💡 核心:NodePortの慢性的な問題解決
多くの方がこのアーキテクチャを導入する決定的な理由は、まさに従来のNodePort方式が持つネットワークの非効率性とセキュリティ問題を解決するためです。
問題 1: トラフィックがピンポン玉のように跳ねる? (Traffic Hop現象) 🏓
- NodePort状況: クライアントがNode Aにリクエストを送ったのに、実際のPodがNode Bにある場合、Kubernetes内部ネットワーク(kube-proxy)を介してトラフィックがNode A → Node Bへと一度余計に移動する必要があります。これにより不要な遅延(Latency)が発生します。
- Edge Node解決策 (Smart Routing): Edge NodeのIngress Controllerは、全てのPodの位置を既に把握しています。リクエストを受け取るとすぐに、該当Podがあるノードに直接ルーティングします。 不要なホップがなくなり、速度が向上します。
問題 2: お客様の本当のIPが消えた? (Source IPの喪失) 🕵️♂️
- NodePort状況: トラフィックがノード間をまたぐ際(SNAT)、パケットの送信元IPがノードのIPに変わってしまいます。 アプリケーションログを見ると、すべてのリクエストが内部IPから来たように見え、実際のユーザーが誰なのか、どこから接続したのかを知ることができません。
- Edge Node解決策 (IP保存):
- L4レベル: Edge Nodeの設定(externalTrafficPolicy: Local)を通じて、流入するトラフィックの元のIPを維持します。
- L7レベル: Ingressがバックエンドにトラフィックを渡す際、X-Forwarded-Forというヘッダーに**「元々この人が送った」**というタグを付けます。これにより、アプリケーションはユーザーの本当のIPを正確に識別できます。
📝 要約:なぜこれが「標準」なのか?
| 区分 | NodePort / 単純構成 | Edge Node + Service Mesh (標準) |
| — | — | — |
| セキュリティ | ワーカーノードが外部に公開される (危険 ⚠️) | 入り口を単一化し、防御と制御が容易 (安全 🔒) |
| トラフィック経路 | ノード間をまたぎ、遅延が発生 (Hop) | Podへ直行する最適経路 (Direct) |
| クライアントIP | ノードIPに変更され、識別不可 | ヘッダーなどを通じて実際のIP識別可能 |
| 障害対応 | 障害発生時、連鎖エラーの危険 | サーキットブレーカーで障害を隔離および遮断 |
結局、このアーキテクチャは「開発者はビジネスロジックにのみ集中し、複雑なネットワークとセキュリティはインフラが自動的に処理する」というクラウドネイティブの理想を実現してくれます。
初めて構築するには多少の労力がかかりますが、運用段階での安定性とデバッグの利便性を考えると、選択肢ではなく必須に近いと言えるでしょう。皆さんのクラスターは今、どのような状態ですか? 🤔
コメントを残す