最近、クラウドネイティブやマイクロサービスアーキテクチャ(MSA)について話すとき、必ずと言っていいほど登場する名前があります。それがEnvoy Proxyです。「ただのプロキシじゃないの?」と思われた方も、今日のこの記事を通じて、MSA環境の複雑な通信問題を解決するEnvoyの隠された可能性を発見することになるでしょう。なぜEnvoyが単なるプロキシを超えてクラウドネイティブの「標準」としての地位を確立したのか、その核心的な秘訣を徹底的に掘り下げていきます。
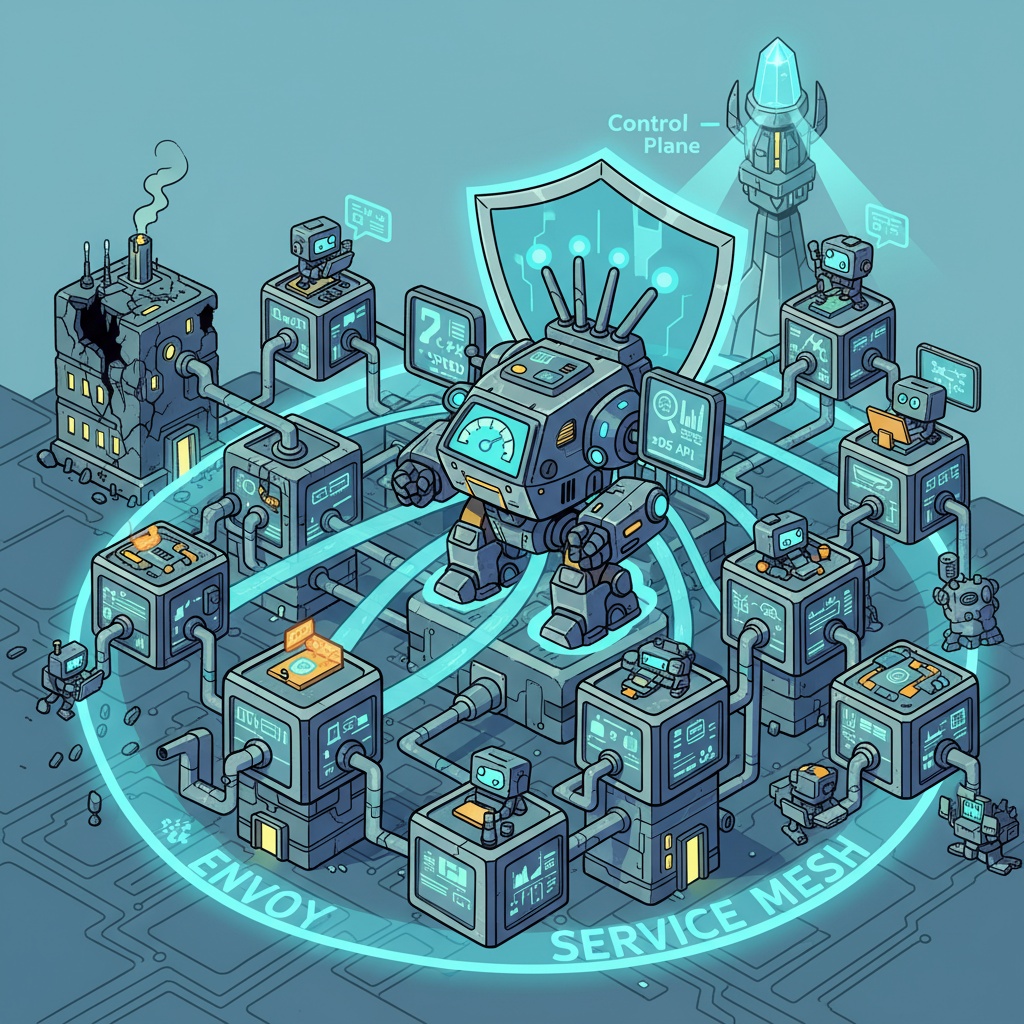
🤯 なぜ私たちは新しいプロキシを必要としたのか?
過去のアプリケーションは、一つの巨大な塊(モノリシック)として作られていました。しかし、MSA環境では機能が数十、数百の小さなサービスに分割され、互いに通信します。この構造は柔軟で拡張性に優れていますが、ネットワークはまさに蜘蛛の巣のように複雑になります。
- サービスAはサービスBをどのように見つけるべきか? (Service Discovery)
- 突然サービスBの一つが停止したらどうするか? (Resilience)
- サービス間の通信は安全か? (Security)
- どこでボトルネックが発生しているかをどうやって知るか? (Observability)
もし、これらの問題をすべての開発チームがそれぞれのサービスコードに実装するとしたら?恐ろしいほどの重複と非効率が発生するでしょう。まさにこの点でEnvoyが登場します。
1. 異次元の速度と効率性:C++と非同期処理 🚀
Envoyの最大の武器は、まさにパフォーマンスです。
- C++ベース:システムレベルでハードウェアを最大限に活用できるC++で記述されており、非常に高速です。
- 非同期イベント駆動アーキテクチャ:少ないスレッド数で多数の同時接続を効率的に処理します。これは、少ないメモリとCPUリソースで高いスループットを保証することを意味します。
従来のプロキシが1つの接続ごとに1つのスレッドを割り当て、多くのリソースを消費していたのに対し、EnvoyはMSA環境のように多数のサービス間の細かく頻繁な通信を処理するのに最適化されています。遅延時間が短く、リソース使用量が少ないことは、直接的にコスト削減につながります。
2. サービス再起動なしの設定変更:動的構成 (xDS API) 🔄
従来のプロキシ(Nginx、HAProxyなど)の最大の悩みは設定変更でした。ルーティングルールを一つ変更するだけでも、設定ファイルを修正し、サービスを再起動する必要がありました。一時的なダウンタイムでも発生すると大変なことになるサービス環境では致命的でした。
Envoyはこの問題をxDS APIという革新的な方法で解決します。xはListener(LDS)、Route(RDS)、Cluster(CDS)、Endpoint(EDS)などを意味し、これらのAPIを通じてEnvoyは中央管理システム(Control Plane)から設定を動的に受け取ります。
🤔 なぜこれが重要なのでしょうか?
コンテナ環境では、サービスのIPや数が頻繁に変わります。新しいバージョンのサービスがデプロイされたり、トラフィックに応じてサービスが自動的に増減したりします(オートスケーリング)。Envoyはこのような変更をAPIを通じてリアルタイムで受け取り、自身の動作を即座に変更できます。サービス再起動?ダウンタイム?全く必要ありません。
xDSの動作方式を覗いてみる
Envoyがどのように動的に設定を受け取るのか、簡単なシナリオで見てみましょう。
- Envoyは起動時にControl Planeに対し、どのListener(ポート)を開くべきかを問い合わせます。(LDSリクエスト)
- Control Planeは「80番ポートを開き、入ってくるトラフィックは’my-service-routes’ルールに従って処理せよ」と応答します。
✅ Control PlaneがEnvoyに送る応答 (LDS例)
# Control Planeが生成し、Envoyに渡すデータ
resources:
- "@type": type.googleapis.com/envoy.config.listener.v3.Listener
  name: listener_0
  address:
    socket_address:
      address: 0.0.0.0
      port_value: 80
  filter_chains:
  - filters:
    - name: envoy.filters.network.http_connection_manager
      typed_config:
        "@type": type.googleapis.com/envoy.extensions.filters.network.http_connection_manager.v3.HttpConnectionManager
        stat_prefix: ingress_http
        # ルーティングルールは'my-service-routes'を参照して動的に取得する! (RDS)
        rds:
          route_config_name: my-service-routes
          config_source:
            api_config_source:
              api_type: GRPC
              grpc_services:
                - envoy_grpc:
                    cluster_name: xds_cluster
        http_filters:
        - name: envoy.filters.http.router
上記の設定はEnvoyに対し、「80番ポートを開き、詳細なルーティングルールは’my-service-routes’という名前で再度問い合わせるように(RDS)」と指示しています。このようにして、必要な設定を連鎖的に受け取り、自身を構成するのです。静的設定ファイルの時代はもう終わりました。
3. サービスメッシュの心臓:データプレーン 🕸️
Istio、AWS App Meshのようなサービスメッシュを聞いたことがありますか?このサービスメッシュの実際の通信を担当する核心部品(データプレーン)がEnvoyです。
サービスメッシュは、各マイクロサービスコンテナの隣にEnvoyプロキシをサイドカーとして一緒にデプロイします。これにより、サービスから出入りするすべてのネットワークトラフィックは、アプリケーションコードの変更なしに自動的にこのEnvoyを経由するようになります。
このようにすべての通信を傍受したEnvoyは、サービスメッシュの中央制御システム(Control Plane)の指示を受け、次のような魔法のような機能を提供します。
- 高度なトラフィック管理:一部のユーザーにのみ新バージョンを公開するカナリアデプロイメント、A/Bテスティング、意図的に障害を注入してシステムの安定性をテストする障害注入(Fault Injection)などを、コード一行も書かずに実装できます。
- 強力なセキュリティ:すべてのサービス間通信を自動的に暗号化(mTLS)し、特定のサービスのみ通信を許可するなどのきめ細やかな認証/認可ポリシーを適用します。
4. 問題追跡の神:圧倒的な可観測性 📊
数百のサービスが絡み合う環境で障害が発生した場合、原因を特定するのは砂漠で針を探すようなものです。Envoyは可観測性(Observability)の3要素を完璧にサポートするように設計されています。
- メトリクス (Metrics) 📈:リクエスト数、成功/失敗率、応答時間など、すべてのトラフィックに関する詳細な統計データを数値で提供します。Prometheusのようなモニタリングツールと連携して、システムの状態を一目で把握できます。
- トレーシング (Tracing) 🕵️:一つのユーザーリクエストが複数のマイクロサービスを経由する全体の経路を追跡します。Jaeger、Zipkinと連携して、どのサービスでボトルネックが発生したか、またはエラーが発生したかを視覚的に確認できます。
- ロギング (Logging) 📝:すべてのリクエスト/レスポンスに関する詳細なアクセスログを残し、デバッグに決定的な手がかりを提供します。
アプリケーション開発者は、ただビジネスロジックに集中すればよいのです。面倒なネットワークの可観測性はEnvoyがすべて処理してくれますから。
5. 無限の拡張性:フィルターチェーンとWASM 🧩
Envoyはフィルターチェーン(Filter Chain)という柔軟な構造を持っています。ネットワークリクエストが来ると、まるでコンベアベルトのように複数のフィルターを順番に経由しながら処理されます。
[認証フィルター] -> [レート制限フィルター] -> [ルーティングフィルター]
この構造のおかげで、私たちは必要な機能をフィルター形式で作成し、簡単に組み込むことができます。例えば、独自の認証システムと連携するフィルターや、データを変換するカスタムフィルターを追加できます。
最近では、WebAssembly(WASM)をサポートすることで、Go、RustなどC++以外の言語でも拡張フィルターを開発できるようになり、拡張性がさらに強力になりました。
6. 誰にも依存しない自由:プラットフォーム独立性 🌍
Envoyは特定のクラウド企業や技術に依存しません。Kubernetesを管理するCNCF(Cloud Native Computing Foundation)の最上位等級(Graduated)プロジェクトであるという事実がこれを証明しています。これは、技術的な成熟度とコミュニティの活発さが公式に認められていることを意味し、世界中の多くの企業が安心してEnvoyを導入する背景となっています。
✨ 結論:Envoyは単なるプロキシではない
まとめると、Envoyは単に高速なプロキシではありません。動的に変化するクラウドネイティブ環境の複雑なネットワーク問題を解決するために生まれた「ネットワーク自動化プラットフォーム」に近い存在です。
高性能、動的構成、可観測性、拡張性という強力な特徴が有機的に結合され、今日のサービスメッシュの核心エンジンであり、MSA環境の事実上の標準(de facto standard)としての地位を確立しました。もしあなたがクラウドネイティブの世界を探求しているのであれば、Envoyは必ず知っておくべき必須技術です。
コメントを残す