セキュリティ業務においてAIコーディングツールが役立つ理由は、単に多くのコマンドを知っているからではありません。偵察、脆弱性診断、マルウェア分析、インシデント対応といった異なる業務ごとに、確認順序、証拠形式、中断条件、権限境界が必要となるからです。これらの業務手順をSKILL.mdと補助スクリプトとしてまとめ、Claude Codeに提供する公開リポジトリがMasriyan/Claude-Code-CyberSecurity-Skillです。
2026年8月8日現在、この記事はmainブランチのコミットce0c629を確認しました。リポジトリのドキュメントではv3.0.0、19個のセキュリティスキル、Python 3.10以上が案内されており、実際のツリーには19個のSKILL.mdと32個のPython補助スクリプトが含まれています。ただし、セキュリティツール集であるため、「コピーしてすぐに実行」する方式よりも、コミット固定 → ソースレビュー → 必要なスキルのみプロジェクト範囲にインストール → 読み取り専用での実践という順序が安全です。
まず区別すべきこと:このリポジトリはClaude Code用のスキル集である
このリポジトリのスキルは、Claude Codeが読み込むように作成された指示ドキュメントです。リポジトリのREADMEと使用ガイドは、各スキルディレクトリをプロジェクトの.claude/skills/またはユーザー範囲の~/.claude/skills/の下に配置する方法を説明しています。
ここでいうスキルは、単一の実行ファイルを意味しません。各ディレクトリには、通常、以下の要素が含まれています。
- SKILL.md: 名前、説明、有効化条件、段階的な方法論、結果形式、安全規則
- scripts/: 繰り返し作業を自動化するPythonスクリプト
- examples/, resources/: スキルに応じて提供される例と参考資料
- 隣接スキル連携: 分析結果を他のセキュリティ業務に引き渡すフロー
CodexのAgent SkillもSKILL.md中心の再利用可能な手順という点では似ていますが、インストールパス、ランタイム・ツール・権限モデルは製品ごとに異なります。したがって、このリポジトリをCodex Skillのようにそのままコピーして使用できると仮定すべきではありません。この記事のインストール実習は、リポジトリが対象とするClaude Code環境を基準とします。
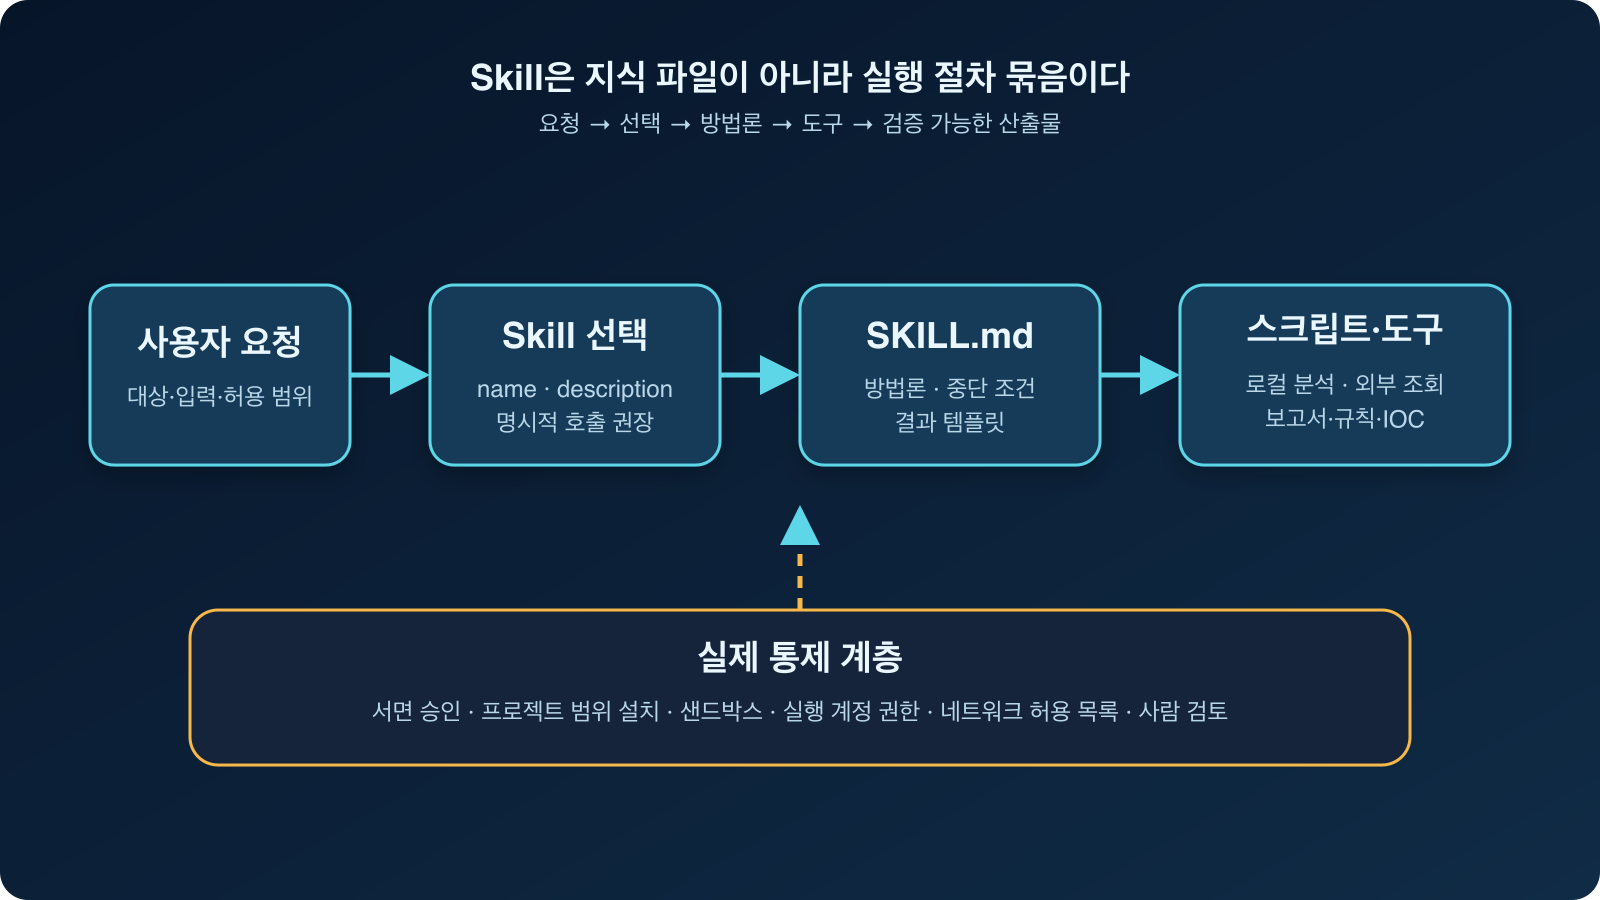
図:このリポジトリのREADMEとUSAGEドキュメントに基づいてスキル処理フローを再構築 — 原文
リポジトリに含まれる19のセキュリティ領域
v3.0.0では、既存の15領域にAI・LLM、モバイル、OT・ICS、GRCが追加されました。全体構成を業務の観点から整理すると以下の通りです。
| 番号 | スキル | 代表業務 |
| — | — | — |
| 01 | Recon & OSINT | サブドメイン、DNS、技術スタック、公開情報調査 |
| 02 | Vulnerability Scanner | 依存関係・設定チェック、CVSS計算、脆弱性レポート |
| 03 | Exploit Development | 承認された環境でのPoCとエクスプロイト研究 |
| 04 | Reverse Engineering | バイナリ・ファームウェア・プロトコルリバースエンジニアリング |
| 05 | Malware Analysis | 静的・動的分析、IOC抽出、YARAルール |
| 06 | Threat Hunting | IOCとTTP抽出、ATT&CKマッピング、ハンティングクエリ |
| 07 | Incident Response | PICERL手順、証拠収集、タイムライン、レポート |
| 08 | Network Security | PCAP分析、IDSルール、ファイアウォールレビュー |
| 09 | Web Security | OWASP観点でのWeb・API・JWTセキュリティチェック |
| 10 | Cloud Security | AWS・Azure・GCP、コンテナ、Kubernetes、IaCチェック |
| 11 | CSOC Automation | アラート分類、エスカレーション、シフトレポート |
| 12 | Log Analysis & SIEM | ログ解析、異常検知、SPL・KQL・EQL、Sigma |
| 13 | Cryptographic Analysis | TLSと暗号設定、ハッシュ、PQCレビュー |
| 14 | Red Team Operations | 承認されたレッドチーム範囲・RoE・ATT&CKベースの計画 |
| 15 | Blue Team Defense | Linux・Windowsハードニング、検知工学、ベースライン |
| 16 | AI & LLM Security | プロンプトインジェクション、RAG・ツール権限、モデルサプライチェーン |
| 17 | Mobile Security | Android・iOS、MASVS・MASTG、APK静的分析 |
| 18 | OT / ICS / SCADA | Purdueモデル、産業プロトコル、IEC 62443 |
| 19 | GRC & Compliance | リスクレジストリ、統制マッピング、ギャップ分析、ポリシー |
単なるコマンド集よりも注目すべき点は、各スキルが方法論と結果形式を共に提供していることです。例えば、マルウェア分析スキルは、ファイル識別、ハッシュ、文字列、インポート、エントロピー、IOC、MITRE ATT&CKマッピング、YARAルールを一つの分析フローにまとめます。脆弱性スキャナースキルは、発見項目ごとにCVE、CVSS、影響バージョン、非破壊的な証拠、改善方法を要求します。
v3.0での変更点
CHANGELOGによると、v3.0.0は2026年6月23日に公開されました。主な変更点は以下の4つです。
- AI・LLM、モバイル、OT・ICS、GRCスキルが追加されました。
- 脆弱性優先順位付けに、CVSS 4.0、EPSS、CISA KEV、SBOM・VEX、到達可能性といった観点が強化されました。
- AIモデルのpickle逆直列化リスクを静的に確認するモデルサプライチェーンスキャナーが追加されました。
- Exploit Development、Red Team、AI・LLM、OT・ICSのようにリスクの高い領域では、承認または安全確認手順が強調されました。
mainブランチには、v3.0.0以降の未リリース修正も含まれています。確認したコミットには、ログパーサーと異常検知器間のフィールド不一致、TLS期限切れ証明書の処理、CVSSの切り上げ計算、依存関係の深刻度マッピングの修正が含まれています。安定したリリースを再現するにはタグを使用し、最新の修正が必要な場合は特定のコミットを固定した上で変更内容をレビューする方が良いでしょう。
実習1:リポジトリを特定のコミットに固定する
まず、作業プロジェクト内のvendorディレクトリにリポジトリをダウンロードします。グローバルなスキルディレクトリに直接コピーしないことが重要です。
mkdir -p vendor
git clone https://github.com/Masriyan/Claude-Code-CyberSecurity-Skill.git
  vendor/Claude-Code-CyberSecurity-Skill
cd vendor/Claude-Code-CyberSecurity-Skill

# この記事で確認したスナップショットに固定
git checkout ce0c629236ec17292d7567877398a1d5c591f91c
git log -1 --oneline
リリースバージョンを基準に開始するには、次のようにタグを選択できます。
git tag --list
git checkout v3.0.0コミット固定は「安全なバージョン」を保証するものではありません。代わりに、インストール・レビュー・再現の過程でどのソースを使用したかを識別できるようにします。
実習2:インストール前にスキルとスクリプトをレビューする
まず、数と構造を確認します。
find skills -name SKILL.md | sort
find skills -name SKILL.md | wc -l
find skills -path '*/scripts/*.py' | sort find skills -path '*/scripts/*.py' | wc -l
確認したコミットでは、それぞれ19個と32個が表示されるはずです。次に、インストールしようとしているスキルのフロントマター、安全規則、実行コマンドを読みます。
sed -n '1,220p' skills/05-malware-analysis/SKILL.md
sed -n '1,220p' skills/16-ai-llm-security/SKILL.md
sed -n '1,220p' skills/18-ot-ics-security/SKILL.md
補助スクリプトがネットワークやオペレーティングシステムコマンドを使用しているかどうかも静的に検索します。
rg -n 'subprocess|os.system|shell=True|requests.(get|post)|socket.|pickle|eval(|exec('
  skills --glob '*.py'
この検索結果自体が脆弱性を意味するわけではありません。例えば、Blue Teamのハードニングスクリプトのsubprocess.run()はsystemctl、sysctl、lsmodの状態を読み取るために使われ、AIモデルスキャナーのpickletoolsはモデルを逆直列化せずにopcodeを検査するために使用されます。一方、ウェブスキャナー、プロンプトインジェクションテスト、TLS監査のように外部ターゲットと通信するスクリプトは、実行前にターゲットと範囲を再確認する必要があります。
リポジトリには、__pycache__以下の.pycファイルも一部含まれています。インストールレビューは、キャッシュファイルを信頼するのではなく、SKILL.mdとPythonソースを基準とし、必要であればキャッシュファイルを除外したコピーポリシーを適用することをお勧めします。
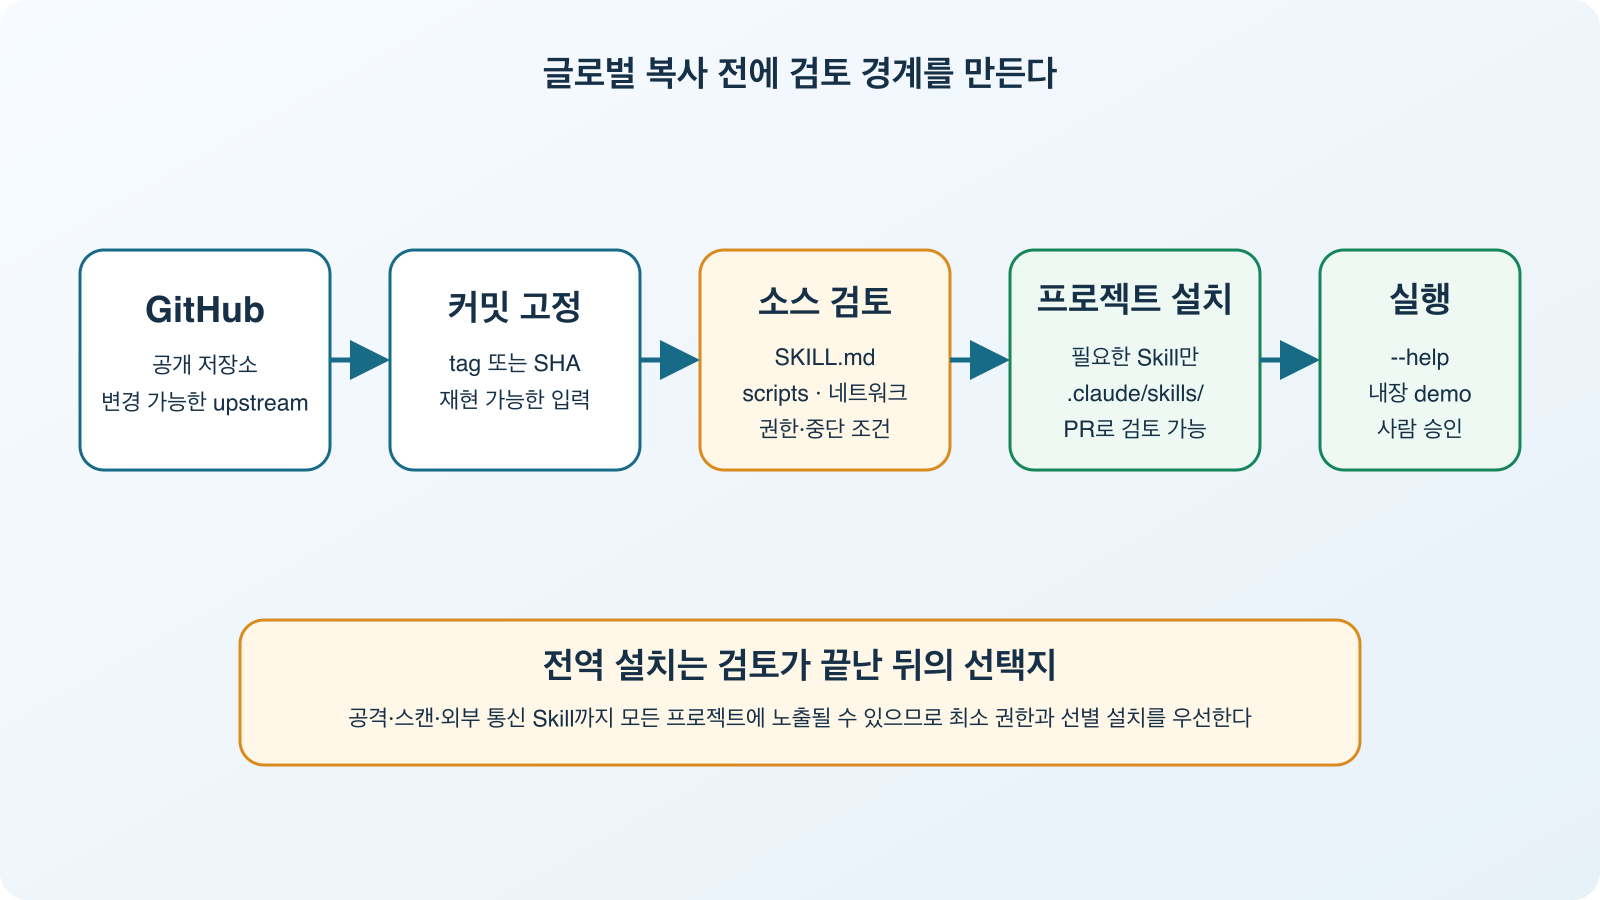
図:リポジトリのINSTALL・SECURITYドキュメントに基づいて安全なインストール境界を再構築 — INSTALL, SECURITY
実習3:必要なスキルのみをプロジェクト範囲にインストールする
リポジトリのインストールドキュメントでは、すべてのスキルを~/.claude/skills/にコピーするグローバルインストールも案内されています。しかし、初めてセキュリティスキルをレビューする場合は、現在のプロジェクトに必要な防御領域のみを選択する方が管理しやすいでしょう。
# アプリケーションプロジェクトのルートで実行
mkdir -p .claude/skills

cp -R vendor/Claude-Code-CyberSecurity-Skill/skills/05-malware-analysis
  .claude/skills/
cp -R vendor/Claude-Code-CyberSecurity-Skill/skills/06-threat-hunting
  .claude/skills/
cp -R vendor/Claude-Code-CyberSecurity-Skill/skills/16-ai-llm-security
  .claude/skills/

find .claude/skills -name SKILL.md -print
プロジェクト範囲インストール利点は、他の業務プロジェクトに攻撃・スキャン関連スキルが不必要に露出せず、リポジトリと共にどのスキルを使用したかをコードレビューできる点です。チーム環境では、.claude/skills/の変更も通常のコードと同様にPRレビューと承認の対象として扱うのが良いでしょう。
実習4:ネットワークを使用しないスモークテスト
補助スクリプトは、まず–helpや内蔵デモのように外部ターゲットに触れない経路で確認します。
python3 skills/02-vulnerability-scanner/scripts/cvss_calculator.py
  --vector 'AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H'

python3 skills/12-log-analysis/scripts/anomaly_detector.py --demo

python3 skills/16-ai-llm-security/scripts/model_supply_chain.py --help
この記事を執筆するにあたり、同じコミットで直接実行した結果、最初のコマンドはCVSS v3.1 9.8 / Criticalを出力し、異常検知デモはサンプルイベントから11個の異常兆候を発見しました。モデルサプライチェーンスクリプトのヘルプも正常に表示されました。
重要な点は、スモークテストと実際のセキュリティ評価を区別することです。–demoの成功は、特定の組織のログにおける検知品質が十分であることを意味せず、CVSS計算の成功は、脆弱性の実際の到達可能性や悪用可能性を検証するものではありません。
実習5:Claude Codeから明示的に呼び出す
スキル自動選択だけに依存すると、名前が似たスキルが混ざったり、範囲が広がりすぎたりする可能性があります。最初の実習では、スキル名、入力ファイル、許可される操作、禁止される操作をプロンプトに一緒に記述する方が良いでしょう。
Use the Malware Analysis & Sandboxing skill.
Analyze only the supplied text report and extracted strings.
Do not execute the sample, do not contact external services, and do not modify files.
Return hashes and IOCs only if they are present in the input, map observed behavior to MITRE ATT&CK,
and mark every inference with a confidence level.
ログ分析は、次のように入力と出力物を固定できます。
Use the Log Analysis & SIEM skill on ./lab/auth.log.
First explain which parser and fields you will use.
Run only the local parser and anomaly detector after I approve the command.
Save the final findings to ./reports/auth-log-review.md and include the evidence lines.
AI・LLMセキュリティチェックは、まず対象所有権とネットワーク呼び出し境界を宣言します。
Use the AI & LLM Security skill for a threat model only.
The target is our local RAG design document, not a live third-party service.
Map trust boundaries to the OWASP LLM Top 10 and identify excessive-agency risks.
Do not send test prompts or call any endpoint.
このように記述することで、「どのスキルを使うか」だけでなく、「何をしてはいけないか」も実行コンテキストに残ります。
スキルを連携するとセキュリティ業務フローになる
このリポジトリの本当の利点は、19個のスキルをそれぞれ個別に見るよりも、結果を次の段階に引き渡すときに明らかになります。例えば、インシデント対応フローは次のように構成できます。
- インシデント対応が収集範囲と証拠保全手順を定めます。
- マルウェア分析が疑わしいファイルの静的特徴とIOCを抽出します。
- 脅威ハンティングがIOCとTTPをATT&CKに接続し、環境全体の検索クエリを作成します。
- ログ分析がSPL・KQL・EQLまたはSigmaルールで検知を具体化します。
- ブルーチーム防御がハードニングと再発防止の基準線を整理します。
このとき、各段階の出力形式を固定することで、「対話型のアドバイス」が再検討可能なセキュリティ成果物に変わります。逆に、入力証拠なしにAIが作成したIOC、CVE、ATT&CK IDを事実として次の段階に引き渡すと、エラーも自動化されます。必ず根拠ファイル、コマンド出力、公式脆弱性ドキュメント、そして人間が承認した判断を連携させる必要があります。
必ず知っておくべき安全上の限界
1. 承認ゲートはオペレーティングシステムの強制ポリシーではない
Exploit DevelopmentとRed TeamスキルはSKILL.mdに承認確認手順を明記し、OT・ICSスキルは手動・非侵襲的な方式をデフォルトとして強調しています。これらは良い防衛線ですが、ドキュメントベースの指示です。実行アカウント権限、ネットワーク許可リスト、サンドボックス、承認ワークフローを代替するものではありません。
2. グローバルインストールはすべてのプロジェクトのコンテキストを広げる
19個のスキル全体をユーザー範囲にコピーすると便利ですが、攻撃・スキャン・外部通信関連の指示やスクリプトもすべてのプロジェクトで発見される可能性があります。最小限のインストールとプロジェクト範囲のインストールが、レビュー・回収・監査に有利です。
3. 多くのオプション依存関係と外部ツール
INSTALL.mdは、requests、pyyaml、boto3、yara-python、scapyなどのオプションのPythonパッケージと、Nmap、Wireshark、Ghidra、Volatility、Trivy、Fridaなどのツールを案内しています。オペレーティングシステムとインストール状態によって、同じスキルでも実行可能な範囲が異なります。Windowsでは、一部のLinuxコマンドのためWSL2が推奨されます。
4. 分析スクリプトは専門製品の代替品ではない
静的アナライザー、依存関係監査ツール、ログ異常検知器は、迅速な一次分類と再現可能な実習に役立ちます。しかし、商用EDR、SAST・SCA、SIEM、フォレンジックツールの全体的な検知ロジックと品質保証をそのまま代替するものではありません。結果は結論としてではなく、調査すべき候補と証拠収集の出発点として使用すべきです。
5. ライセンスと無保証条件を確認する
リポジトリはMITライセンスで公開されており、修正・再配布が可能ですが、ソフトウェアは無保証条件で提供されます。組織ポリシー、データ持ち出し、第三者ツールライセンス、および実際の評価対象に対する書面による承認は別途管理する必要があります。
どのようなチームに適しているか
次のようなチームには良い出発点となるでしょう。
- セキュリティ分析手順をSKILL.md形式で標準化したいチーム
- Claude Codeで繰り返されるレポート・ルール・チェックリストの生成を自動化したいチーム
- 攻撃と防御業務間の成果物連携を実習したい教育環境
- AI・LLM、モバイル、OT・ICS、GRCまで、一つのリポジトリで構造を比較したい人
逆に、検証なしにすべてのスキルをグローバルインストールしようとする場合、承認境界をオペレーティングシステム権限と誤解する場合、生成された検知ルールをテストなしで運用にデプロイしようとする場合には適していません。
まとめ
Claude-Code-CyberSecurity-Skillは、19のセキュリティ分野の知識だけを集めたリポジトリではなく、Claude Codeが従うべき業務順序、成果物形式、補助スクリプト、安全確認文言をまとめた実践的な例です。特にv3.0は、AI・LLM、モバイル、OT・ICS、GRCまで範囲を広げ、セキュリティ組織の多様な役割を一目で比較するのに適しています。
最も安全な開始方法は、すべてをグローバルインストールすることではありません。特定のコミットを固定し、SKILL.mdとPythonソースを読み、必要な防御スキルのみをプロジェクト範囲にインストールした後、ネットワークなしのデモから実行してください。その後、明示的なスキル名、入力範囲、禁止操作、結果形式をプロンプトに記述することで、AIセキュリティコパイロットをより予測可能に利用できます。
コメントを残す