大家好! 🌐 欢迎来到探索安全漏洞世界的指南。今天,我们将继续上次的话题,深入探讨2021年OWASP Top 10的核心——A04:2021-Insecure Design(不安全设计),并详细解释一个用于评估已识别威胁风险的有用工具:DREAD威胁评估模型。💡
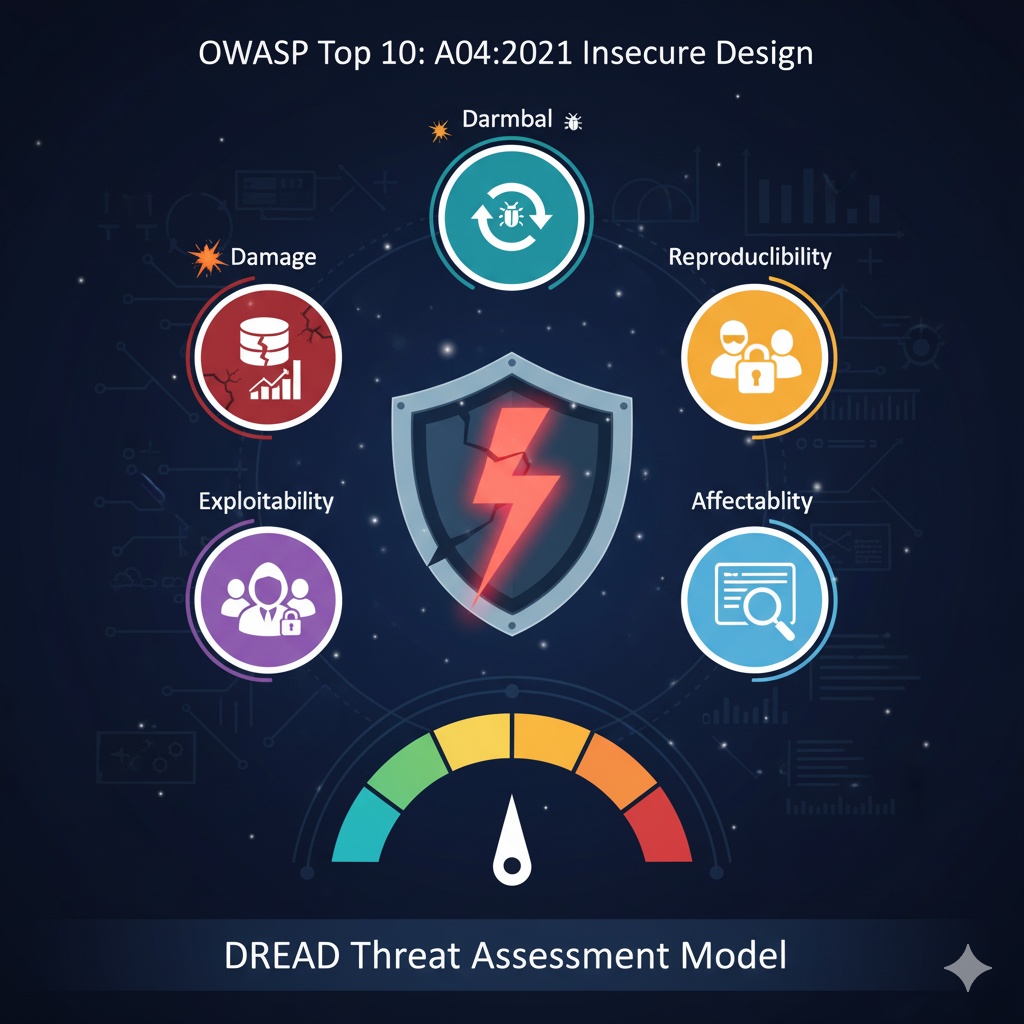
🤔 为什么要评估威胁?
上次,我们通过STRIDE威胁建模学习了如何识别系统设计中存在的潜在威胁。然而,仅仅列出威胁是不够的。因为并非所有威胁都具有相同的风险级别。📉 有些威胁可能是需要立即解决的致命问题,而有些威胁的优先级可能较低,可以稍后处理。
这就是威胁评估的重要性所在。通过客观评估每个已识别威胁的严重性并赋予优先级,我们可以最有效地利用有限的资源和时间来加强安全性。🛡️ 而用于威胁评估的强大工具正是DREAD!
🎲 DREAD威胁评估模型:衡量风险的5个维度
DREAD是Microsoft开发的一种威胁评估方法,它使用5个标准来对每个已识别的威胁进行风险评分。根据每个标准,可以分配1(低)到10(高)的分数来计算总分,或者根据主观判断将其分类为“低”、“中”、“高”等。通过这些分数,我们可以确定哪些威胁需要更紧急地处理,从而确定优先级。🎯
那么,让我们详细了解DREAD的5个标准吧!
1. Damage (损害可能性) 💥
- 定义: 威胁成功时可能对系统或业务造成的潜在损害的严重程度。
- 考虑事项:
- 数据丢失、篡改、泄露的规模? 📉
- 服务中断时间? ⏱️
- 经济损失? 💰
- 企业形象损害? 💔
- 法律、法规违规的可能性? ⚖️
- 示例: 客户个人信息泄露(高),服务暂时中断(中),非必要日志文件篡改(低)。
- 与不安全设计的关联性: 敏感信息处理方式、关键服务的恢复设计、数据备份和保留策略等对损害可能性有重大影响。
2. Reproducibility (重现可能性) 🔁
- 定义: 攻击者重现相同威胁的容易程度和一致性。
- 考虑事项::
- 攻击所需的特定条件是否经常发生? 🔄
- 攻击过程是复杂还是简单? 🛠️
- 每次都会产生相同的结果吗? ✅
- 示例: 几次点击即可实现的SQL注入(高),仅在特定环境下发生的非常罕见的错误(低)。
- 与不安全设计的关联性: 缺乏用户输入验证逻辑、对异常数据流处理不足等会增加重现可能性。
3. Exploitability (可利用性) 🧑💻
- 定义: 攻击者成功利用威胁所需的努力、技术、知识和资源量。
- 考虑事项::
- 是否需要特定的专业知识? 🎓
- 攻击工具是否广泛可用? 🔧
- 攻击所需时间是短还是长? ⏳
- 是容易绕过还是难以绕过? 🚧
- 示例: 利用广为人知的漏洞(例如:旧库)的攻击(高),利用零日漏洞的非常复杂的攻击(低)。
- 与不安全设计的关联性: 系统的复杂性、所用技术栈的安全级别、外部依赖项的管理方式等都会影响可利用性。
4. Affectability (受影响用户数) 👥
- 定义: 威胁成功时受影响的用户或系统组件的数量。
- 考虑事项::
- 是所有用户受影响,还是只有特定群体受影响? 🎯
- 是整个服务中断,还是只有部分功能中断? ⚙️
- 是只有内部系统受影响,还是外部系统也受影响? 🌍
- 示例: 可以劫持所有用户账户的漏洞(高),仅影响一名特定管理员的漏洞(低)。
- 与不安全设计的关联性: 权限分离设计、服务模块化、用户角色管理方式等与受影响用户数直接相关。
5. Discoverability (可发现性) 🕵️♀️
- 定义: 攻击者发现威胁或漏洞的容易程度。
- 考虑事项::
- 漏洞是否公开已知? 📢
- 系统设计是否公开? 📄
- 是否可以通过自动化扫描工具轻松找到? 🤖
- 是否可以通过目视检查或基本测试发现? 👀
- 示例: HTTP头中包含敏感信息,易于发现(高),隐藏在非常深的代码逻辑中的漏洞(低)。
- 与不安全设计的关联性: 系统的复杂性、文档化水平、错误消息设计、URL结构等都会影响可发现性。
DREAD评分与应用 📈
对每个标准赋予1-10分(或1-3分)后,将这些分数相加或取平均值,得出最终风险分数。
示例:
| 威胁名称 | 损害 | 重现性 | 可利用性 | 影响性 | 可发现性 | 总分 (合计) | 风险等级 |
| DB注入 | 10 | 9 | 8 | 10 | 9 | 46 | 高 |
| 服务拒绝 | 8 | 7 | 6 | 8 | 7 | 36 | 中 |
| 日志篡改 | 5 | 4 | 3 | 2 | 4 | 18 | 低 |
基于这些分数,可以按照得分最高的威胁的顺序进行安全改进工作。DREAD提供了一个客观的衡量标准,而不是对特定威胁的主观感受,这对于团队内部就威胁优先级达成共识非常有帮助。🤝
结论:从识别(STRIDE)到评估(DREAD),完成安全设计! 🏆
为了有效应对A04:2021-Insecure Design,仅仅编写安全代码是不够的,必须从设计阶段就将安全性融入其中。通过STRIDE广泛识别潜在威胁,并通过DREAD客观评估已识别威胁的风险,然后从最重要的部分开始改进,这一点至关重要。
通过将这两个强大的工具整合到您的开发流程中,您将能够从一开始就构建“安全设计(Secure by Design)”的坚固系统。🏗️ 安全不是开发的最后阶段,而是一段从始至终的旅程!
发表回复