您是否曾收到过定期更改您所使用服务的密码的通知?您可能会觉得“有点麻烦…”,但这却是保护我们账户安全的一个非常重要的习惯。
作为保护数据“主密钥”的加密密钥也是如此。它不应该被创建一次就永久使用,而是需要定期更换,并在紧急情况下立即更换。我们将通过国内外主要法规和标准,轻松详细地了解为什么必须这样做,以及应该遵循哪些标准。
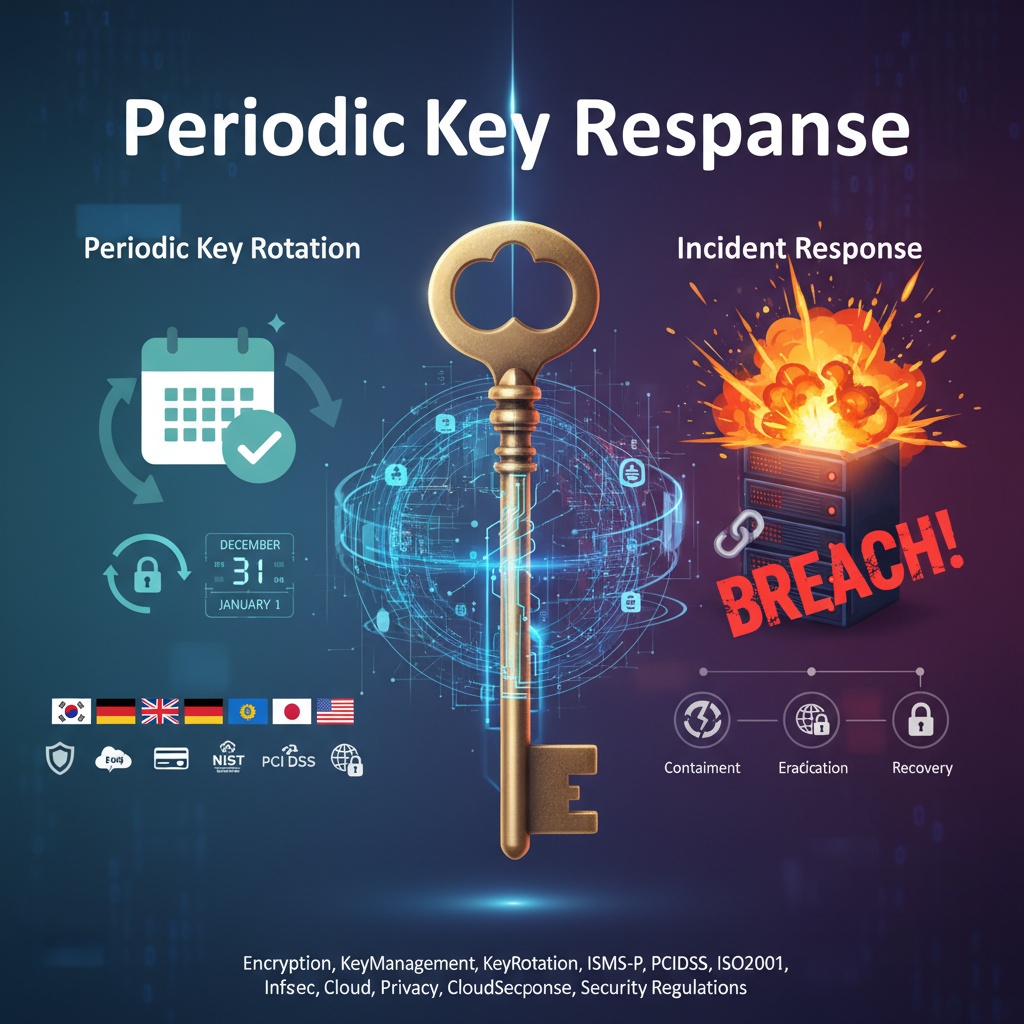
第一部分:为什么要定期更换密钥:加密密钥更换 🗓️
一旦加密密钥泄露,所有用该密钥加密的数据都将面临风险。黑客甚至可能花费时间尝试暴力破解攻击。定期更换密钥就像一道“防火墙”,即使密钥万一泄露,也能将损害限制在特定时期内。换句话说,这是将损害范围最小化的必要安全措施。
鉴于其重要性,许多信息安全法规和标准都强调密钥的定期更换。
韩国主要法规和认证 🇰🇷
- 🛡️ ISMS-P (信息保护及个人信息保护管理体系认证)
- 12.3.2 加密密钥管理项要求安全管理加密密钥的整个生命周期(Life-cycle)。这个生命周期不仅包括密钥的生成、使用、存储、销毁,还必须包含“定期更换”。
- ☁️ CSAP (云计算服务安全认证)
- 在加密和密钥管理领域,它检查是否建立了密钥的有效期(Cryptoperiod)并根据该有效期定期更新的程序。这是云环境安全中非常重要的因素。
- 🏦 电子金融监督规定 (金融行业)
- 为确保电子金融交易的安全性,除了信息加密外,还要求安全管理加密密钥。详细规定明确要求根据密钥生命周期管理程序定期更新。
全球标准和法规 🌍
- 💳 PCI DSS (支付卡行业数据安全标准)
- 这是提供最具体指导的标准之一。要求3.6.4明确要求加密密钥至少每年更换一次,或者在怀疑密钥受损时立即更换。这是所有处理卡信息的企业都必须遵守的强有力规定。
- NIST SP 800-57 (美国国家标准与技术研究院 密钥管理建议)
- 定义了“密码周期(Cryptoperiod)”的概念,指密钥的安全使用期限。它详细说明了如何根据密钥类型、数据敏感度和使用环境等因素确定适当的密码周期,并要求在此期限到期前更换密钥。
- 📜 ISO/IEC 27001 & 27002 (国际信息安全管理系统标准)
- 控制项A.10.1.2 (Key Management)要求建立加密密钥整个生命周期的政策和程序。这不仅包括密钥的生成、分发、存储,还包括安全的更换和销毁。
第二部分:紧急情况!云安全事件发生时全面更换密钥 🚨
如果我们的公司云服务器被黑客入侵了怎么办?首先要做的事情之一就是更换所有正在使用的加密密钥。
这并非仅仅因为“发生安全事件时更换所有密钥”这一条法规。这就像“如果你的整串钥匙被偷了,你就必须更换家里所有的锁”这一常识。这是多个安全标准中提出的安全事件响应流程的核心原则。
为什么要更换所有密钥? 🤔
发生安全事件时,很难100%确定攻击者访问了哪些地方以及窃取了什么。因此,必须假设最坏的情况。也就是说,必须以“攻击者可能窃取了包括加密密钥在内的所有认证信息”为前提进行应对。
- NIST SP 800-61 (计算机安全事件处理指南)
- 该指南将安全事件响应分为“遏制、根除、恢复”阶段。
- 根除(Eradication)阶段:这是从系统中彻底清除攻击根本原因的过程。此时,使攻击者可能窃取的所有认证信息(密码、API密钥、加密密钥等)失效并更换为新的是必不可少的。这正是全面更换密钥的阶段。
- 恢复(Recovery)阶段:当系统恢复到正常状态时,必须使用新更换的安全密钥来恢复数据并重新启动服务。
- NIST SP 800-57 (密钥管理建议)
- “密钥受损时的措施”部分明确规定,如果密钥受损或怀疑受损,必须立即停止使用该密钥并更换为新密钥。安全事件是强烈怀疑密钥受损的典型情况。
- 🛡️ ISMS-P 和 CSAP ☁️
- 在“安全事件管理”领域,它们要求在事件发生时采取程序来阻止损害蔓延并安全恢复系统。此程序的核心是更换攻击者可能访问过的所有凭证(Credentials),而加密密钥是其中最重要的凭证。
结论:从整体背景理解 🏥
加密密钥管理可以比作我们的健康管理。
- 定期更换密钥就像定期进行的“健康检查”。🩺 即使目前没有任何问题,这也是一项预防未来潜在风险、并在万一出现问题时将损害降至最低的预防措施。
- 安全事件发生时全面更换密钥就像突发事故后进行的“紧急手术”。🚑 这是解决已发生问题、防止额外感染或并发症(额外损害)并恢复系统信任的紧急且必要的措施。
总而言之,加密密钥管理不是一次设置就遗忘的事情,而是一个需要持续关注和程序的活生生的过程。安全数据保护的第一步就在于如何妥善管理这些密钥。
发表回复