大家好!今天,我们将深入探讨Kubernetes网络领域的王者——Cilium。
在使用Kubernetes时,我们经常需要设置复杂的网络策略,例如“Pod A只能与Pod B通信!”。此时,Cilium利用eBPF这一强大技术,能够非常高效地应用这些策略。
然而,这里产生了一个疑问。🤔 当我们通过YAML文件应用CiliumNetworkPolicy时,究竟是哪个组件真正将这些策略付诸实施呢? 在集群中无数节点上运行的Pod流量,是谁在逐一检查和控制的真正执行者呢?
今天,我们就来揭示这位隐形保镖的真实身份!
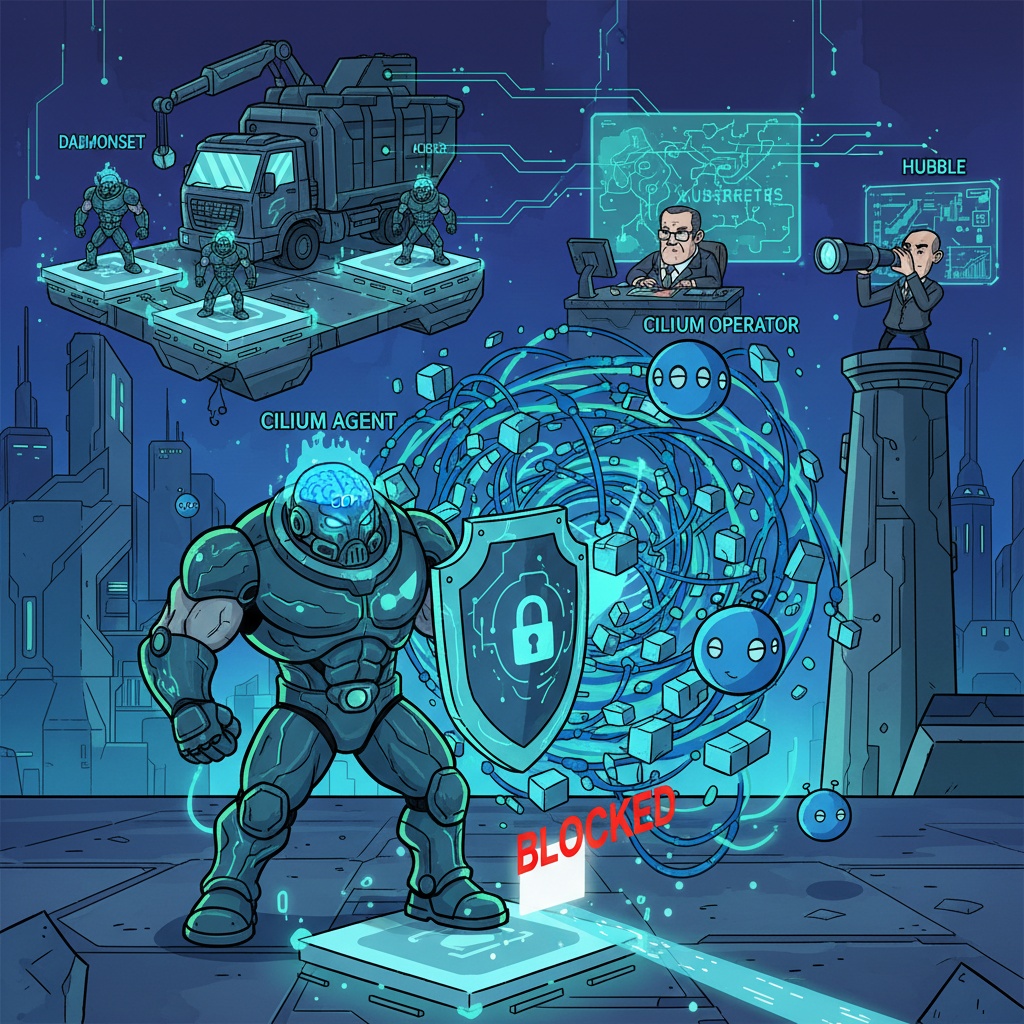
🎯 真正的行动队长:Cilium Agent
直接揭晓答案,将所有这些魔法变为现实的主角正是Cilium Agent。
Cilium Agent是集群中每个节点(Node)上部署一个并运行的核心组件。你可以将其理解为每个节点的“私人保镖”。💂♂️
这位保镖的工作如下:
- 策略监控 👀: 持续监控用户创建或更新的CiliumNetworkPolicy等网络策略资源。
- 翻译为eBPF 📜➡️💻: 将用YAML编写的、易于人类理解的策略,编译(翻译)成内核可以直接执行的、速度极快的eBPF程序。
- 注入内核 🧠: 将编译好的eBPF程序直接连接到Linux内核内的网络路径(例如:Pod的虚拟以太网设备)。
这个过程之所以重要,是因为一旦eBPF程序被加载到内核中,之后所有的网络数据包过滤都将直接在内核层面发生。它不经过应用程序或额外的代理,因此速度极快且效率极高。
通过示例理解
例如,我们来应用一个策略,允许backend Pod只接收来自frontend Pod的TCP 8080端口流量。
apiVersion: "cilium.io/v2"
kind: CiliumNetworkPolicy
metadata:
  name: "allow-frontend-to-backend"
spec:
  endpointSelector:
    matchLabels:
      app: backend
  ingress:
  - fromEndpoints:
    - matchLabels:
        app: frontend
    toPorts:
    - ports:
      - port: "8080"
        protocol: TCP
运行backend Pod的节点上的Cilium Agent会根据这个YAML生成并向内核应用以下eBPF规则:
“检查进入此节点上app=backend Pod的所有数据包。如果源Pod带有app=frontend标签,并且目标端口是TCP 8080,则允许(ALLOW)通过;否则,阻止(DROP)!”
就这样,Cilium Agent在每个节点上扮演着策略实施最前线的核心角色。
🤔 那么其他组件是做什么的呢? (附:常见误解)
我们知道了Cilium Agent是主角,那么为什么还需要其他组件呢?了解它们各自的角色有助于理解整个架构。
Cilium Operator: 集群的总管经理 🧑💼
Cilium Operator不像Agent那样部署在所有节点上,而是在整个集群中只运行少数几个实例。它的作用是处理只需在集群范围内执行一次的管理任务。
- IP地址分配 (IPAM): 管理集群内Pod使用的IP地址池,并将其分配给节点。
- CRD管理: 确保CiliumNetworkPolicy等Cilium特有的资源(CRD)在Kubernetes API中正确注册。
- 全局服务管理: 收集并同步分布在多个节点上的服务信息。
为什么它不是答案? Operator不是直接执行策略的“行动队长”。它更像是负责集群整体协调和管理的“经理”或“指挥官”。实际的“战斗”(流量过滤)是由每个节点上的Agent执行的。
Cilium Hub (Hubble): 智能控制塔 🔭
实际上并没有名为Cilium Hub的官方组件。这可能指的是Cilium强大的可观测性(Observability)工具——Hubble。
Hubble是一个工具,它能可视化集群中发生的所有网络流,并允许监控哪些策略允许或阻止了流量等信息。
为什么它不是答案? Hubble是“观察者”,而不是“执行者”。它就像一个CCTV控制塔,负责监控和分析网络状况,但它不直接开关门(执行策略)。
Cilium DaemonSet: 部署保镖的方法 🚚
DaemonSet不是Cilium的功能性组件,而是Kubernetes用于在所有节点上部署特定Pod的部署方式(Deployment Strategy)。
Cilium正是利用DaemonSet,将Cilium Agent Pod逐一可靠地部署到集群的每个节点上。
为什么它不是答案? DaemonSet回答的是“如何(HOW)”。也就是说,它回答的是“如何将Cilium Agent部署到所有节点上?”而不是执行策略的“什么(WHAT)”。它就像一辆将保镖运送到各自位置的“运输卡车”,而不是保镖本身。
✨ 结论:完美的团队协作!
Cilium的网络策略并非由某个单一组件独立处理,而是多个组件各司其职,共同协作的完美结果。
- DaemonSet将Cilium Agent部署到所有节点,
- Cilium Operator在中央管理IP地址分配等宏观事务,
- 每个节点上的Cilium Agent将网络策略转换为eBPF并在内核中直接执行,
- Hubble则帮助我们透明地观察所有这些过程。
现在,您是否清楚地理解了Cilium网络策略是如何安全地保护我们的集群的呢?下次执行kubectl apply -f my-policy.yaml时,请想起在幕后默默工作的Cilium Agent吧! 😉
发表回复