- > 本实验的目标不是“执行”恶意JavaScript,而是在网络隔离的Podman沙箱中进行静态分析,并使用PCAP证据重新验证LLM生成的假设。
Malware-Traffic-Analysis.net于2026年2月2日发布的数据包含KongTuke JavaScript被插入合法网站的痕迹,该JavaScript识别访问者并将其重定向到虚假CAPTCHA,然后通过ClickFix连接到MintsLoader和GhostWeaver RAT感染。
LAB-ONLY malicious JavaScript sample
WARNING: This archive contains the original KongTuke 1d2g.js. Do not open or execute it on Windows, in a browser, or with Node.js. Read README-SAFETY.md first and perform static analysis only in a disposable Podman container with –network=none and –read-only.
Sample SHA-256: fd78199a75a96c6475f7c95400be3bfc3b07651c7de9785a05c293292cdfba54
这个案例特别适合LLM实验。因为可以将混淆的1d2g.js提供给LLM,让其对结构和意图形成假设,然后由人工与原始代码进行比较,并使用Wireshark验证实际数据包。学生无需从头开始编写代码,而是通过本文的逐步提示让LLM创建分析过程和静态转换脚本。
图像展示了Podman隔离、LLM静态分析和PCAP交叉验证作为一个单一的实验流程。
实验前需要纠正的事实
官方页面最初将最终恶意软件判断为Async RAT,但后来更正为GhostWeaver RAT。因此,本文的感染流程整理为KongTuke → ClickFix → MintsLoader → GhostWeaver RAT。如果LLM受到旧信息或单一线索的影响,回答Async RAT,那么这个答案反而成为一个实验材料,展示了“为什么需要检查更正事项”。
本实验仅使用以下两份官方资料:
| | | |
| — | — | — |
| 资料 | 用途 | 注意事项 |
| 完整PCAP压缩包 | 验证DNS、HTTP、TLS、端口行为 | PCAP内部可能包含恶意内容 |
| 导致ClickFix页面的HTTPS流量压缩包 | 1d2g.js、js.php响应的静态分析 | 不要在浏览器中打开或执行JavaScript |
“files from infection”压缩包包含可执行文件,因此本实验不下载。Malware-Traffic-Analysis.net也警告说,压缩包和PCAP可能包含恶意样本,在Windows主机上处理时存在感染风险。
沙箱是“条件”,而非“建议”
在处理样本时,不得将主机的家目录、SSH密钥、浏览器配置文件或Podman套接字挂载到容器中。输入目录应为只读,只有输出目录可写。执行期间,网络必须完全断开,根文件系统也应保持只读。
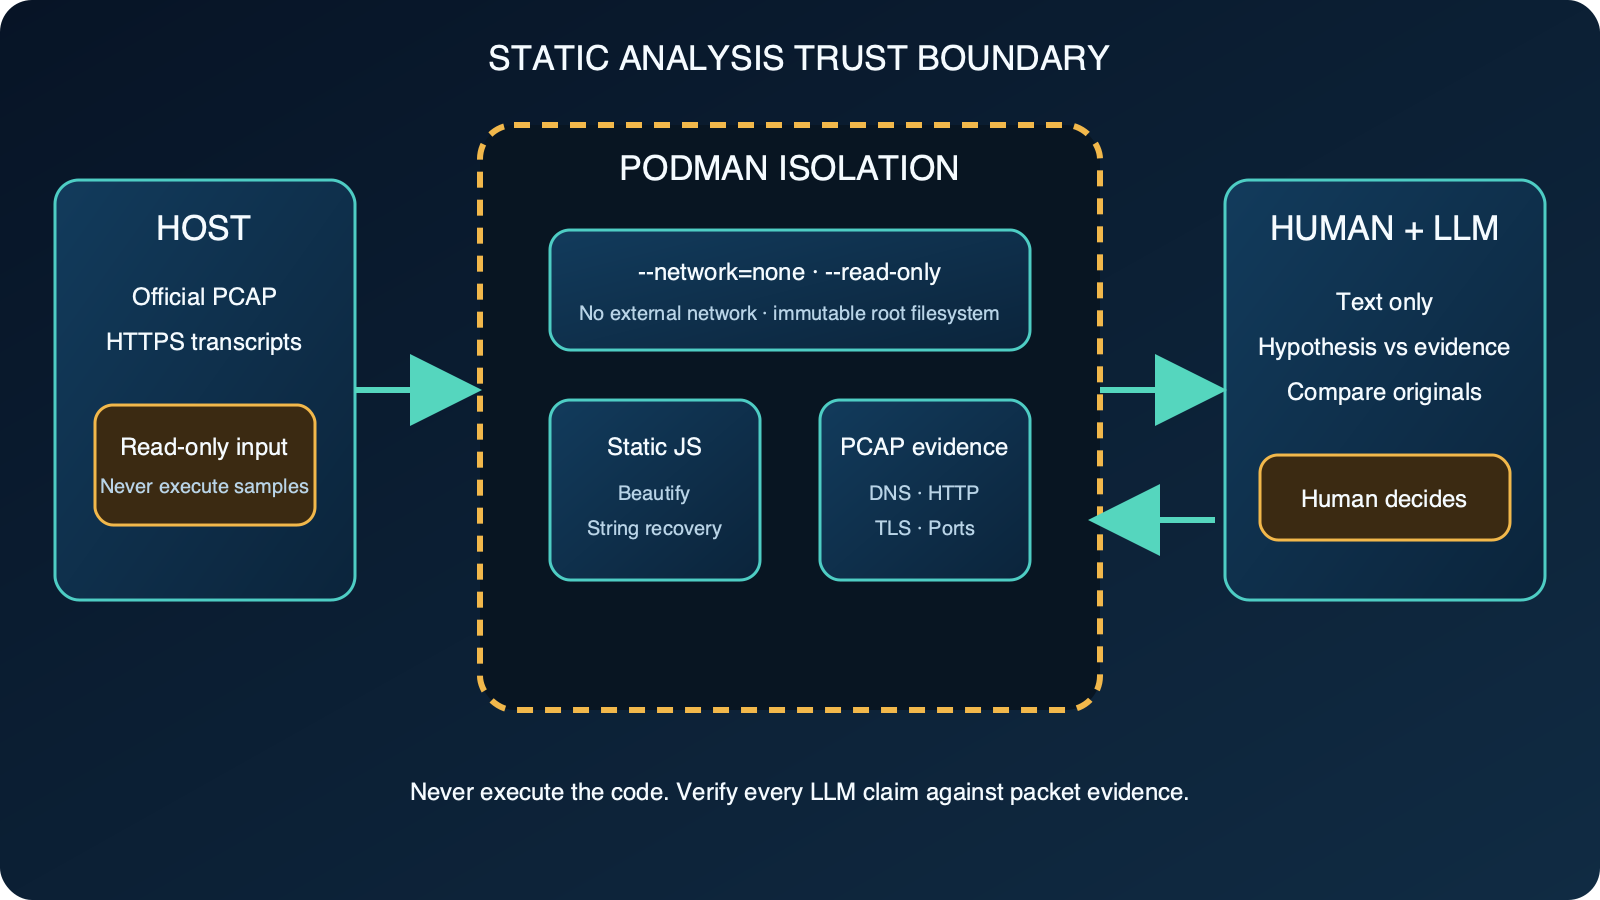
图:仅将静态文本传递给LLM,最终判断由查看原始代码和数据包证据的人员做出。根据Podman run官方文档重新构建
Podman的–network=none仅为容器创建网络命名空间,不配置接口;–read-only阻止对容器根文件系统的写入。不建议在省略这两个条件的情况下进行实验。
第0步:让LLM创建隔离实验环境
首先,将官方案例页面中选定的两个压缩包保存到kongtuke-lab/input文件夹中。不要在主机上解压压缩包,而是将以下提示输入LLM:
提示0 — Podman沙箱设计
`
你是一名恶意软件静态分析实验的厨师。
当前文件夹的input/中只有Malware-Traffic-Analysis.net 2026-02-02
KongTuke案例的PCAP zip和HTTPS transcript zip。
请编写一个满足以下所有条件的Containerfile和执行命令:
- 基于Debian 12 slim
- 仅安装p7zip-full, tshark, Python 3, python3-jsbeautifier, ripgrep, jq
- 构建镜像时不要挂载样本
- 分析运行时使用–network=none, –read-only, –read-only-tmpfs=false
- 仅允许/tmp作为noexec,nosuid,nodev tmpfs
- input分离为/input:ro, output分离为/output:rw
- 使用–cap-drop=all, –security-opt=no-new-privileges
- 绝不执行JavaScript, PowerShell, PE文件
- 仅在容器内部执行解压缩
- 输出解压缩前后的SHA-256和文件列表
在执行命令之前,请逐行解释每个安全选项的作用。
`
LLM生成的答案中至少应包含以下模式:
`
podman run –rm
–network=none
–read-only –read-only-tmpfs=false
–tmpfs /tmp:rw,noexec,nosuid,nodev
–cap-drop=all
–security-opt=no-new-privileges
-v “$PWD/input:/input:ro”
-v “$PWD/output:/output:rw”
kongtuke-static-lab:2026.02 …
`
创建镜像的podman build需要网络来安装软件包。但是,在该阶段不挂载样本。只有在挂载样本的分析运行时才断开网络。如果在Apple Silicon上出现x86镜像警告,请使用podman build –platform linux/arm64 …明确指定架构。
整体实验流程
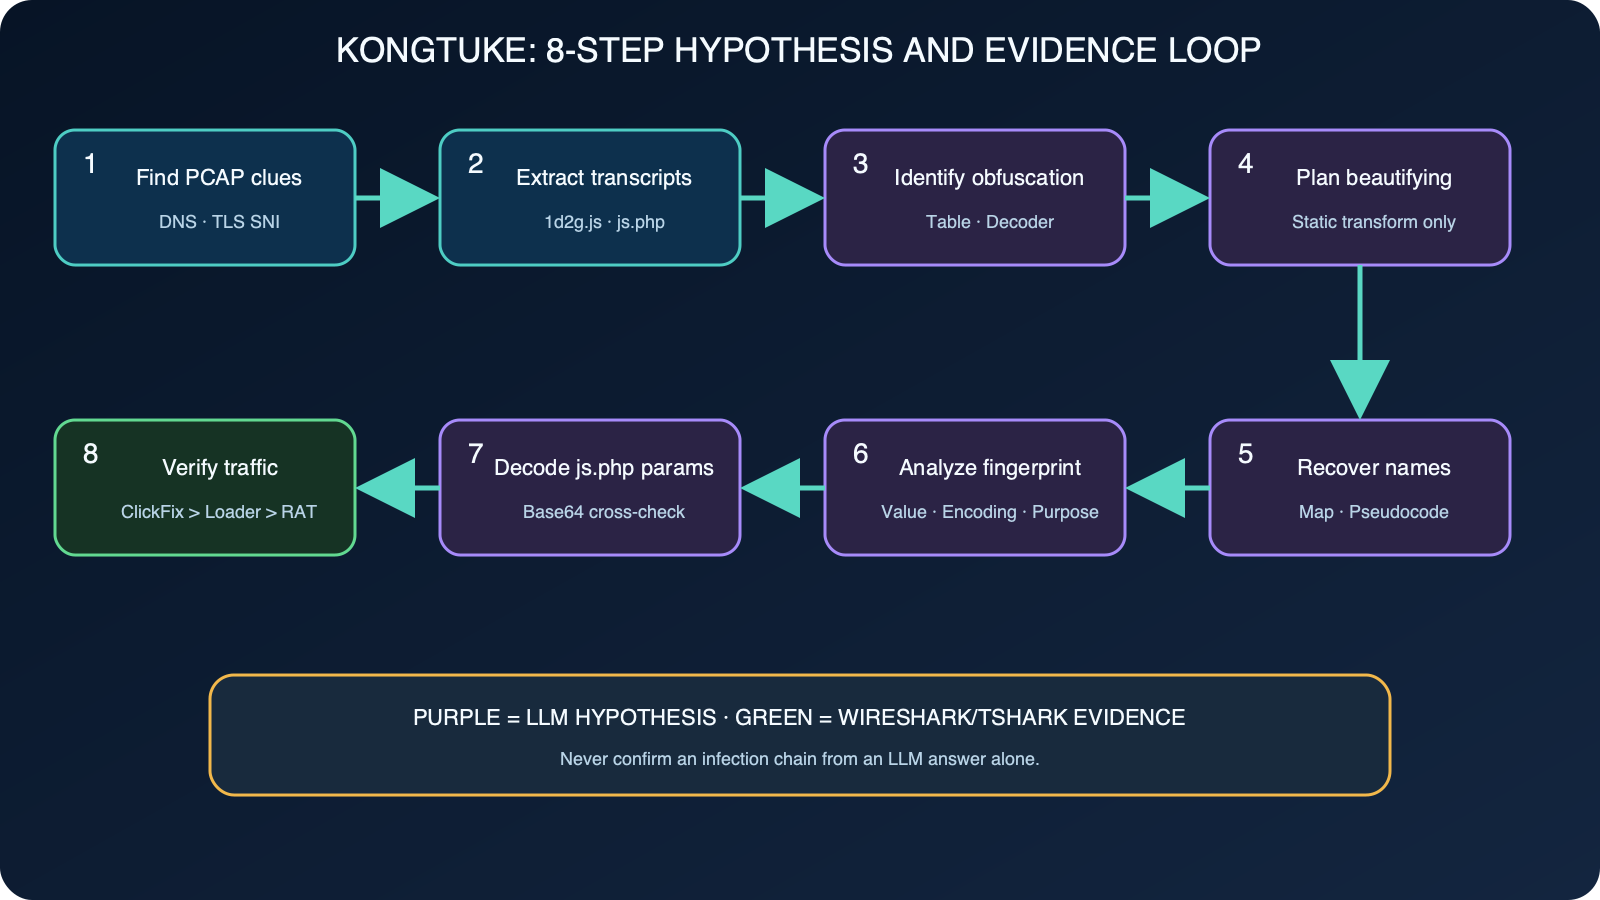
图:紫色步骤是LLM生成的假设,绿色步骤是Wireshark/tshark的观测证据。根据KongTuke官方案例和Malware-Traffic-Analysis.net: 2026-02-02 KongTuke ClickFix activity
发表回复