大家好!👋 近期在Kubernetes生态系统中,最热门的话题无疑是Service Mesh的霸权之争。过去,“网络是Cilium (CNI),服务网格是Istio”的公式占据主导地位,但现在局面已经改变。
Cilium正凭借eBPF技术进军Service Mesh领域,而Istio也不甘示弱,推出了Ambient Mesh,向无Sidecar架构演进。
随着这两种技术角色的重叠,我经常被问到:“到底哪一个才是我们项目的BP(最佳实践)?” 今天,我们将非常详细地探讨这两大巨头的差异和选择标准。🚀
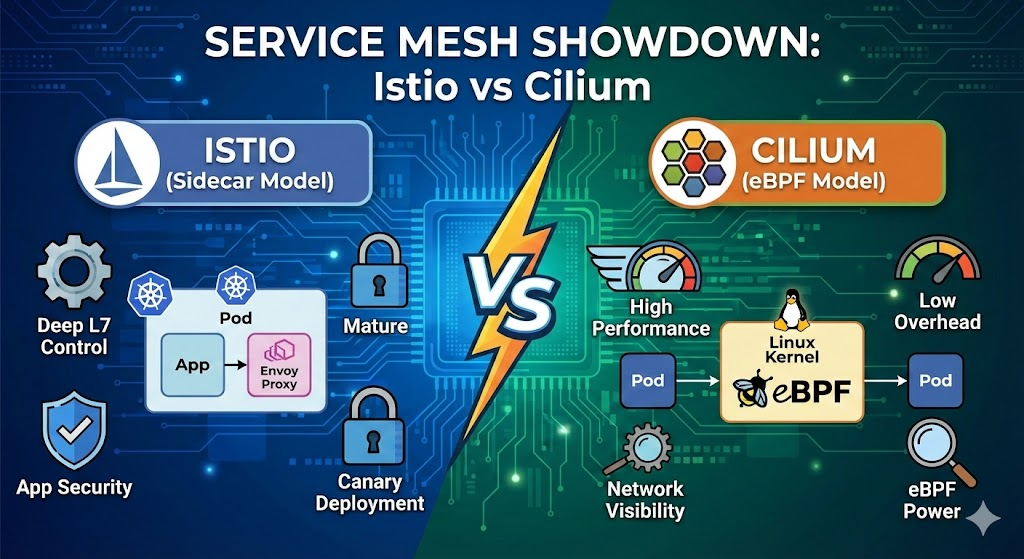
1. 🔍 为何会产生困惑? (The Context)
最大的原因是“边界的模糊”。
- Istio: 原本是L7(应用)层的王者。它擅长于精细地拆分和控制流量。
- Cilium: 原本是L3/L4(网络)层的王者。它的专长是快速安全地传输数据包。
然而,Cilium提出“反正我们都要检查所有数据包,L7处理也由我们来做(Cilium Service Mesh)”,而Istio则回应“Sidecar太重了?那我们也走轻量化路线(Ambient Mesh)”,导致这两种技术的领域开始重叠。
2. 🏗️ 架构的根本差异 (The Core Difference)
要做出决定,需要理解“流量在哪里处理”。
🥊 Istio (Classic Sidecar Model)
“在每个Pod旁边都附带一个秘书(Envoy)。”
- 方式: 在Pod内部注入Envoy Proxy容器作为Sidecar。
- 特点: 应用程序(业务逻辑)和网络处理完全分离。它提供最成熟和强大的功能,但由于每个Pod都会启动一个代理,因此资源(CPU/内存)消耗较大,并且流量通过代理时会产生延迟。
🥊 Cilium (eBPF Model)
“操作系统内核直接处理。”
- 方式: 使用Linux内核的eBPF技术处理网络数据包。只有在需要L7处理时,流量才会短暂地通过每个节点一个的Envoy Proxy。
- 特点: 没有Sidecar!也就是说,它是无Sidecar架构。资源效率极高,网络性能几乎没有下降。然而,在处理复杂的L7逻辑方面仍有局限性。
3. ⚔️ 各方面详细比较 (Deep Dive)
| 比较项目 | Istio (L7之王) 👑 | Cilium (性能之王) ⚡ |
|---|---|---|
| 流量管理 | 最优。可100%利用Envoy的所有功能,包括头部操作、流量镜像、复杂的重试逻辑和熔断器等。 | 中上。基本路由可行,但处理复杂的HTTP/gRPC逻辑时最终仍需使用Envoy,配置可能较为繁琐。 |
| 安全 (mTLS) | 成熟。不仅支持服务间认证,还能实现请求级别的非常精细的授权策略。 | 高效。擅长网络级别(IP/身份)的控制。也支持mTLS,但在应用级别的精细控制上Istio更胜一筹。 |
| 可观测性 (Obs) | 以应用为中心。结合Kiali、Jaeger,专注于查看调用图,例如“哪个API很慢”、“哪个事务失败了”。 | 以网络为中心。通过Hubble UI,在基础设施级别的问题解决方面独树一帜,例如“数据包在哪里被丢弃”、“DNS响应速度”。 |
| 性能开销 | 高。需要与Pod数量相同的代理,集群越大负担越重。(Ambient Mesh正在解决此问题) | 非常低。得益于eBPF,开销最小化。对大规模集群有利。 |
—
4. 🏆 场景胜者 (最佳实践指南)
在实际工作中遇到相同需求时,应该选择哪种工具呢?我定义的最佳实践标准如下:
✅ 案例1: 选择Istio! (平台与开发重点)
“我们的MSA非常复杂,需要赋予开发者精细的流量控制权。”
- 复杂的金丝雀/蓝绿部署: 当基于请求头、Cookie、用户ID的精确路由是必不可少时。
- 零信任安全的终极方案: 当需要超越服务间通信加密(mTLS),达到“服务A只能调用服务B的GET /api/v1/data路径”这种严格的安全审计级别时。
- 成熟度和参考资料: 当出现问题时需要通过Google快速找到解决方案,并且偏好使用人数最多的事实标准技术时。
- 已拥有Istio认证(ICA)等: 如果对工具的理解度很高,那么Istio的“可控性”将是一个巨大的优势。
✅ 案例2: 选择Cilium! (基础设施与运维重点)
“我们最看重性能,并希望降低运维复杂性。”
- 超高性能/低延迟要求: 当Sidecar注入导致的几毫秒(ms)延迟都无法接受时(例如:金融交易、实时通信)。
- 大规模集群: 当Pod数量达到数千、数万个,并且为所有Pod都附加Sidecar会导致资源成本无法承受时。
- 网络故障排除: 对于基础设施团队来说,识别网络中断、防火墙问题、DNS问题比L7错误更紧迫时。(Hubble UI确实非常棒 ✨)
- 偏好单一技术栈: 如果已经将Cilium用作CNI,并且不想再安装Istio,从而将管理点增加一倍时。
5. 🔮 结论与未来展望
过去,这两种技术分属不同领域,但现在已成为“偏好与哲学的差异”。
- 如果专注于应用逻辑和安全性 👉 Istio
- 如果专注于网络性能和基础设施运营效率 👉 Cilium
然而,趋势是明确的。Istio正通过Ambient Mesh放弃Sidecar,而Cilium则持续扩展其功能。最终,未来的赢家将是“谁能更轻量、更轻松地提供L7功能”。
就我个人而言,作为一名安全专家,我更倾向于能够进行精细策略控制的Istio,但随着基础设施规模的扩大,Cilium的轻量级是一个不可忽视的吸引力。请根据您的情况选择合适的工具!
发表回复