大家好,各位疑心重重的安全研究员们!🔍
上次,我们通过AI识别了攻击者的“意图(Intent)”和“目的(Objective)”。“啊哈!这家伙的目的是‘信息窃取(Infostealer)’,想偷走我们公司的设计图卖给竞争对手!”
那么,既然知道了罪犯的目的,调查就结束了吗?绝不是。🙅♂️ 相反,真正的调查才刚刚开始。了解目的意味着我们可以预测“罪犯搜查了哪里,触碰了什么。”
- 如果目的是信息窃取? 👉 应该检查浏览器历史记录或FTP访问日志。
- 如果目的是勒索软件? 👉 应该查看备份删除日志或文件服务器访问记录。
但是,Windows中有数千种工件(Artifact,证据痕迹)。我们不可能全部检查。所以今天,我们将进行一次深入的实践,询问“AI,罪犯的意图是‘这个’,那我还需要额外调查哪些证据?”
这是将您的分析范围从单个文件扩展到整个系统的关键一步!🚀
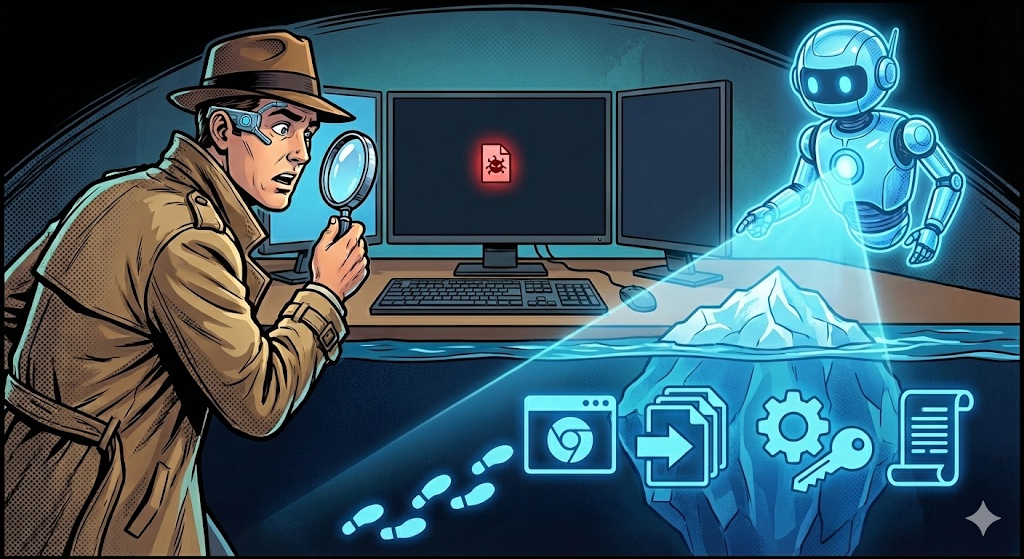
1. 🧩 为什么要调查“额外工件”?
仅分析一个恶意软件文件,只能看到整个攻击的10%。恶意软件执行后,会在系统各处留下“足迹”。
- 文件被删除了,但… 预取(Prefetch)中可能仍保留有执行记录。
- 通信中断了,但… DNS缓存中可能仍保留有连接过的黑客服务器地址。
- 登录失败了,但… 安全事件日志(4625)中可能仍保留有暴力破解攻击尝试。
我们将要求AI“指出这些足迹在哪里。”
2. 🧠 [实践] 将AI转变为“取证调查员”
我们上次识别的“攻击意图”将作为输入。我们以两种最常见的场景(勒索软件、信息窃取)为例。
📝 场景 A: 信息窃取 (Information Theft)
攻击者瞄准浏览器中保存的密码或重要文档的情况。
[提示词输入]
[角色] 您是数字取证专家。
>
[情况] 分析结果显示,该恶意软件的主要目的是“窃取浏览器账户信息和文档文件(Infostealer)”。
>
[请求事项] 基于此攻击意图,请推荐分析师必须额外调查的5种Windows工件(Artifacts)。对于每种工件,请详细说明“需要检查的具体路径/文件名”和“预期的痕迹”。
[AI的推荐结果] 🤖
🕵️♂️ 信息窃取应对额外调查清单
>
1. 网页浏览器工件 (Web Browser Forensics)
– 路径: %LocalAppData%GoogleChromeUser DataDefaultHistory (及 Login Data)
– 原因: 需要确认恶意软件访问这些文件的时间(Access Time)是否与恶意行为的时间段一致。
2. 最近文档访问记录 (LNK Files & Jumplists)
– 路径: %AppData%MicrosoftWindowsRecent
– 原因: 攻击者为窃取而打开的重要文档(如:设计图.pdf, 密码.xlsx)列表可能仍保留。
3. Shellbags (文件夹访问记录)
>
路径: HKCUSoftwareClassesLocal SettingsSoftwareMicrosoftWindowsShellBags
>
1. – 原因: 如果攻击者使用文件资源管理器查看了特定文件夹(例如:“财务团队共享文件夹”),则会留下痕迹。
📝 场景 B: 勒索软件 & 破坏 (Ransomware & Destruction)
攻击者试图加密系统并阻止恢复的情况。
[提示词输入]
[情况] 分析结果显示,攻击者试图“勒索软件感染并破坏系统恢复”。
>
[请求事项] 请推荐需要检查的系统日志和工件,以证明加密时间和破坏恢复的尝试。
[AI的推荐结果] 🤖
🕵️♂️ 勒索软件应对额外调查清单
>
1. Windows安全事件日志 (事件查看器)
>
ID: 4663 (对象访问) 或 4688 (进程创建)
>
1. – 原因: 需要查找大量文件请求写入/删除权限的记录,或vssadmin.exe的执行记录。
2. NTFS $MFT (Master File Table)
– 分析点: 检查文件的$STANDARD_INFORMATION属性时间是否在极短的时间间隔内大量更改。(加密时文件修改时间会统一更改)
3. 注册表Run键 (Persistence)
– 路径: HKCUSoftwareMicrosoftWindowsCurrentVersionRun
– 原因: 检查是否存在为重启后显示勒索信息而注册的值。
3. 🔦 [深入] “那该用什么工具呢?”
AI说“查看预取”,但你不能用记事本打开它,对吧?让AI也推荐分析工具。
[追加问题] “你刚才推荐的‘Shellbags’和‘Prefetch’,有什么免费的取证工具可以用来分析?也简单介绍一下使用方法。”
[AI回答示例]
- Shellbags: 推荐使用ShellBags Explorer (Eric Zimmerman tools)。通过GUI可以轻松查看文件夹浏览历史。
- Prefetch: 使用PECmd或WinPrefetchView。可以查看执行次数和最后执行时间。
4. 💡 分析师的洞察:AI是“地图”,我才是“行者”
这次实践之所以重要,是因为它能防止“隧道视野(Tunnel Vision)”。分析师们常常过于专注于眼前的单个恶意软件文件,从而忽略了隔壁房间打开的后门。
AI扮演着经验丰富的调查伙伴的角色,在旁边建议道:“等等,如果这家伙是小偷,你也应该检查一下窗户有没有被打破!”
🎉 总结:完成无懈可击的调查网!
现在,您不仅能够分析恶意软件,还能执行涵盖整个系统的取证调查。
- 恶意软件分析: 获取罪犯的画像(完成)
- 意图识别: 获取犯罪动机(完成)
- 额外工件调查: 获取犯罪现场隐藏的指纹(今天完成!)
现在真的没有漏洞可钻了。😎 下次,我们将迎来这段漫长旅程的真正高潮!通过“[最终] 使用AI自动生成专家级恶意软件分析报告(PDF)”,将您的努力转化为出色的成果。
直到您的分析完美无缺!加油!🔍📂
发表回复