こんにちは!サイバーセキュリティの最前線で奮闘されている皆様、本日はセキュリティ運用(SecOps)チームが日々直面する3つの主要な課題について深く掘り下げていきたいと思います。それは、アラート過多、イベント分析の遅延、そして反復的な業務です。😫
多くの企業が最新のセキュリティソリューションを導入し、防御体制を構築していますが、運用段階でこれらの問題によりセキュリティチームが燃え尽き、実際の脅威を見逃すケースが少なくありません。なぜこのような問題が発生し、どのように解決できるのでしょうか?これから一つずつ見ていきましょう。
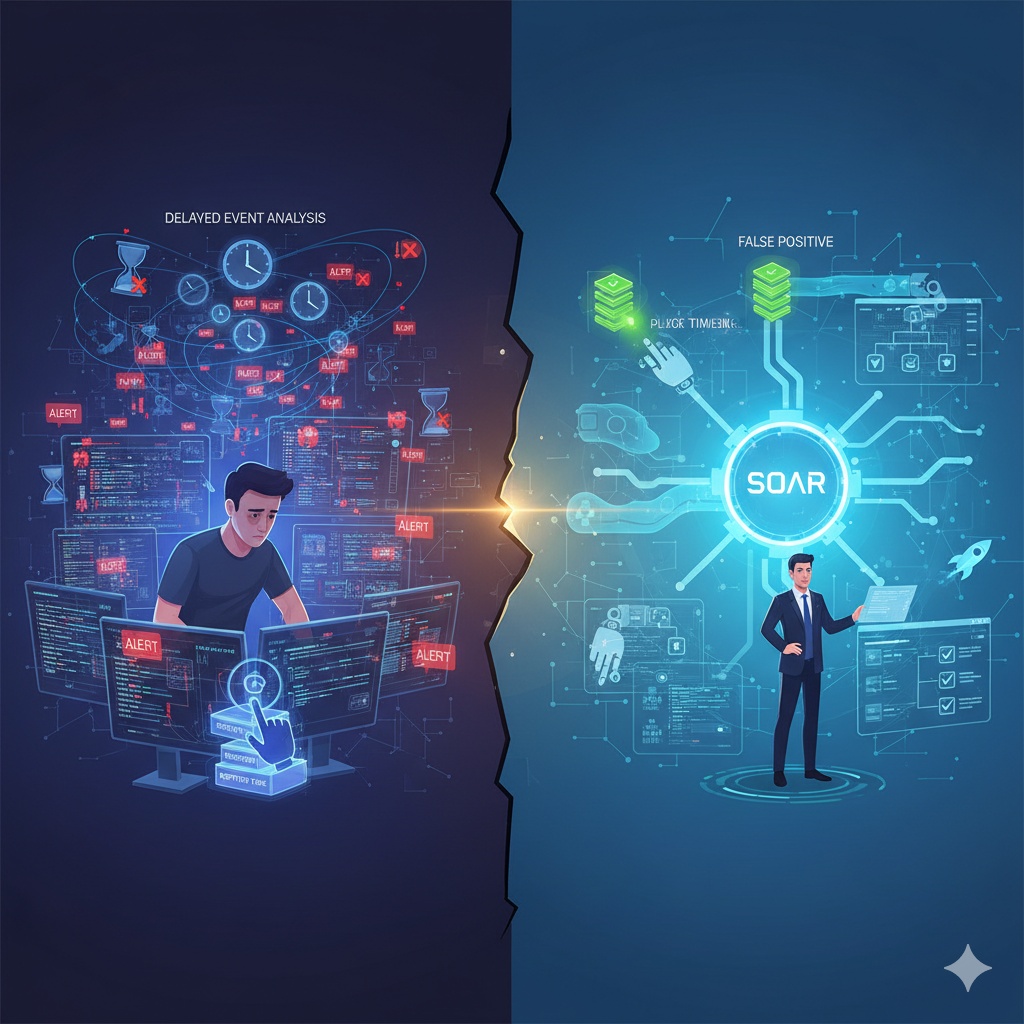
🤯 1. アラート過多 (Alert Fatigue): 「これもアラート、あれもアラート!」
数多くのセキュリティ機器(ファイアウォール、IDS/IPS、EDRなど)は、潜在的な脅威が検出されるたびにアラートを発生させます。問題は、このアラートの量が多すぎることです。特に、実際の脅威ではないのに脅威と判断される「誤検知(False Positive)」が相当数を占めています。
- 問題点:
- 無感覚と燃え尽き: 1日に数百、数千のアラートを確認しなければならないアナリストは、次第にアラートに無感覚になります。「どうせまた誤検知だろう」という考えがよぎった瞬間、本当に重要な脅威を見逃す可能性があります。🚨
- 重要脅威識別の困難さ: 多数の偽アラートの洪水の中から、実際の攻撃を示す「真のアラート」を選び出すのは、砂漠で針を探すようなものです。
- 時間の浪費: アナリストの貴重な時間の大部分が誤検知の処理に費やされ、肝心な脅威分析や先制的な脅威ハンティング(Threat Hunting)に集中できなくなります。
まるで羊飼いの少年物語のように、続く偽のアラートは、いざ本当にオオカミが現れたときに誰も気にかけないという致命的な結果を招く可能性があります。
⏳ 2. イベント分析の遅延 (Delayed Event Analysis): 「ゴールデンタイムを逃す」
一つのセキュリティアラートが発生したとき、それが実際の脅威なのか、どのような影響を及ぼすのかを把握するためには多角的な分析が必要です。しかし、このプロセスに時間がかかりすぎるというのが2つ目の問題です。
- 問題点:
- コンテキスト不足: 断片的なアラートだけでは、攻撃全体の状況を把握することは困難です。攻撃者がどのような経路で侵入し、どのシステムにアクセスし、どのようなデータを流出しようとしているのかを把握するには、複数のシステムのログとデータを手動で収集し、関連性を分析する必要があります。🧩
- 分散されたデータ: 必要な情報が複数のセキュリティソリューションやシステムに散らばっており、データを収集して正規化するのに多くの時間がかかります。
- 攻撃者の滞留時間(Dwell Time)の増加: 分析が遅れるほど、攻撃者はネットワーク内部に長く留まり、より多くの被害を与えることができます。攻撃の「ゴールデンタイム」を逃してしまうことになります。
分析が1時間遅れるごとに、攻撃者は企業の最も重要な資産に向かって一歩ずつ進むことができます。
🔁 3. 反復業務 (Repetitive Tasks): 「創造的な仕事はいつになったら?」
SecOpsアナリストの業務の大部分は、予測可能で反復的な作業で占められています。
- 主な反復業務:
- 初期アラート分類(Triage): 新しいアラートが発生するたびに危険度を評価し、担当者を指定する作業
- 情報収集: IPアドレスの評判照会、悪性ハッシュ(Hash)値の確認など、脅威分析に必要な基本的な情報を外部サイトで照会する作業
- 報告書作成: 定期的に発生するイベントや処理履歴に関する報告書を作成する作業
このような単純な反復業務は、アナリストの成長を阻害し、業務満足度を低下させます。熟練したアナリストは、高度な専門知識を活用して未知の脅威を発見したり、セキュリティ戦略を策定したりする創造的な業務に集中すべきですが、現実にはそうでない場合が多いです。🤖
✨ 解決の糸口:SOARによる自動化とオーケストレーション
では、これらの難しい問題をどのように解決できるのでしょうか?最近、多くの企業がSOAR(Security Orchestration, Automation, and Response)プラットフォームにその答えを見出しています。
- 自動化(Automation)で反復業務を解決:
- IP評判照会、マルウェア分析など、反復的な情報収集作業を自動化し、分析時間を秒単位に短縮します。
- 単純で危険度の低いアラートは自動的に処理して終結させ、アナリストが重要な脅威にのみ集中できるように支援します。
- オーケストレーション(Orchestration)で分析遅延を解決:
- 複数のセキュリティソリューション(SIEM、EDR、ファイアウォールなど)を連携させ、データ収集と分析プロセスをスムーズにします。
- 例えば、SIEMでアラートが発生した場合、SOARが自動的にEDRから該当エンドポイントの詳細情報を取得し、ファイアウォールで関連IPを遮断する一連のプロセスを瞬時に処理できます。🚀
- プレイブック(Playbook)ベースの対応でアラート過多を解決:
- 事前に定義された脅威対応シナリオ(プレイブック)に基づいて、標準化された手順でアラートを処理します。
- これにより、誤検知をより迅速かつ一貫してフィルタリングし、アナリストの経験にのみ依存していた対応品質を向上させることができます。
まとめ
SecOpsチームが直面するアラート過多、分析遅延、反復業務という3つの主要課題は、もはやアナリストの犠牲と努力だけで解決できるレベルを超えています。今こそ、スマートな自動化とオーケストレーション技術を導入し、セキュリティ運用の効率性を最大化し、私たちアナリストが真に重要な脅威に集中できる環境を構築すべき時です。🛡️
皆様の組織では、これらの問題をどのように解決されていますか?良いご意見があればコメントで共有してください!
タグ: SecOps, セキュリティ運用, サイバーセキュリティ, アラート疲労, SOAR, 自動化, オーケストレーション, 情報セキュリティ, セキュリティアナリスト
コメントを残す