皆さん、こんにちは!Kubernetes(クバネティス)の世界を航海する皆さんにとっての灯台となれるよう、ここにいます。🧭 今日は、複雑に見えても非常に重要なKubernetesの認証(Authentication)と認可(Authorization)の仕組みについて、分かりやすく詳しく見ていきたいと思います。
Kubernetesクラスターは、数多くのコンテナと重要なアプリケーションが集まる貴重な空間です。ここに誰もが勝手に入って操作することを許すわけにはいきませんよね?そのため、Kubernetesは厳格な入退室管理システムを備えています。
このシステムは大きく2つの段階に分かれます。
- 認証 (Authentication) 👤: 「あなたは誰ですか?」と身元を確認する段階です。
- 認可 (Authorization) 🔑: 「あなたはこの作業を行う権限がありますか?」と、身元が確認されたユーザーが特定の行動を許可される段階です。
今日の投稿では、2番目の段階である認可(Authorization)、つまり「何ができるのか?」について、様々な方法に焦点を当てて詳しく見ていきましょう!
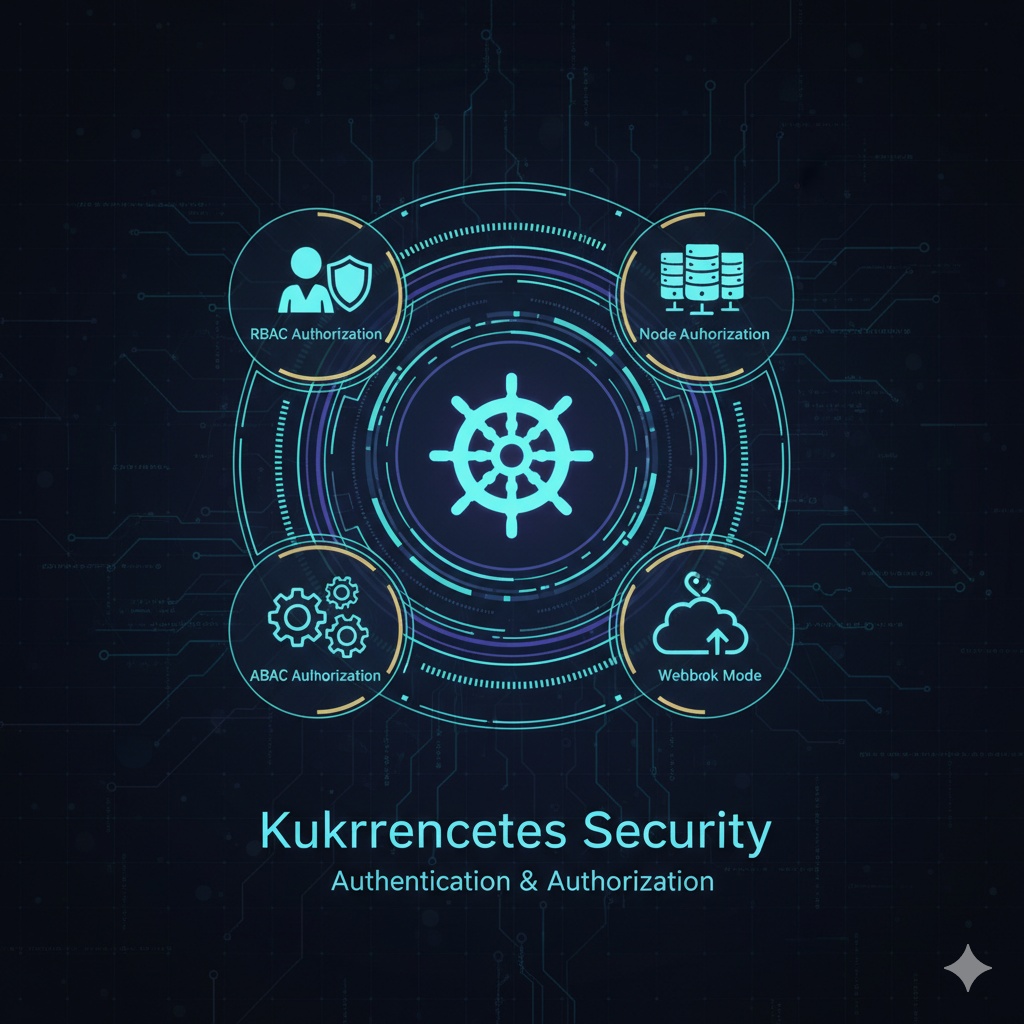
⭐ RBAC (Role-Based Access Control): ロールベースアクセス制御
「あなたは「開発者」の役割なので、「開発サーバー」にのみアクセスできます。」
最も広く使用されており、Kubernetesが公式に推奨する方式です。組織内で個人に役割を付与し、その役割に応じてできること(権限)を事前に定めておく方式です。
🏢 会社に例えてみましょうか?
- ユーザー(User): 会社員 🧑💼
- 役割(Role): 「人事チーム」、「開発チーム」、「デザインチーム」のような職務 🏷️
- 権限(Permission): 「人事チーム」は従業員情報の閲覧が可能、「開発チーム」は開発サーバーへのアクセスが可能 🔑
- リソース(Resource): 従業員情報ファイル、開発サーバー 💻
このように、RBACはユーザーに直接権限を一つ一つ与えるのではなく、「役割(Role)」という中間段階を設けて権限をまとめて管理します。これにより、権限管理がはるかに容易で直感的になります。例えば、新しい開発者が入社した場合、「開発チーム」の役割を付与するだけで、必要なすべての権限が一度に与えられます。
RBACはKubernetesでRole、ClusterRole、RoleBinding、ClusterRoleBindingというオブジェクトを通じて実装されます。
🧠 ABAC (Attribute-Based Access Control): 属性ベースアクセス制御
「あなたは「韓国」から接続しており、「管理者」グループに属し、時間は「業務時間」なので、「すべてのサーバー」にアクセスできます。」
ABACはRBACよりもさらに一歩進んで、様々な属性(Attribute)を組み合わせて作成されたポリシー(Policy)に基づいてアクセスを許可する、非常に柔軟で強力な方式です。
ここで言う属性は本当に多様です。
- ユーザー属性: ユーザーの名前、役割、所属グループ、セキュリティ等級など
- リソース属性: ファイルの種類、機密性、所有者など
- 環境属性: 接続時間、接続場所(IPアドレス)、使用機器など
🎬 映画館に例えてみましょうか?「19歳以上観覧可」の映画を見るには、[年齢: 19歳以上]というユーザー属性と[映画等級: 19歳]というリソース属性が両方とも満たされて初めて入場が可能なのと同じです。
ABACはこのように複数の条件を動的に組み合わせることができるため、非常にきめ細やかな制御が可能ですが、ポリシーの作成と管理がRBACに比べて複雑であるという欠点があります。
🤖 Node Authorization: ノード認可
「ノード1よ、お前はお前に割り当てられたPod情報だけを取得できる。他のノード情報はダメだ!」
名前からわかるように、ノード(Node)に特化した認可モードです。正確には、各ノードで実行されるエージェントであるkubeletがAPIサーバーに送信するリクエストを許可するための特別な目的の機能です。
クラスターの各ノードで働くワーカーであるkubeletは、自分のノードにどのPodを起動すべきか、必要な設定値(Secret、ConfigMap)は何であるかなどを知るために、中央管理所であるAPIサーバーと常に通信する必要があります。📞
このとき、Node Authorizationはkubeletが自分に関連するリソースにのみアクセスするように権限を厳しく制限する役割を果たします。もしAノードのkubeletが全く関係のないBノードの情報を取得しようと試みると、Node Authorizationが「アクセス不可!🛡️」とリクエストをブロックしてしまいます。これはクラスターのセキュリティをさらに強化する重要な機能です。
Webhook Mode: ウェブフックモード
「このユーザーがこの作業をできるかどうかよくわからないな…ちょっと外部の専門家に聞いてくるよ!」
Kubernetesの認可決定を内部で処理せず、外部の他のシステムに問い合わせる(委任する)方式です。
「Webhook」とは、特定のイベントが発生したときに指定されたURLにHTTPリクエストを送信することを意味します。認可プロセスでは次のように動作します。
- ユーザーがAPIサーバーに特定の作業をリクエストします。🙋
- Kubernetes APIサーバーは、Webhookモードで設定された外部サービスURLに「このユーザーがこの作業をしようとしていますが、許可してもよいですか?」という質問をHTTPリクエストとして送信します。➡️ 外部サービス
- リクエストを受け取った外部サービスは、独自のロジック(例:社内認証システムとの連携)に基づいて権限を確認し、「はい、許可します(allow)」または「いいえ、拒否します(deny)」と応答します。✅ / ❌
- APIサーバーは外部サービスの応答を受け取り、最終的にユーザーのリクエストを処理または拒否します。
この方式は、すでに社内に構築された複雑な認証/認可システムがある場合や、Kubernetesの基本的な認可モデルだけでは実装が難しい特別なルールを適用したい場合に非常に有用です。
✨ まとめ
今日は、Kubernetesクラスターを安全に守る門番、認可(Authorization)の様々な方法について学びました。
- RBAC: ロールベースで最も標準的で管理しやすい方法
- ABAC: 複数の属性を組み合わせて、きめ細かく動的な制御が可能な方法
- Node Authorization: Kubeletの権限を制限してノードセキュリティを強化する方法
- Webhook Mode: 外部システムに認可決定を委任する柔軟な方法
どの方式を選択するかは、皆さんの環境とセキュリティ要件によって異なります。しかし、ほとんどの場合、RBACから始めて、必要に応じて他の方式を組み合わせるのが最良の出発点となるでしょう。
皆さんのKubernetesクラスターをより安全で堅牢なものにしてください!💪
タグ: クバネティス, Kubernetes, 認証, 認可, セキュリティ, RBAC, ABAC, NodeAuthorization, Webhook, K8s, DevOps
コメントを残す