こんにちは!👋 今日、複雑なソフトウェアシステムを開発する際、セキュリティは選択肢ではなく必須となりました。しかし、単に「バグのないコード」を書くだけでは十分ではありません。本当に重要なのは、「攻撃者が私たちのサービスをどのように侵害できるか?」を事前に考えることです。
まさにこの質問に対する答えを見つける体系的な方法論が「脅威モデリング(Threat Modeling)」です。今日は、OWASPコミュニティページで提示されている脅威モデリングプロセスに基づき、皆さんのサービスをより安全にするための4段階ガイドを詳しく見ていきましょう!🚀
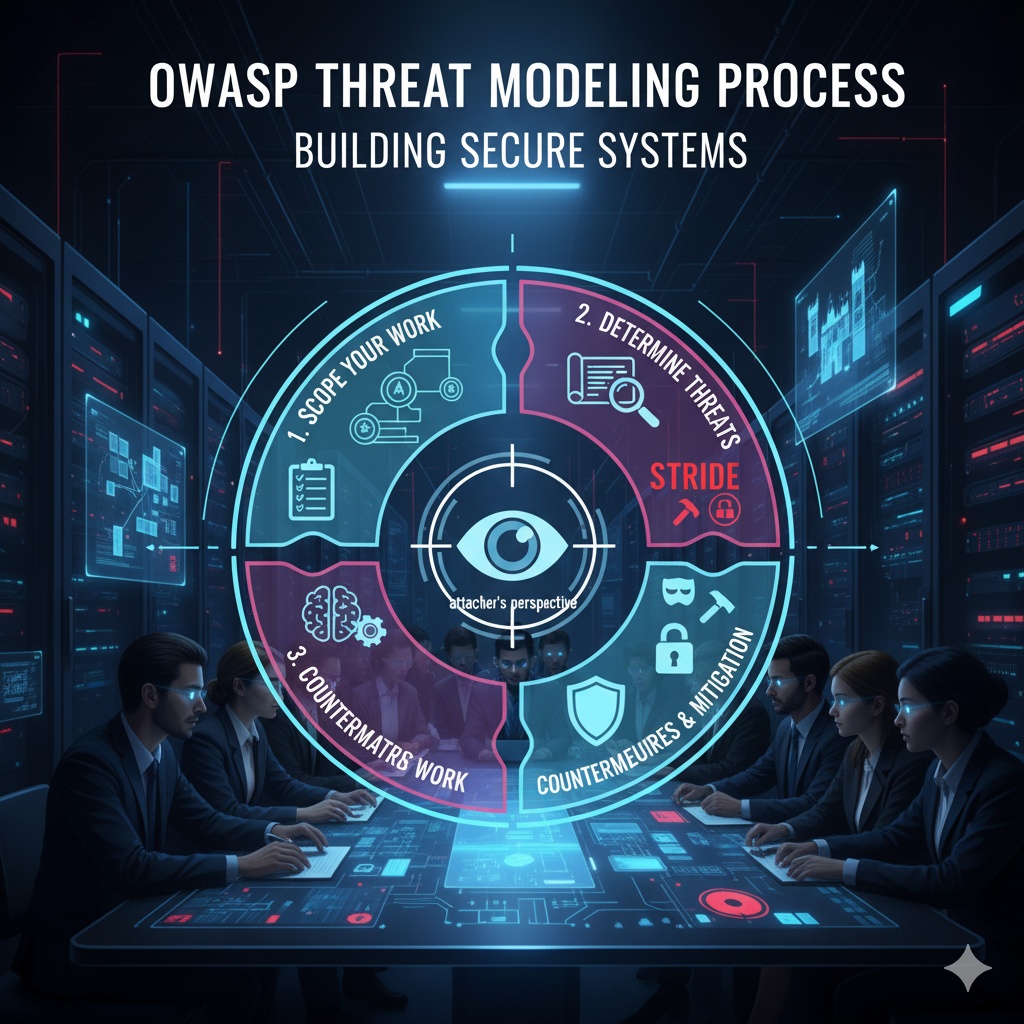
🤔 脅威モデリングはなぜ必要なのでしょうか?
脅威モデリングは、防御者の観点ではなく、潜在的な攻撃者の視点からシステムを分析し、セキュリティリスクを特定し、定量化し、解決策を見つける構造化されたアプローチです。
「家を建てる前に、泥棒がどこから侵入するか、火事になったらどこに避難するかを事前に設計図に反映させること」と同じだと言えますね。🏘️ 不要なコストと時間の浪費を防ぎ、開発初期段階からセキュリティを考慮する「Shift-Left」概念の核心です。
🗺️ 脅威モデリング 4段階プロセス
OWASPは脅威モデリングプロセスを以下の4つの主要な段階で提示しています。
1段階: 作業範囲の設定 (Scope your work) 🔍
まず、「何を保護するのか?」を明確に理解し、分析対象を定義する段階です。この段階では、以下の質問に対する答えを見つけます。
- ダイアグラムの作成: システムがどのように動作し、データがどのように流れるかを視覚的に表現します。データフロー図(DFD)が主に使用され、システムの構成要素、データストア、プロセス、データフロー、そして信頼境界(Trust Boundary)を明確に示します。
- DFDの主要要素:
- 外部エンティティ: システム外部から相互作用するユーザーや他のシステム。
- プロセス: データ処理またはタスクを実行するシステムの機能。
- データストア: データが保存される場所(例:データベース)。
- データフロー: データがシステム内で移動する経路。
- 信頼境界: データが流れるにつれて信頼レベルが変化する地点(重要!)。
- エントリーポイントの特定: 攻撃者がアプリケーションと相互作用したり、データを入力したりできるすべての地点(例:ウェブページ、APIエンドポイント、入力フィールド)を把握します。
- 資産の特定: 保護すべき価値のあるすべてのもの(例:ユーザー個人情報、金融データ、サービスの可用性、会社の評判)を定義します。
- 信頼レベルの特定: システムが外部エンティティ(匿名ユーザー、認証済みユーザー、管理者など)に付与するアクセス権限のレベルを定義し、文書化します。
|💡 ポイント: システムの全体像を描き、攻撃者がどこから侵入し、何を狙うことができるかを把握する地図作成作業です。
2段階: 脅威の特定 (Determine Threats) 🕵️♂️
システムの動作方法を理解したら、次にどのような種類の脅威がシステムを損傷させる可能性があるかを体系的に見つけ出す段階です。このとき、STRIDEのような脅威分類フレームワークが非常に役立ちます。
STRIDEモデル(マイクロソフトの強力な脅威分類フレームワーク)
STRIDEは、攻撃者の目標を6つのタイプに分類して脅威を特定するのに役立ちます。
- Spoofing (スプーフィング) 🧑🤝🧑: 他人になりすます攻撃。(例:ユーザーアカウントの盗用)
- 防御: 認証(Authentication)
- Tampering (タンパリング) 😈: データやシステムを操作する攻撃。(例:データベースの改ざん)
- 防御: 完全性(Integrity)
- Repudiation (否認) 🙅♀️: 自身が行った行動を否認する攻撃。(例:取引履歴を操作した後、否認)
- 防御: 否認防止(Non-Repudiation)
- Information Disclosure (情報漏洩) 🤫: 機密情報が漏洩する攻撃。(例:個人情報漏洩)
- 防御: 機密性(Confidentiality)
- Denial of Service (サービス拒否) 🚫: システムの使用を妨害する攻撃。(例:サーバーダウン)
- 防御: 可用性(Availability)
- Elevation of Privilege (権限昇格) 👑: 低い権限でより高い権限を得る攻撃。(例:一般ユーザーが管理者権限を獲得)
- 防御: 認可(Authorization)
この段階では、DFDで特定された各要素(データストア、プロセスなど)に対してSTRIDE脅威タイプを適用し、「この部分はスプーフィングに脆弱か?」「このデータはタンパリングされる可能性があるか?」といった質問を投げかけながら脅威リストを作成します。
脅威分析と優先順位付け: 特定された脅威は、脅威ツリー(Threat Tree)を通じて攻撃がどのように発生するかを深く分析し、リスク要因(Risk Factors)(例:攻撃の容易さ、影響範囲、被害の潜在力)を考慮して「高」「中」「低」などで順位を付けます。これにより、どの脅威を最初に処理すべきか優先順位を決定できます。
|💡 ポイント: 私たちのシステムを攻撃できるすべてのシナリオとタイプを攻撃者の立場で想像し、記録します。
3段階: 対応策と緩和策の決定 (Determine Countermeasures and Mitigation) 🛡️
次に、特定され優先順位が付けられた脅威に対してどのように防御するかを決定する段階です。対応策(Countermeasure)は、脅威が現実化するのを防ぐか、その影響を軽減する保護措置です。
リスク緩和戦略:
- 受容 (Accept): リスクを受け入れることを決定し、その決定を文書化します。(非常にまれで慎重であるべき)
- 除去 (Eliminate): リスクを引き起こすシステム構成要素を完全に除去します。
- 緩和 (Mitigate): リスクの発生可能性や影響を減らすセキュリティ制御(Security Control)を追加します。(最も一般的な戦略)
- 転嫁 (Transfer): リスクを保険などで第三者に移転します。
各STRIDE脅威タイプに適した様々な緩和技術(例:暗号化、認証、認可、フィルタリング、スロットリング)を考慮して適用計画を策定します。
脅威プロファイルの作成: この段階を通じて、各脅威が「完全に緩和されたか」「部分的に緩和されたか」、あるいは「まだ緩和されていない脆弱性(Non-mitigated threats)か」を明確に区別する脅威プロファイルを作成できます。
|💡 ポイント: 発見された脅威に対してどのような防御策を適用するかを決定し、最も効果的な解決策を見つけて適用計画を立てます。
4段階: 作業評価 (Assess your work) ✅
最後に、実行された脅威モデリング作業が完全で正確であるかを確認する段階です。この段階は主に以下の質問で構成されます。
- システムの構造とデータフローを視覚的に示すダイアグラムがあるか?
- 特定されたすべての脅威を含む脅威リストが明確に作成されているか?
- 各脅威に対する適切なセキュリティ制御(対応策)リストが定義されているか?
- 文書化が十分にされているか?
これらの要素がすべて満たされていれば、脅威モデリングプロセスは成功裏に完了したと見なすことができます。
脅威モデリングとコードレビューの相乗効果: 脅威モデリングはコードレビューを代替するものではなく、補完します。開発初期に脅威モデリングを通じてシステムの脆弱性を事前に把握し文書化することで、コードレビュー担当者はどこに集中すべきか明確なガイドを得ることができます。これにより、効率的で詳細なセキュリティコードレビューが可能になります。🤝
✨ 終わりに
脅威モデリングは一度行ったら終わりという作業ではありません。システムが発展し、新しい機能が追加されるたびに繰り返し実行されるべき継続的なプロセスです。開発初期から攻撃者の観点でシステムを見る習慣をつけ、脅威モデリングを日常化することで、より強力で安全なソフトウェアを作成できるでしょう。
私たちのすべてのサービスが堅固な城のように丈夫になることを願い、今日の投稿が多くの助けになったことを願っています!🏰✨
タグ: OWASP, 脅威モデリング, Threat Modeling, SDLC, STRIDE, セキュリティ設計, セキュアコーディング, ShiftLeft, DFD, セキュリティプロセス
コメントを残す