ウェブセキュリティや侵入テストにご興味のある皆さん、こんにちは!🕵️♀️ ウェブサーフィン中にアドレスバーにhttps://と表示されているにもかかわらず、「接続は安全ではありません」という警告を見たことはありませんか?特にBurp Suiteのようなプロキシツールを使った経験がある方なら、この警告はさらに身近に感じるでしょう。
今日は、この「接続は安全ではありません」という警告がなぜ表示されるのか、そしてBurp Suiteのプロキシ設定とどのような関係があるのかを詳しく見ていきましょう。🔒
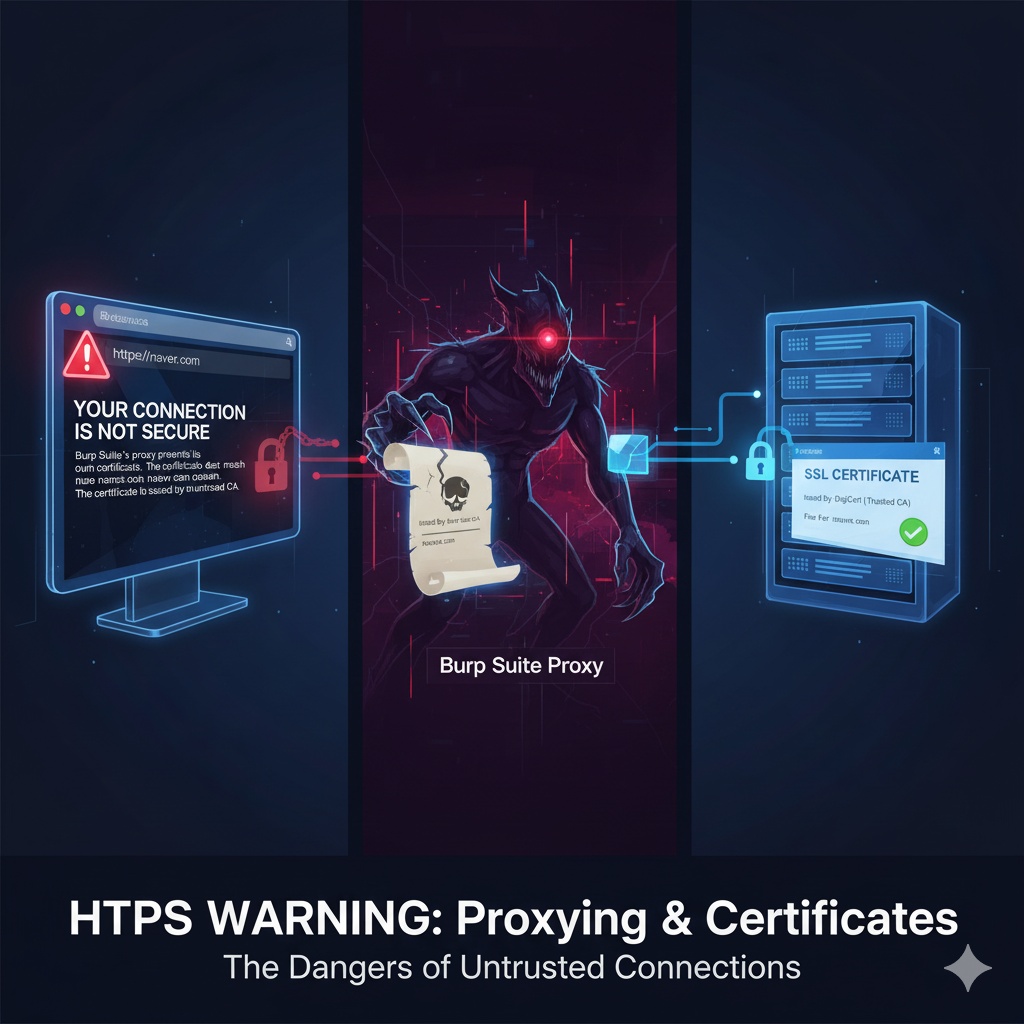
🌐 HTTPSと安全な接続の約束
まず、ウェブにおける「安全な接続」とは何かから確認しましょう。銀行サイトやショッピングモールなど、重要な情報をやり取りするウェブサイトにアクセスする際、アドレスバーにhttps://と表示され、その横に鍵マーク(🔒)のアイコンがあるのを見かけるでしょう。
このhttps://は、SSL/TLS (Secure Sockets Layer/Transport Layer Security)というプロトコルが適用されていることを意味し、次の3つのことを保証します。
- 暗号化 (Encryption): クライアント(ブラウザ)とサーバー間のすべての通信内容を暗号化し、途中で誰かが傍受しても内容を知ることができないようにします。🛡️
- 完全性 (Integrity): データが転送中に改ざんされていないことを保証します。
- 認証 (Authentication): 接続しようとしているサーバーが本物のサーバーであることを証明します。偽のフィッシングサイトへの接続を防ぎます。
これら3つを保証するために、サーバーは「認証書(Certificate)」というものを使用します。この認証書は、公信力のある認証局(CA, Certificate Authority)から発行され、「私はnaver.comであり、私の公開鍵はこれです!」と証明する一種の身分証明書のような役割を果たします。📜
ブラウザはこの認証書の有効性を検証し、サーバーの信頼性を判断して、安全な接続を確立します。
😈 Burp Suiteプロキシの役割:中間での傍受
さて、ここでBurp Suiteのようなウェブプロキシツールを登場させましょう。Burp Suiteは、クライアント(ブラウザ)とサーバーの間に割り込み、両者間のすべてのHTTP/HTTPS通信を傍受し、検査し、修正できるようにするツールです。侵入テストの際に非常に有用に使われます。🔗
一般的な通信の流れはこうです。
ブラウザ <-------> naver.com サーバー
しかし、Burp Suiteプロキシを使用すると、流れはこのように変わります。
ブラウザ <-------> Burp Suite プロキシ <-------> naver.com サーバー
ここで問題が発生します。
ブラウザはnaver.comに直接接続するのではなく、Burp Suiteプロキシに接続していると認識します。そしてBurp Suiteはブラウザに代わってnaver.comサーバーと通信します。
🚨「接続は安全ではありません」警告が表示される理由
それでは、「接続は安全ではありません」という警告が表示される具体的な理由を説明します。
- CAの不一致:
- naver.comサーバーは、公信力のあるCA (例: Let’s Encrypt, DigiCertなど)からnaver.comドメインに対する有効なSSL認証書を発行されています。
- しかし、Burp Suiteプロキシはこの認証書をそのままブラウザに転送しません。代わりに、独自に生成したSSL認証書をブラウザに提示します。📄
- このBurp Suiteが生成した認証書は、Burp Suite自身のCAによって署名されます。このBurp Suite CAは、皆さんのオペレーティングシステムやブラウザに「信頼できるCA」として登録されていません。❌
- したがって、ブラウザは「この認証書は私が知らない(信頼できない)機関が発行したものだ」と判断し、警告を表示します。
- ドメインの不一致 (Domain Mismatch):
- Burp Suiteがブラウザに提示する独自生成認証書には、「この認証書はnaver.com用です」と記載されています。(Burp Suiteがnaver.comへのリクエストであることを認識し、動的に生成するため)
- しかし、ブラウザはこの認証書が「信頼できないBurp Suite CA」によって署名されているため、この認証書が本当にnaver.comのためのものなのか確信できません。❓
- 厳密に言えばドメイン自体は一致していますが、発行機関の信頼性の問題により、全体的な認証書チェーンの検証に失敗し、ドメインの有効性も保証されなくなります。ブラウザはまるで「この身分証明書はnaver.comと書かれているが、偽造された機関から発行されたようだ!信じられない!」と言っているようなものです。
結果として、ブラウザは「信頼できないCAから発行され、したがってドメインの一致も確実に検証できないため、この接続は安全ではありません!」とユーザーに警告するのです。⚠️
👨🏫 解決策:Burp Suite CA認証書のインストール
では、Burp Suiteを使用しながら、このような警告なしにHTTPSトラフィックを傍受するにはどうすればよいでしょうか?
最も一般的な解決策は、Burp Suiteの自己署名CA認証書を、皆さんのオペレーティングシステムやブラウザの信頼できるルート認証機関(Trusted Root Certification Authorities)ストアに手動でインストールすることです。➕
これにより、ブラウザはBurp Suite CAを信頼するようになり、Burp Suiteが動的に生成するすべての認証書も信頼するようになります。その結果、HTTPS接続に対する「安全ではありません」という警告なしにトラフィックを傍受し、検査できるようになります。
注:このプロセスはセキュリティツール使用時にのみ必要なものであり、一般ユーザーが安易に未知のCA認証書をインストールすることはセキュリティ上のリスクがあるため、注意が必要です。🛑
🎯 結論:警告はあなたのため!
「接続は安全ではありません」という警告は、単に煩わしいメッセージではなく、あなたのセキュリティを守るためのブラウザの重要な警告音です。🔔
特にBurp Suiteのようなプロキシツールを使用する際は、このような警告が意図的なものであり、プロキシの動作方式によって発生することを理解することが重要です。この警告を無視して続行するか、CA認証書をインストールして信頼を確立するかは、状況と目的に応じて異なるでしょう。
ウェブセキュリティに対する深い理解は、このような小さな警告の意味を把握することから始まります。😉
タグ: Burp Suite, ウェブセキュリティ, HTTPS, SSL, TLS, 認証書, プロキシ, CA, 認証機関, ドメイン不一致, セキュリティ警告, 侵入テスト, サイバーセキュリティ
コメントを残す