開発をしていると、クライアントとサーバーの環境が異なり、TLS(Transport Layer Security)バージョンが合わないのではないかと心配になることがあります。特に、相互認証を通じてより強力なセキュリティを構築するmTLS(Mutual TLS)環境では、このわずかなバージョン差が通信全体を失敗させてしまうのではないかと不安になることもあります。
果たして、クライアントとサーバーが好むTLSバージョンが異なると、mTLS通信は不可能なのでしょうか?
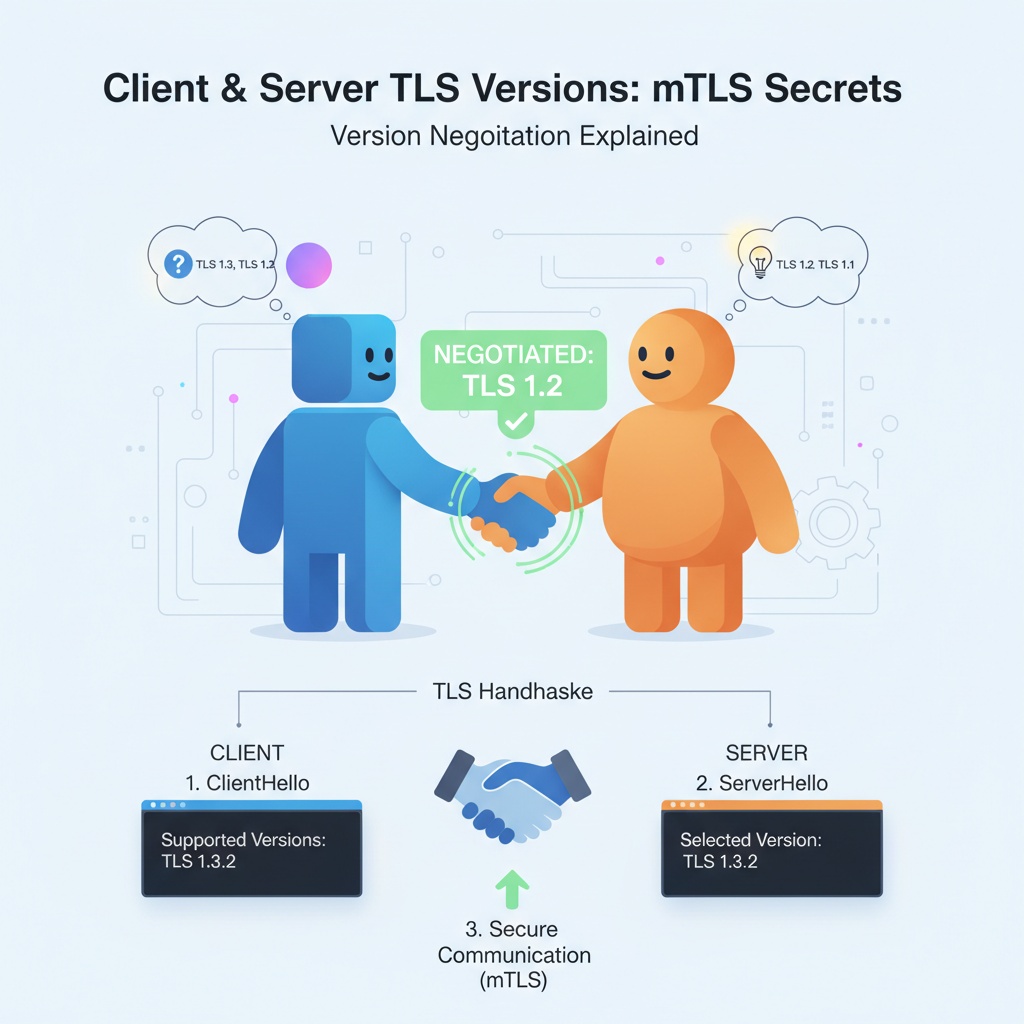
✅ 結論から言うと、大丈夫です!(ただし、条件があります)
クライアントとサーバーが異なるバージョンのTLSを好んでいても、両者の間で共通してサポートするTLSバージョンが一つでもあれば、問題なく通信できます。システムは自動的にその共通バージョンを見つけ出し、通信を開始し、その基盤の上でmTLS認証を実行します。
🤝 魔法のプロセス、TLSバージョンネゴシエーション (Version Negotiation)
これがどのように可能なのかを理解するには、すべてのTLS通信の最初の関門である「TLSハンドシェイク(Handshake)」の過程を知る必要があります。この過程で、クライアントとサーバーはまるで初めて会って挨拶を交わすように、どのような暗号化方式と「言語(TLSバージョン)」で会話するかを決定します。これを「バージョンネゴシエーション(Version Negotiation)」と呼びます。
全体的な流れは以下の通りです。
- 🙋♂️ ClientHello: クライアントの自己紹介 クライアントがサーバーに接続しながら「こんにちは!私はこのような技術を使うことができます。」と伝える段階です。この時、自身がサポートするTLSバージョンリストを好む高いバージョンから順にサーバーに伝達します。
- クライアント ➡️ サーバー: 「私はTLS 1.3とTLS 1.2をサポートしています。可能であれば最新バージョンの1.3で通信したいです!」
- 🙋♀️ ServerHello: サーバーの応答と決定 サーバーはクライアントが送ったリストを見て、自身がサポートするバージョンリストと比較します。そして両方がサポートするバージョンの中で最も高いバージョンを選択し、「いいですね!そのバージョンで会話しましょう。」と応答します。
- サーバー ➡️ クライアント: 「お会いできて光栄です。私はTLS 1.2とTLS 1.1をサポートしていますね。私たち両方が使える最も良いバージョンはTLS 1.2ですので、これで通信を開始しましょう!」
- 🤝 通信開始 このように交渉されたTLS 1.2バージョンを基盤として暗号化通信チャネルが生成されます。mTLSに必要なクライアントとサーバー間の証明書交換および検証手順は、まさにこのチャネル上で安全に進行されます。
💡 mTLSはいつ登場するのか?
mTLSは独立したプロトコルではなく、TLSプロトコルの上で動作する「認証強化オプション」です。したがって、まず基本的なTLSハンドシェイク(バージョンネゴシエーションを含む)が正常に完了して初めてmTLS認証手順を開始できます。バージョンネゴシエーションがmTLSよりも常に先に起こる理由です。
🎬 実践例で完璧に理解する!
✅ 通信成功シナリオ
- クライアントサポートバージョン: TLS 1.3, TLS 1.2
- サーバーサポートバージョン: TLS 1.2, TLS 1.1
- 交渉結果:
- クライアントは[TLS 1.3, TLS 1.2]リストをサーバーに送ります。
- サーバーは自身のリスト[TLS 1.2, TLS 1.1]と比較します。
- 共通してサポートするバージョンはTLS 1.2です。
- 最終的にTLS 1.2で通信が決定され、その後mTLS認証が正常に実行されます。🎉
❌ 通信失敗シナリオ
- クライアントサポートバージョン: TLS 1.3 (1.3のみサポート)
- サーバーサポートバージョン: TLS 1.2 (1.2のみサポート)
- 交渉結果:
- クライアントは[TLS 1.3]リストをサーバーに送ります。
- サーバーは自身のリスト[TLS 1.2]と比較します。
- 共通してサポートするバージョンが一つもありません。
- 結局TLSハンドシェイクが失敗し、接続が中断されます。mTLS認証は試みることすらできません。😥
👨💻 実際のデータを覗き見:Wiresharkで見たハンドシェイク
実際のネットワークパケットでは、この過程はどのように見えるでしょうか?WiresharkのようなツールでキャプチャしたTLSハンドシェイクデータは以下の通りです。
1. ClientHelloパケット
クライアントが自身がサポートするバージョンリスト(supported_versions)を送っているのがわかります。
Transport Layer Security
    TLSv1.3 Record Layer: Handshake Protocol: Client Hello
        Handshake Protocol: Client Hello
            Version: TLS 1.2 (0x0303)
            Extension: supported_versions (len=5)
                Supported Versions Length: 4
                Supported Version: TLS 1.3 (0x0304)
                Supported Version: TLS 1.2 (0x0303)
ℹ️ 上記データでは、クライアントはTLS 1.3と1.2をサポートしていると知らせています。
2. ServerHelloパケット
サーバーはクライアントのリストを見て、自身が選択した単一のバージョンを応答します。
Transport Layer Security
    TLSv1.3 Record Layer: Handshake Protocol: Server Hello
        Handshake Protocol: Server Hello
            Version: TLS 1.2 (0x0303)
            Extension: supported_versions (len=2)
                Supported Version: TLS 1.2 (0x0303)
ℹ️ サーバーはクライアントが送ったリストと自身の能力を考慮し、最終的にTLS 1.2を選択したことを明確に示しています。
✨ 要点まとめ:これだけ覚えてください!
複雑に見えますが、核心はシンプルです。
クライアントとサーバーがmTLS通信を行う際、それぞれが好むTLSバージョンが異なることは全く問題になりません。最も重要なのは、両者が共通してサポートするTLSバージョンが一つでも存在するかどうかです。
もし共通バージョンがあれば、システムは自動的に最適なバージョンで交渉し、安全な通信を開始するでしょう。これでバージョン差に対する漠然とした不安感は払拭し、システムの賢い「交渉」能力を信じてみてください!
コメントを残す