こんにちは!Kubernetesクラスターを運用していると、一度はこんな疑問を持ったことがあるのではないでしょうか。
「数多くのPodがどうやって瞬時にIPアドレスを割り当てられ、互いに通信できるのだろう?」🤔 「特に大規模なクラスターでは、この多くのIPアドレスは誰が、どのように管理しているのだろう?」
この魔法のような出来事の中心にはCNI (Container Network Interface)があり、その中でも今日は最もホットなCNIの一つであるCiliumの心臓部、IPAMについて深く掘り下げていきたいと思います。この記事を最後まで読めば、PodのIP割り当てがもはや魔法ではなく、よく設計された技術であることが理解できるでしょう!🚀
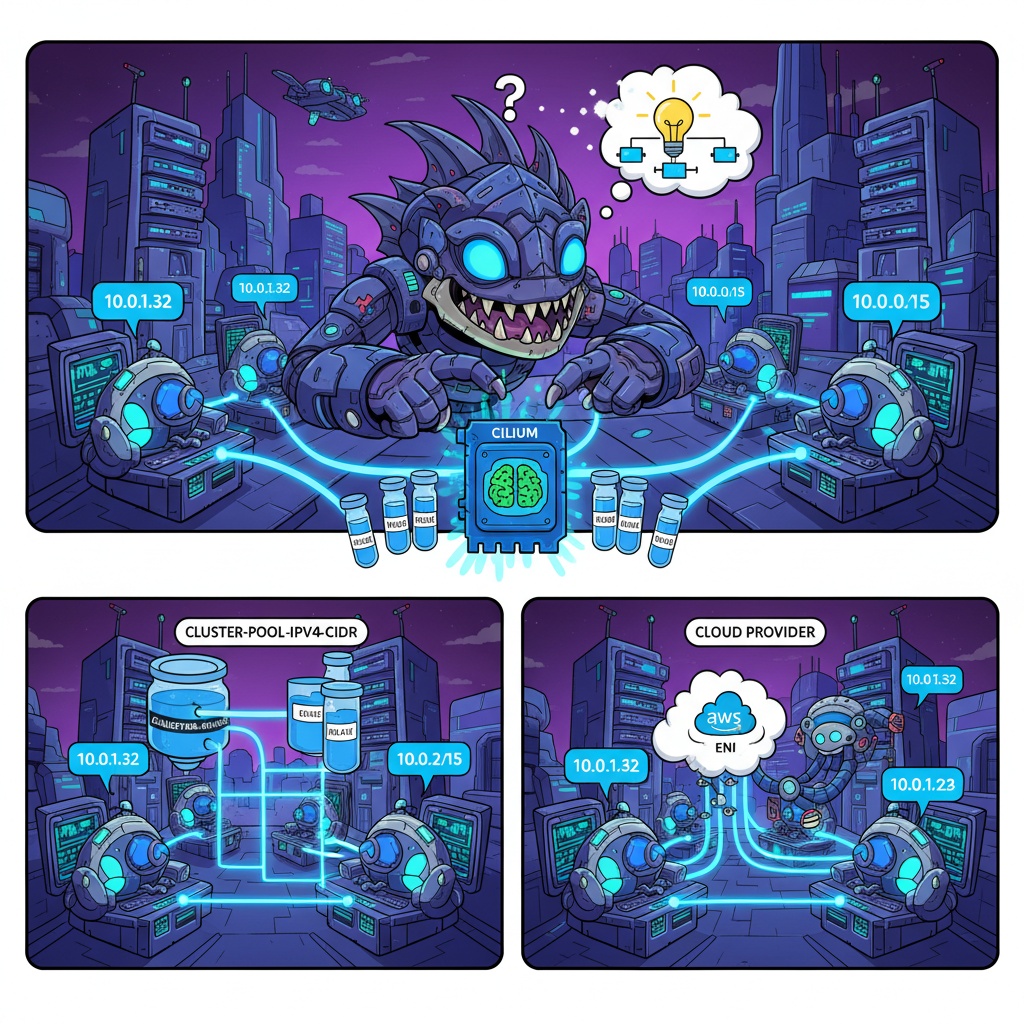
💡 IPAM、まずは名前から知っておこう!
IPAMはInternet Protocol Address Managementの略です。名前の通り、「インターネットプロトコルアドレス管理」を意味します。
簡単に例えるなら、図書館に入る学生(Pod)に司書(IPAM)が空いている座席番号(IPアドレス)を一つずつ配るようなものです。📚 学生が席に着いて初めて勉強を始められるように、PodもIPアドレスを割り当てられて初めて他のPodとの通信を開始できます。
CiliumにおいてIPAMは、まさにこの核心的な役割、すなわちクラスター内のすべてのPodに固有のIPアドレスを割り当て、使用が終了したら回収して管理する機能を専任します。
🌐 全体像:CiliumネットワーキングにおけるIPAMの位置
IPAMを正しく理解するには、全体的な文脈を知る必要があります。Ciliumは単にIPを割り当てるツールではありません。eBPFという強力な技術を使ってネットワーキング、セキュリティ、可観測性を提供するソリューションです。
- Pod作成リクエスト ➡️ ユーザーがkubectl apply -f my-pod.yamlコマンドを実行します。
- スケジューリング ➡️ KubernetesスケジューラーがPodを最も適切なノード(Node)に配置します。
- CNI呼び出し ➡️ 該当ノードのKubeletがCilium CNIプラグインを呼び出し、「このPodにネットワークを設定して!」と要求します。
- IPAMの活躍 ✨ ➡️ まさにこの段階でCilium IPAMが登場します!ノードに事前に割り当てられたIP帯域から利用可能なIPアドレスを一つ取り出し、Podに割り当てます。
- ネットワーク設定完了 ➡️ Ciliumは割り当てられたIPとeBPFを利用してPodのネットワークインターフェースを設定し、必要なネットワークポリシー(セキュリティルール)を適用します。
- Pod Running ✅ ➡️ これでPodはIPアドレスを持ち、クラスター内の他のPodと通信する準備が整いました。
このようにIPAMは、Podが生命(ネットワーク)を得る最初の重要な役割を担っています。
🔧 Cilium IPAMはどのように動作するのか? (feat. IPAM Modes)
Cilium IPAMの最大の特徴は、多様な「モード(Mode)」を提供し、様々な環境に最適化されたIP管理戦略を使用できる点です。最も代表的な2つのモードを見てみましょう。
1. Cluster Pool (基本モード)
最も一般的に使用される基本モードです。クラスター全体で使用する大きなIP帯域(cluster-pool-ipv4-cidr)を事前に定義しておき、各ノードに小さな単位のIP帯域(PodCIDR)を割り当てる方式です。
動作方式:
- Cilium Operatorはクラスターの各ノードを監視します。
- 新しいノードがクラスターに参加すると、OperatorはそのノードにPodCIDRを割り当てます。例えば、10.0.1.0/24はnode-1に、10.0.2.0/24はnode-2に割り当てる、といった具合です。
- ノードにデプロイされたCiliumエージェントは、自身に割り当てられたPodCIDR内でPodが作成されるたびにIPを一つずつ配布します。
この方式はノードごとにIP帯域が隔離されているためIP衝突のリスクがなく、各ノードが独自にIPを割り当てるため中央への依存性なしに非常に高速かつ効率的です。👍
以下はCiliumNodeリソースを通じて、実際にノードにIP帯域がどのように割り当てられたかを確認する例です。
# kubectl get ciliumnodes node-1 -o yaml
apiVersion: cilium.io/v2
kind: CiliumNode
metadata:
  name: node-1
spec:
  ipam:
    # node-1に割り当てられたIP帯域を確認できます。
    pod-cidrs:
    - 10.0.1.0/24
    # 現在使用中のIPリストです。
    pool:
      10.0.1.132:
        owner: app-pod-1
        resource: pod
      10.0.1.200:
        owner: app-pod-2
        resource: pod
status:
  ipam:
    # 利用可能なIP数
    available: 252
    # 使用中のIP数
    used: 2
2. Cloud Provider連携モード (AWS ENI, Azure IPAMなど)
AWS、GCP、Azureのようなクラウド環境では、よりスマートな方法があります。それは、クラウドプロバイダーのネットワーキングサービスを直接活用することです!例えば、AWS環境ではipam: eniモードを使用できます。
動作方式 (AWS ENI基準):
- CiliumはノードのEC2インスタンスに余分なENI (Elastic Network Interface)を追加で接続します。
- 各ENIには複数の補助プライベートIPアドレスを割り当てることができます。
- Podが作成されると、Ciliumは別途のオーバーレイネットワークなしに、このENIに割り当てられたIPアドレスをPodに直接割り当てます。
この方式の最大の利点は、クラウドネイティブな性能を100%活用できることです。オーバーレイカプセル化の過程がないためネットワーク遅延時間が短縮され、クラウドのVPC Flow Logsやセキュリティグループのような機能をPodレベルでそのまま活用できるようになります。☁️
❌ これはIPAMではありません! (よくある誤解)
IPAMの役割を明確にするために、IPAMではないものを指摘することも重要です。
- サービスディスカバリー (Service Discovery) ❌
- IPAMはPodに10.0.1.132のような実際のIPを割り当てます。しかし、私たちは通常、このIPを直接使用せず、my-serviceのようなサービス名でPodにアクセスします。このようにサービス名をIPアドレスに変換するのは、CoreDNSとKubernetes Serviceの役割です。IPAMはアドレス帳を作成する役割、サービスディスカバリーはそのアドレス帳から名前を探す役割と言えます。🗺️
- トラフィックルーティングおよびポリシー適用 (Routing & Policy) ❌
- IPAMがPodにIPを「付与」したとすれば、A PodからB Podへのデータパケットを実際に「転送」し、「AはBと通信できるがCとはできない」といったセキュリティポリシーを「適用」するのは、CiliumのeBPFエンジンが担当します。IPAMはアドレスを付与するところまでが役割であり、実際の交通整理はeBPFが行う、というわけです。🚦
- 外部トラフィック管理 (Ingress) ❌
- クラスター外部から入ってくるトラフィックをどのサービスに送るかを決定するのは、Ingress ControllerやGateway APIの役割です。IPAMはクラスター内部のIPアドレス管理に集中します。🚪
✨ 結論:適切に管理されたIPがクラスターの安定性につながる!
これまでCilium IPAMとは何か、どのように動作し、全体のネットワーキングパイプラインでどのような役割を果たすのかを見てきました。
PodにIPアドレスを割り当てることは単純に見えますが、数百、数千のPodが動的に生成され消滅するクラウドネイティブ環境では、非常に複雑で重要な問題です。Cilium IPAMは、このような複雑さを解決し、多様な環境に合わせた最適なIP管理戦略を提供することで、安定的で、拡張可能で、高性能なKubernetesネットワーキングを可能にする核心技術です。
さあ、皆さんのPodがIPアドレスを付与される過程を見ながら、その裏で黙々と働くCilium IPAMの労をねぎらってみてはいかがでしょうか?😉
コメントを残す