こんにちは!今日は、Kubernetes環境が拡張するにつれて必然的に直面する課題、すなわち「マルチクラスターネットワーキング」を画期的に解決するCilium Cluster Mesh(シリウムクラスターメッシュ)について深く掘り下げていきます。
単一クラスターを超えて、災害復旧(DR)、エッジコンピューティング、あるいはチームごとの分離のために複数のクラスターを運用していますか?もしそうなら、この技術がどのようにインフラ構成を簡素化し、強力にするかを確認してください。👇
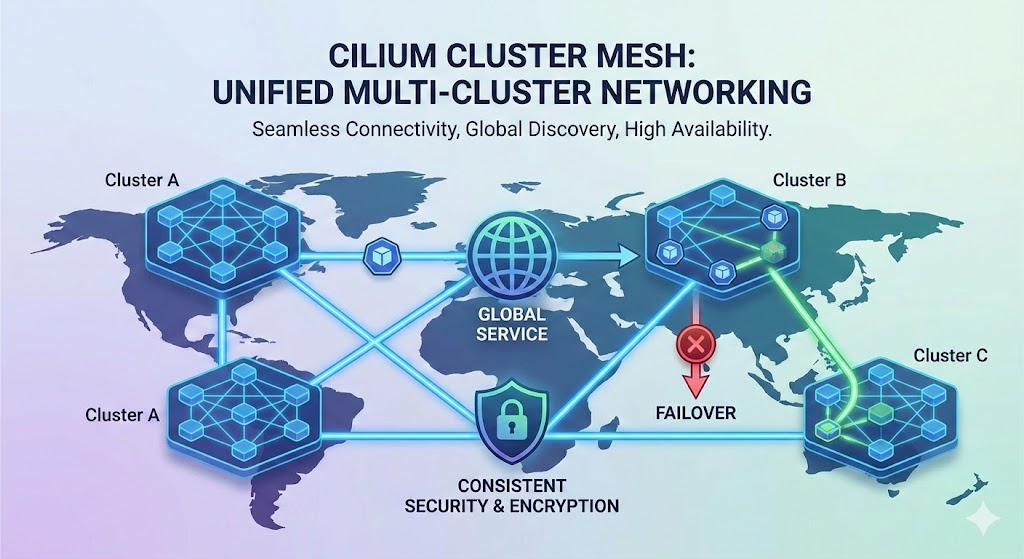
1. Cilium Cluster Meshとは何ですか? 🧐
Cilium Cluster Meshは、複数の独立したKubernetesクラスターを単一の論理ネットワーク(Flat Network)として接続する技術です。
従来、クラスター間の通信には、複雑なVPNを構成したり、Ingress/Egressゲートウェイを二重に経由させたりする手間がありました。しかし、Cluster Meshを使用すると、まるで一つの巨大なクラスター内にいるかのように、Pod(ポッド)が互いに直接通信できます。
- プラットフォーム独立性: オンプレミスのベアメタル、AWS/Azure/GCPのようなパブリッククラウド、EKS/GKE/AKSなどのマネージドサービスまで、どのような環境やディストリビューションが混在していても問題なく動作します。
- ネットワークの簡素化: 複雑なオーバーヘッドを排除し、構成を簡素化することで、エッジコンピューティングやマルチリージョン展開環境に最適化された接続性を提供します。
2. グローバルサービス & 自動サービスディスカバリ 🌍
Cluster Meshの最も強力な機能の一つは、まさに「グローバルサービス(Global Services)」の概念です。
- 自動マージ(Merging): 異なるクラスター(例:ソウルリージョン、東京リージョン)にあるサービスが同じ名前とネームスペース(Namespace)を持っている場合、Ciliumはこれを自動的に検出し、一つのサービスとしてまとめます。
- 設定方法: 複雑な設定ファイルの代わりに、サービスリソースに簡単なアノテーション(io.cilium/global-service: “true”)を追加するだけです。
- 利点: 外部DNS設定や別途のサービスレジストリ管理なしに、クラスター間のサービス検索と通信がスムーズに行われます。
3. 高可用性(HA)とスマートなロードバランシング ⚖️
サービスが一つにまとめられるということは、トラフィック管理もインテリジェントになるということです。
- 自動ロードバランシング: クライアントがサービスを呼び出すと、トラフィックはローカルクラスターだけでなく、接続された他のクラスターのPodにも分散されます。
- フェイルオーバー(Failover): もしAクラスターのバックエンドサービスがダウンしたり障害が発生したりしたらどうなるでしょうか?Cluster Meshはこれを即座に検出し、正常に動作しているBクラスターのインスタンスにトラフィックを自動的に迂回させます。
- 無停止サービス: これにより、ユーザーは特定のリージョンやクラスターの障害を全く感じることなく、サービスを継続的に利用できます。
4. ネットワーク接続とルーティングの原理 🛣️
では、実際にパケットはどのように移動するのでしょうか?Cluster Meshは主に2つのルーティングモードをサポートしています。
- トンネリング(Tunneling): VXLANやGeneveカプセル化を使用します。既存のネットワークインフラ(Underlay)を変更する必要なくオーバーレイネットワークを構成できるため、最も汎用的に使用されます。
- 直接ルーティング(Direct Routing): BGPなどを介してネットワークがPodのIPを直接知っている場合に使用し、カプセル化のオーバーヘッドがないため性能上の利点があります。
⚠️ 必須注意事項: このすべての魔法が可能になるためには、最も重要な前提条件があります。それは、すべてのクラスター間のPod CIDR(IP帯域)が重複しない(Non-overlapping)ことです。各クラスターが固有のIP帯域を持つことで、互いを識別しルーティングできるためです。
5. セキュリティとポリシーの一貫性 🛡️
ネットワークが接続されると、セキュリティも共に拡張される必要があります。CiliumはeBPFベースの強力なセキュリティ機能をマルチクラスター環境に拡張します。
- 一貫したネットワークポリシー: 「AクラスターのフロントエンドはBクラスターのバックエンドにアクセスできる」といったポリシーをラベル(Label)ベースで定義すると、クラスターの位置に関係なくグローバルにポリシーが施行されます。
- 透過的な暗号化(Transparent Encryption): WireGuardやIPsecを使用して、クラスター内部およびクラスター間を移動するすべてのトラフィックを自動的に暗号化できます。これは、アプリケーションの修正なしにインフラレベルでセキュリティを強化するものです。
終わりに ✨
Cilium Cluster Meshは、単にクラスターを接続するだけでなく、運用の複雑さを軽減し(Simplicity)、可用性を高め(High Availability)、セキュリティを強化する(Security)統合ソリューションです。
Kubernetes環境が大きくなるにつれて、ネットワーク管理は難しくなりがちです。しかし、Cluster Meshがあれば、世界中に分散したクラスターをまるで自分のローカルコンピューターのクラスターのように簡単に管理できます。
皆様のインフラがさらに進化する一助となれば幸いです!
コメントを残す