SecOpsチームの皆さん、こんにちは! 🕵️♀️ 毎日押し寄せるアラートや繰り返しの手動作業に疲れていませんか? 今日は、これらの非効率を解消し、皆さんの業務を革新的に変えることができる強力なオープンソース自動化ツール、n8nをご紹介します。
n8nは、コーディングなしで様々なアプリケーションやサービスを接続し、複雑なワークフローを簡単に構築できるツールです。この記事では、n8nがSecOps環境でどのように活用できるのか、その概念と実際の適用事例を通じて詳しく見ていきましょう!
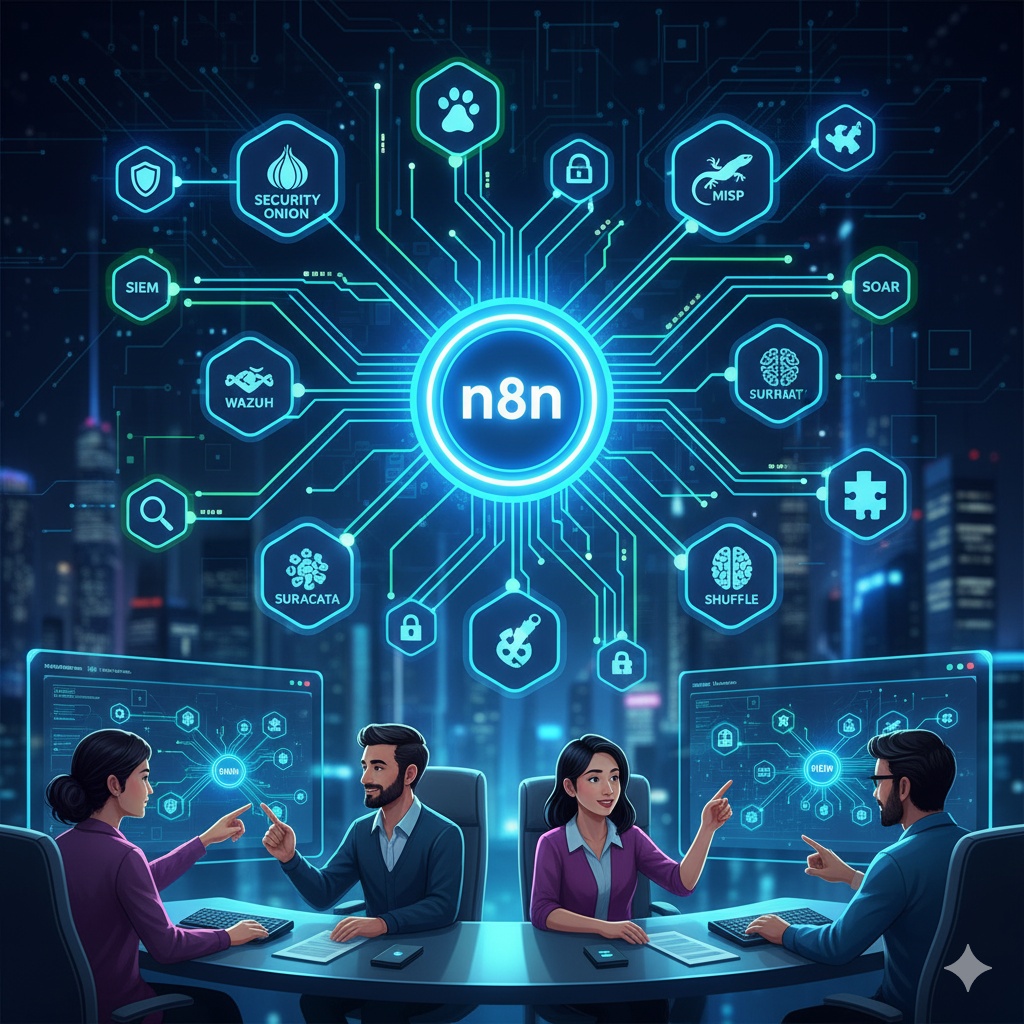
❓ n8nとは?「Make」や「Zapier」の強力なオープンソース代替!
n8nは「Node to Node」の略で、様々なサービス(ノード)を接続してデータフローとタスクを自動化するワークフロー自動化ツールです。一般的に「ローコード(Low-code)」または「ノーコード(No-code)」自動化プラットフォームと呼ばれ、プログラミング知識がなくても視覚的なインターフェースを通じて複雑な自動化パイプラインを作成できます。
- 視覚的ワークフローエディタ: ドラッグ&ドロップ方式でノードを接続し、直感的に自動化ロジックを構成します。🎨
- 膨大な統合リスト: 数百種類のアプリやサービス(Slack、Jira、GitHub、各種データベース、ウェブフックなど)をサポートします。
- オープンソース&オンプレミス展開: 自社サーバーに直接インストールしてセキュリティとデータ統制力を確保でき、クラウド版も提供されます。
- 柔軟なカスタマイズ: 必要に応じて直接コードを追加して機能を拡張することも可能です。
さて、このn8nがSecOpsでどんな魔法をかけることができるか見てみましょう! ✨
💡 SecOpsワークフロー自動化、なぜ重要なのでしょうか?
SecOpsは速度と正確性が命です。しかし、次のような問題により効率が低下することがよくあります。
- アラート過多: 毎日数多くのアラートが発生しますが、実際の脅威はごく一部です。この中から誤検知を除外し、重要なアラートを特定するのに多くの時間がかかります。🚨
- 手動での情報収集: アラート発生時に関連するIPアドレスの評判、ハッシュ値の検索、ドメイン情報の確認など、複数の外部ソースを手動で検索するのに時間がかかります。⏳
- 反復的な対応手順: 特定の種類の脅威に対する初期対応(例:ファイアウォール遮断、アカウントロック)はパターン化できるにもかかわらず、手動で処理されることが多いです。🔁
- チーム間の連携遅延: セキュリティインシデント発生時、関連チーム(IT、開発など)に情報を共有し、連携を依頼するプロセスが複雑で遅くなることがあります。🗣️
n8nはこれらの問題を解決し、SecOpsチームがより戦略的で高度な業務に集中できるよう支援します。
🛠️ n8nを活用したSecOpsワークフローの概念(主要シナリオ)
n8nは様々なシナリオでセキュリティ運用を自動化し、簡素化することができます。いくつかの主要な概念を通じてその活用法を見ていきましょう。
1. アラート分類および初期情報収集の自動化
最も基本的な活用事例です。SIEM(Splunk、ELKなど)や特定のセキュリティ機器からアラートが発生した際、n8nがこれを検知し、必要な情報を自動的に収集してアナリストに伝達します。
- ワークフロー例:
- トリガー: SIEMで「高リスクアラート」が発生するとn8nワークフローを開始(ウェブフック、APIポーリングなど)🔔
- 情報抽出: アラートメッセージから悪性と思われるIPアドレス、ハッシュ値、URLなどのIoC(侵害指標)を抽出します。
- 情報照会: 抽出されたIoCをVirusTotal、AbuseIPDB、Whoisなどの脅威インテリジェンスプラットフォームに自動的に照会します。🔍
- コンテキスト追加: 照会された評判情報、所有者情報などを既存のアラートに追加します。
- 通知: Slackチャンネル、Microsoft Teams、Jiraなどに豊富な情報を含む通知メッセージを送信します。(例:「🚨 新しい高リスクアラート:[アラート名] – 疑わしいIP [1.1.1.1]、VirusTotalスコア25/70、AbuseIPDBブラックリストに登録!」)
2. 初期対応措置の自動化
単純で反復的な初期対応措置をn8nで自動化することで、アナリストの負担を軽減し、対応時間を短縮できます。
- ワークフロー例:
- トリガー: 「高い確信度」で検出された悪性IPに対するアラート発生 💥
- IP遮断: ファイアウォール(Cisco ASA、Palo Altoなど)APIを呼び出し、該当IPアドレスを自動的に遮断リストに追加します。🚫
- エンドポイント隔離: EDR(Endpoint Detection and Response)ソリューションAPIを呼び出し、感染したエンドポイントをネットワークから隔離します。💻
- アカウントロック: AD(Active Directory)やOktaなどのID管理システムAPIを呼び出し、感染が疑われるユーザーアカウントをロックします。🔒
- 確認および通知: 措置完了後、関連チームに正常に処理されたことを通知します。
3. 定期的なセキュリティレポートの自動生成
週次、月次のセキュリティレポート作成を自動化し、手動作業時間を節約します。
- ワークフロー例:
- トリガー: 毎週金曜日午後5時(スケジュールトリガー)⏰
- データ収集: SIEMから過去1週間の高リスクアラート数、処理されたイベント数など、主要な指標をクエリして取得します。📈
- データ加工: 収集されたデータをグラフや要約テキストに加工します。
- レポート生成: Google Docs、Notion、SharePointなどに自動的にレポートの草案を作成したり、メールで送信したりします。📧
4. 脅威ハンティング(Threat Hunting)支援ワークフロー
特定の脅威シナリオに対するハンティング作業を支援するワークフローを構築することもできます。
- ワークフロー例:
- トリガー: 新しい脅威インテリジェンス(例:CISAアラート、ブログ記事)が特定のキーワード(例:「Log4Shell」、「Zero-day」)とともに検出された場合 📰
- 情報抽出: 脅威インテリジェンスからIoC(ファイルハッシュ、悪性ドメインなど)を抽出します。
- 内部システム照会: 抽出されたIoCをSIEMやEDRシステムに自動的にクエリし、自社環境に該当IoCが存在するかどうかを確認します。🕵️♀️
- 結果報告: 照会結果を総合してアナリストに報告し、追加調査が必要な場合は通知を送信します。
✅ n8n活用のメリット
- 生産性向上: 反復的な手動作業を自動化することで、アナリストがより重要な脅威ハンティング、戦略立案などの高付加価値業務に集中できるよう支援します。
- 対応時間短縮: 脅威検知から初期対応までの時間を画期的に短縮し、攻撃の拡散を防ぎ、被害を最小限に抑えます。
- ヒューマンエラー削減: 手動作業で発生するミスを減らし、セキュリティ運用の整合性と正確性を高めます。
- 柔軟性および拡張性: 様々なツールとの連携はもちろん、必要に応じてカスタムスクリプトの追加が可能で、組織の特殊な要件に合わせて柔軟に拡張できます。
- コスト削減: 商用SOARソリューションに比べてはるかに安価な費用で強力な自動化機能を構築できます。
⚠️ 考慮事項
n8nは強力ですが、セキュリティ運用に適用する際にはいくつかの考慮事項があります。
- セキュリティの機密性: セキュリティシステムに直接連携されるため、n8n自体のセキュリティ設定(認証、アクセス制御など)が非常に重要です。
- 複雑度の管理: ワークフローが複雑になりすぎると管理やデバッグが難しくなる可能性があるため、モジュール化して管理することをお勧めします。
- 専門知識の必要性: コーディング知識がなくても使用可能ですが、セキュリティシステムとAPIに関する理解は必須です。
まとめ
n8nは、SecOpsチームが直面する数多くの課題を解決し、セキュリティ運用をより効率的かつ迅速にする上で大きな助けとなるツールです。コーディングなしで自動化の力を体験したいなら、今日すぐにn8nを皆さんのSecOpsワークフローに適用してみてはいかがでしょうか? 皆さんの業務がさらにスマートになるでしょう! 💡
タグ: n8n, SecOps, セキュリティ運用, 自動化, ワークフロー, オープンソース, SOAR, ノーコード, ローコード, サイバーセキュリティ, 情報セキュリティ
コメントを残す