大家好!👋 在当今开发复杂软件系统时,安全已不再是可选项,而是必需品。然而,仅仅编写“无bug代码”是不够的。真正重要的是提前思考:“攻击者将如何攻破我们的服务?”
寻找这个问题的答案的系统方法论就是“威胁建模(Threat Modeling)”。今天,我们将基于OWASP社区页面提出的威胁建模流程,详细探讨一个4步指南,以使您的服务更加安全!🚀
🤔 为什么需要威胁建模?
威胁建模是一种结构化的方法,它不是从防御者的角度,而是从潜在攻击者的视角分析系统,以识别、量化安全风险并寻找解决方案。
这就像“在建造房屋之前,预先在设计图中反映小偷可能从哪里入侵,或者发生火灾时从哪里疏散”一样。🏘️ 它能防止不必要的成本和时间浪费,是开发早期阶段就考虑安全的“左移(Shift-Left)”概念的核心。
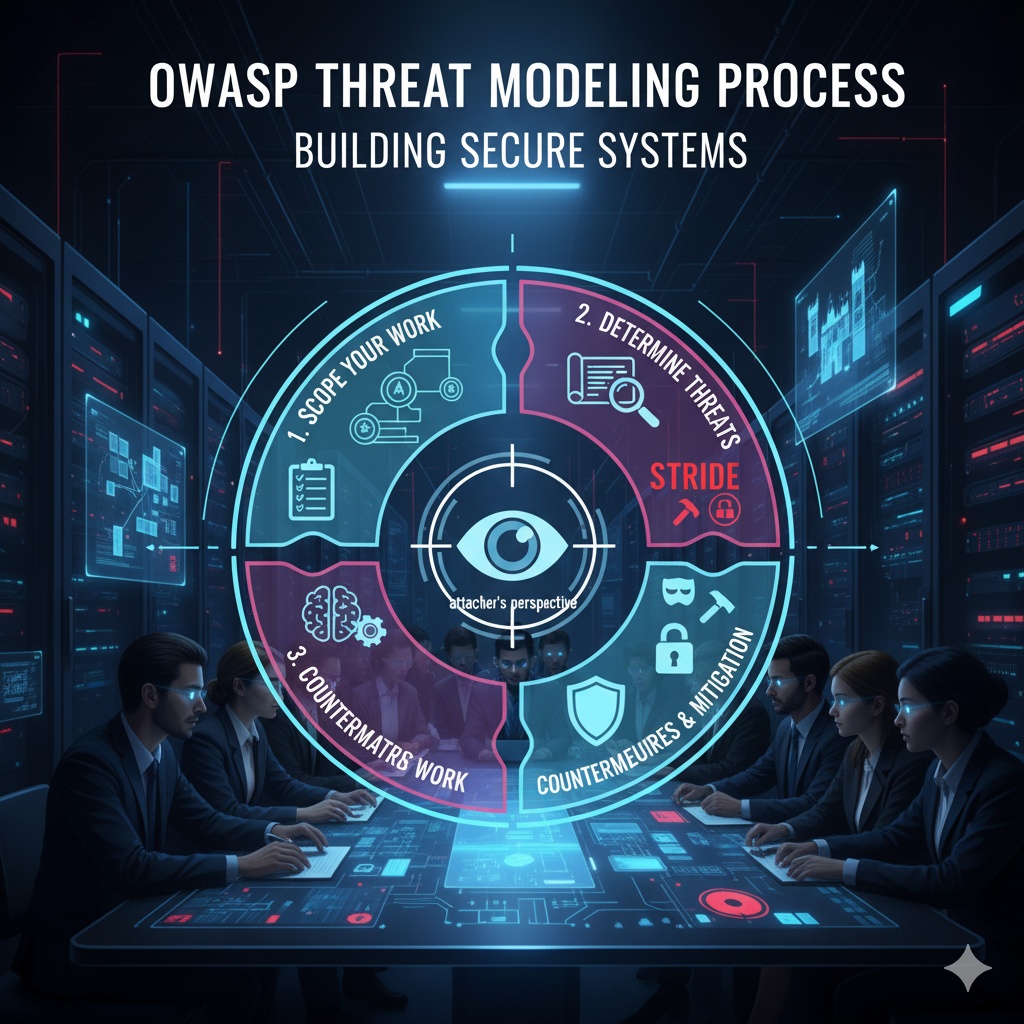
🗺️ 威胁建模4步流程
OWASP将威胁建模流程分为以下四个关键步骤:
第1步:设定工作范围 (Scope your work) 🔍
首先,这一步是明确理解“要保护什么”并定义分析对象。在此阶段,您需要回答以下问题:
- 绘制图表: 视觉化地表示系统如何运作以及数据如何流动。数据流图(DFD)是常用的工具,它清晰地展示了系统的组成部分、数据存储、流程、数据流以及信任边界(Trust Boundary)。
- DFD的主要要素:
- 外部实体: 从系统外部进行交互的用户或其他系统。
- 流程: 执行数据处理或任务的系统功能。
- 数据存储: 数据存储的地方(例如:数据库)。
- 数据流: 数据在系统内部移动的路径。
- 信任边界: 数据流动时信任级别发生变化的点(重要!)。
- 识别入口点(Entry Points): 识别攻击者可以与应用程序交互或输入数据的所有点(例如:网页、API端点、输入字段)。
- 识别资产(Assets): 定义所有需要保护的有价值的事物(例如:用户个人信息、金融数据、服务可用性、公司声誉)。
- 识别信任级别(Trust Levels): 定义并记录系统赋予外部实体(匿名用户、认证用户、管理员等)的访问权限级别。
|💡 核心: 这是绘制系统全貌的地图绘制工作,以了解攻击者可能从哪里进入以及他们可能瞄准什么。
第2步:识别威胁 (Determine Threats) 🕵️♂️
在理解系统运作方式之后,这一步是系统地找出可能损害系统的威胁类型。此时,像STRIDE这样的威胁分类框架非常有用。
STRIDE模型(微软强大的威胁分类框架)
STRIDE通过将攻击者的目标分为6种类型来帮助识别威胁。
- Spoofing (欺骗) 🧑🤝🧑: 冒充他人身份的攻击。(例如:用户账户盗用)
- 防御: 认证(Authentication)
- Tampering (篡改) 😈: 操纵数据或系统的攻击。(例如:数据库篡改)
- 防御: 完整性(Integrity)
- Repudiation (抵赖) 🙅♀️: 否认自己所做行为的攻击。(例如:篡改交易记录后否认)
- 防御: 不可否认性(Non-Repudiation)
- Information Disclosure (信息泄露) 🤫: 敏感信息被泄露的攻击。(例如:个人信息泄露)
- 防御: 机密性(Confidentiality)
- Denial of Service (拒绝服务) 🚫: 阻止系统使用的攻击。(例如:服务器宕机)
- 防御: 可用性(Availability)
- Elevation of Privilege (权限提升) 👑: 以低权限获取更高权限的攻击。(例如:普通用户获取管理员权限)
- 防御: 授权(Authorization)
在此阶段,对DFD中识别的每个要素(数据存储、流程等)应用STRIDE威胁类型,提出“这部分是否容易受到欺骗?”、“这些数据是否可能被篡改?”等问题,并编制威胁列表。
威胁分析和优先级排序: 通过威胁树(Threat Tree)深入分析已识别的威胁可能如何发生,并考虑风险因素(Risk Factors)(例如:攻击的容易程度、影响范围、潜在损害)将其分为“高”、“中”、“低”等优先级。这有助于确定首先处理哪些威胁。
|💡 核心: 从攻击者的角度想象并记录所有可能攻击我们系统的场景和类型。
第3步:确定对策和缓解措施 (Determine Countermeasures and Mitigation) 🛡️
现在,这一步是决定如何防御已识别并排序的威胁。对策(Countermeasure)是防止威胁成为现实或减轻其影响的保护措施。
风险缓解策略:
- 接受 (Accept): 决定承担风险,并记录该决定。(非常罕见且需谨慎)
- 消除 (Eliminate): 完全移除导致风险的系统组件。
- 缓解 (Mitigate): 添加安全控制(Security Control)以降低风险发生的可能性或影响。(最常见的策略)
- 转移 (Transfer): 通过保险等方式将风险转移给第三方。
考虑适用于每种STRIDE威胁类型的各种缓解技术(例如:加密、认证、授权、过滤、限流),并制定实施计划。
创建威胁概况: 通过此步骤,您可以创建威胁概况,明确区分每个威胁是“已完全缓解”、“部分缓解”还是“尚未缓解的漏洞(Non-mitigated threats)”。
|💡 核心: 决定对发现的威胁应用哪些防御措施,并找到最有效的解决方案并制定实施计划。
第4步:评估工作 (Assess your work) ✅
最后,这一步是确认所进行的威胁建模工作是否完整和准确。此阶段主要包括以下问题:
- 是否有视觉化展示系统结构和数据流的图表?
- 是否清晰地编制了包含所有已识别威胁的威胁列表?
- 是否为每个威胁定义了适当的安全控制(对策)列表?
- 文档是否充分?
如果所有这些要素都得到满足,则可以认为威胁建模流程已成功完成。
威胁建模与代码审查的协同效应: 威胁建模并非取代代码审查,而是对其进行补充。在开发早期通过威胁建模预先识别并记录系统漏洞,代码审查人员可以获得明确的指导,知道应该关注哪些地方。这使得高效且深入的安全代码审查成为可能。🤝
✨ 结语
威胁建模并非一次性工作。随着系统的发展和新功能的添加,它是一个需要反复进行的持续过程。从开发初期就养成从攻击者角度看待系统的习惯,并将威胁建模融入日常工作,您将能够创建更强大、更安全的软件。
希望我们的所有服务都能像坚固的城堡一样牢不可破,也希望今天的文章对您有所帮助!🏰✨
标签: OWASP, 威胁建模, Threat Modeling, SDLC, STRIDE, 安全设计, 安全编码, ShiftLeft, DFD, 安全流程
发表回复