大家好!在处理Kubernetes安全设置时,您会在securityContext字段中遇到两个名称相似的选项:allowPrivilegeEscalation和privileged。两者似乎都与权限相关,很容易混淆。
您可能会想:“是不是把它们都设置为false就最安全了?”然而,理解它们的确切作用,可以帮助您制定更精细、更安全的策略。🔒
今天,我们将彻底探讨allowPrivilegeEscalation: false到底有什么作用,以及它与最强大的选项privileged: true有何不同!
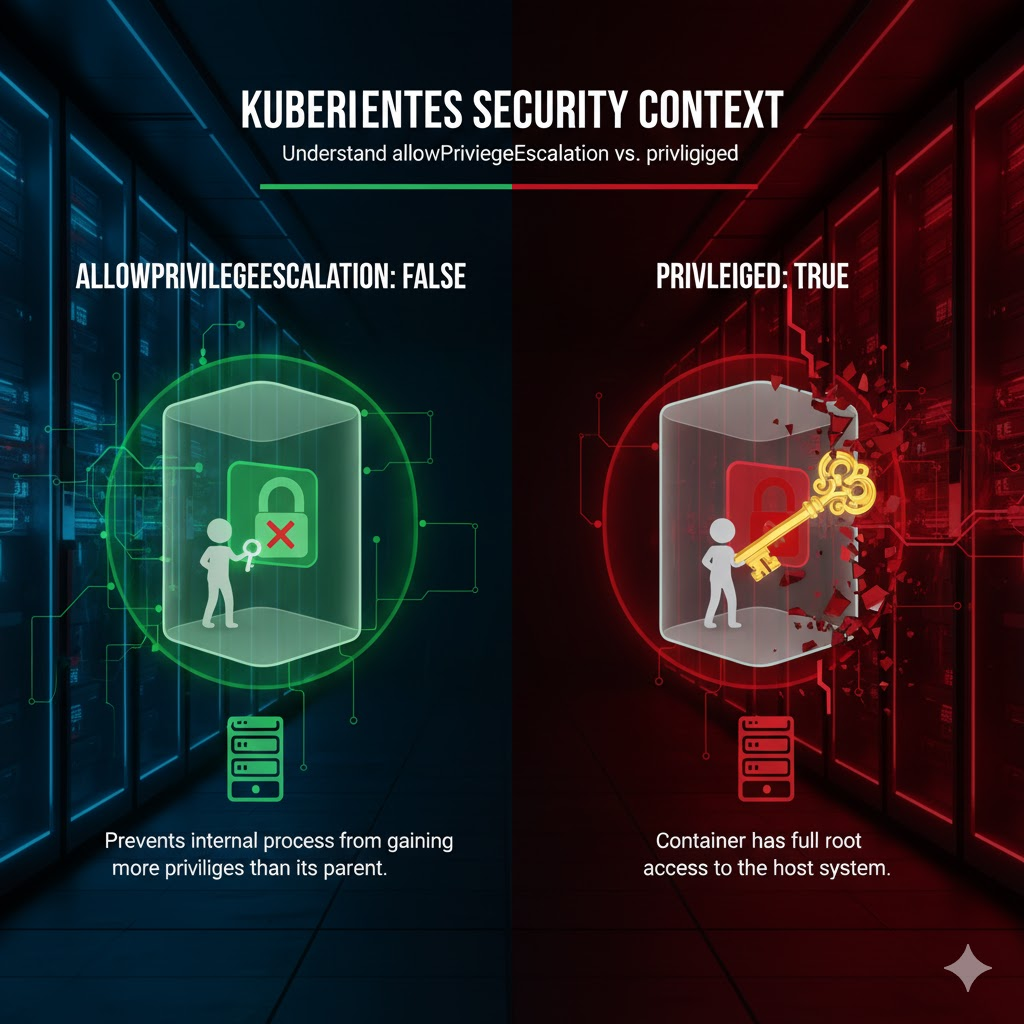
1. allowPrivilegeEscalation: false – 内部权限提升阻断器 🛡️
此选项的核心是阻止在容器内部运行的进程获取比其父进程更多的权限。
有点难理解吗?我们来打个比方。
一名普通员工(子进程)入职公司(容器运行)。但是,这名普通员工试图利用公司内部的秘密通道(setuid二进制文件)突然获得老板(root)权限。allowPrivilegeEscalation: false就像一名安全人员,从根本上阻止了这种利用秘密通道进行的“内部晋升”。
它是如何工作的?
此设置控制Linux内核的no_new_privs标志。当allowPrivilegeEscalation: false被设置时,该容器中运行的所有进程都会激活no_new_privs标志。当此标志开启时,即使通过execve()系统调用执行其他程序,更改UID或GID(例如:执行设置了setuid、setgid位的文件)也是被禁止的。
简单示例:假设容器以appuser(UID 1000)身份运行。
- allowPrivilegeEscalation: true (默认值):如果容器内部有sudo或passwd等设置了setuid的文件,appuser可以执行这些文件,从而获取容器内部的root(UID 0)权限。
- allowPrivilegeEscalation: false:即使appuser执行相同的文件,内核也会阻止权限更改。最终,进程无法成为root,权限提升尝试失败。
也就是说,此选项强制容器只能以其启动时的权限运行。
2. privileged: true – 主机权限万能钥匙 🔑
privileged: true与allowPrivilegeEscalation是完全不同层面的概念。此选项打破了容器与主机(Node)之间的所有安全边界。
我们再用之前的比喻。privileged: true就像是给普通员工整个公司大楼的万能钥匙。他可以打开公司内部的任何房间,访问服务器机房、老板办公室等所有区域。
会发生什么?
设置为privileged: true的容器拥有以下强大权限:
- 可以访问主机上的所有设备(/dev)。
- Seccomp、AppArmor等隔离容器的所有Linux安全配置文件都被禁用。
- 获取主机内核的所有capabilities。
实际上,它获得的权限几乎与直接在主机上运行的进程相同,而不是在容器中。因此,除了CNI插件或存储驱动程序等必须进行主机级别控制的系统守护进程之外,绝不应该使用此选项。 😨
3. 核心比较:那么两者的区别是什么?
现在,我们用表格清晰地总结一下这两个选项的区别。
| 分类 | allowPrivilegeEscalation: false | privileged: true |
| 视角 | 容器内部 (防止进程变得比其父进程更强大) | 容器 vs 主机 (允许容器拥有主机权限) |
| 工作方式 | 控制Linux内核的no_new_privs标志 | 全面禁用容器隔离机制 |
| 比喻 | 🕵️♂️ 阻止内部晋升(权限提升)的安全人员 | 🗝️ 打开整个大楼的万能钥匙 |
| 主要用途 | 所有通用应用程序Pod的基本安全强化 | ⚙️ CNI、存储驱动等系统Pod |
—
两个选项的关系和最佳实践
- privileged: true容器会自动表现得像allowPrivilegeEscalation为true一样。这是因为如果已经拥有了所有主机权限的万能钥匙,在容器内部提升权限就没有任何意义了。
- 因此,Kubernetes不允许同时设置privileged: true和allowPrivilegeEscalation: false。
⭐ 最佳实践:
对于大多数通用应用程序容器,最好明确地将privileged: false和allowPrivilegeEscalation: false都设置,以最大限度地增强安全性。
apiVersion: v1
kind: Pod
metadata:
  name: secure-pod
spec:
  containers:
  - name: my-app
    image: my-image
    securityContext:
      privileged: false
      allowPrivilegeEscalation: false # 这就是最佳实践!
现在,您是否清楚地理解了这两个选项的区别?请务必记住,allowPrivilegeEscalation: false是加强容器内部安全的重要设置,而privileged: true是一个强大但危险的选项,它会打破容器的边界!
发表回复