在开发过程中,有时会担心客户端和服务器环境不同导致TLS(Transport Layer Security)版本不匹配。特别是在通过相互认证构建更强安全性的mTLS(Mutual TLS)环境中,这种微小的版本差异可能会让人担心整个通信会失败。
那么,如果客户端和服务器偏好的TLS版本不同,mTLS通信就无法进行吗?
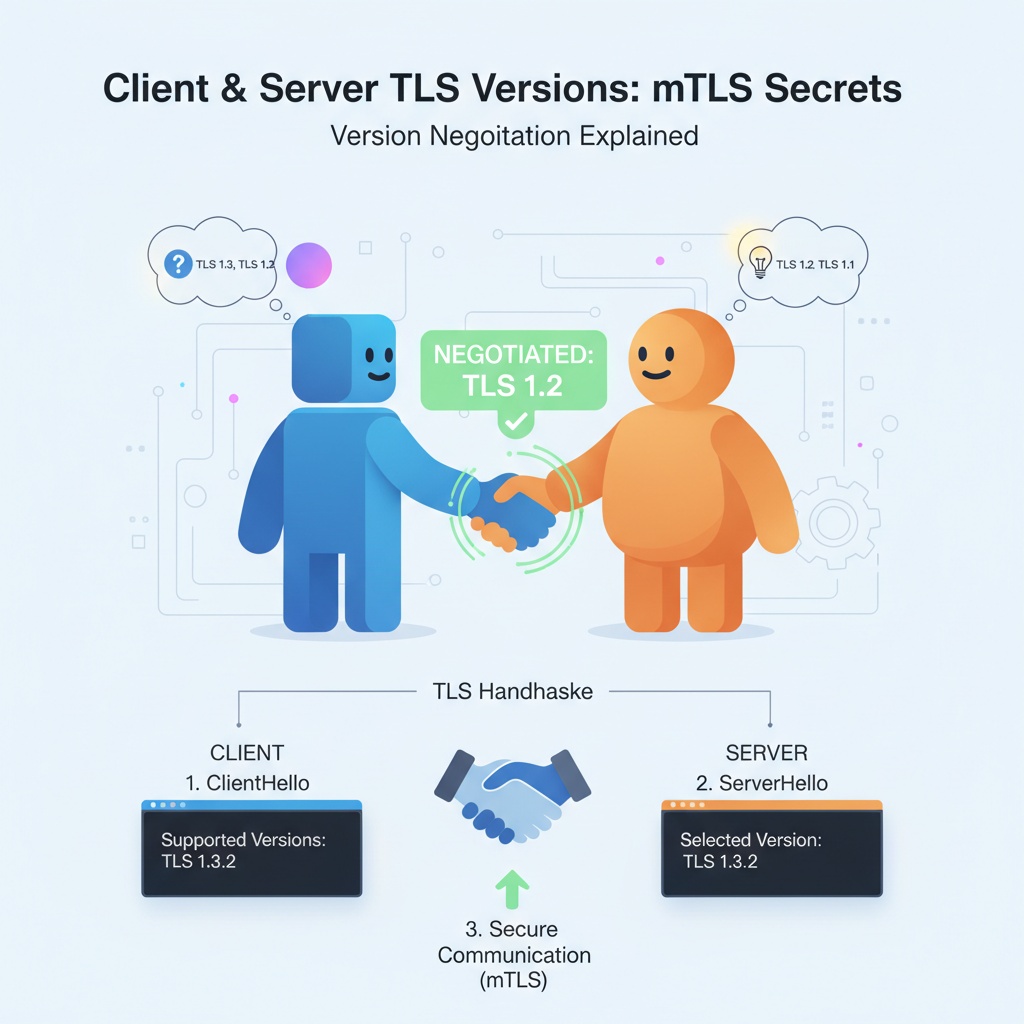
✅ 结论先行:没关系!(但有条件)
即使客户端和服务器偏好不同版本的TLS,只要两者之间存在至少一个共同支持的TLS版本,就可以无障碍地进行通信。系统会自动找到该共同版本,启动通信,并在此基础上执行mTLS认证。
🤝 神奇的过程:TLS版本协商 (Version Negotiation)
要理解这是如何实现的,我们需要了解所有TLS通信的第一道关卡——“TLS握手(Handshake)”过程。在这个过程中,客户端和服务器就像初次见面打招呼一样,决定使用哪种加密方式和“语言(TLS版本)”进行对话。这被称为“版本协商(Version Negotiation)”。
整体流程如下:
- 🙋♂️ ClientHello: 客户端的自我介绍 这是客户端连接服务器时,说“你好!我能使用这些技术。”的阶段。此时,它会从偏好的高版本开始,依次向服务器发送自己支持的TLS版本列表。
- 客户端 ➡️ 服务器:“我支持TLS 1.3和TLS 1.2。如果可能的话,我想用最新版本1.3进行通信!”
- 🙋♀️ ServerHello: 服务器的响应和决定 服务器查看客户端发送的列表,并与自己支持的版本列表进行比较。然后,它选择双方都支持的最高版本,并回应说:“好的!我们用那个版本对话吧。”
- 服务器 ➡️ 客户端:“很高兴认识你。我支持TLS 1.2和TLS 1.1。我们双方都能使用的最佳版本是TLS 1.2,所以我们用它开始通信吧!”
- 🤝 开始通信 基于协商好的TLS 1.2版本,加密通信通道被建立。mTLS所需的客户端和服务器之间的证书交换和验证过程,将在这个通道上安全地进行。
💡 mTLS何时出现?
mTLS不是一个独立的协议,而是在TLS协议之上运行的“认证增强选项”。因此,必须首先成功完成基本的TLS握手(包括版本协商),才能开始mTLS认证过程。这就是版本协商总是先于mTLS发生的原因。
🎬 通过实际案例完美理解!
✅ 通信成功场景
- 客户端支持版本: TLS 1.3, TLS 1.2
- 服务器支持版本: TLS 1.2, TLS 1.1
- 协商结果:
- 客户端向服务器发送列表[TLS 1.3, TLS 1.2]。
- 服务器将其与自己的列表[TLS 1.2, TLS 1.1]进行比较。
- 共同支持的版本是TLS 1.2。
- 最终决定使用TLS 1.2进行通信,之后mTLS认证正常执行。🎉
❌ 通信失败场景
- 客户端支持版本: TLS 1.3 (仅支持1.3)
- 服务器支持版本: TLS 1.2 (仅支持1.2)
- 协商结果:
- 客户端向服务器发送列表[TLS 1.3]。
- 服务器将其与自己的列表[TLS 1.2]进行比较。
- 没有共同支持的版本。
- 最终TLS握手失败,连接中断。mTLS认证甚至无法尝试。😥
👨💻 窥探真实数据:Wireshark下的握手过程
在实际网络数据包中,这个过程是怎样的呢?使用Wireshark等工具捕获的TLS握手数据如下所示:
1. ClientHello 数据包
可以看到客户端发送了它支持的版本列表(supported_versions)。
Transport Layer Security
    TLSv1.3 Record Layer: Handshake Protocol: Client Hello
        Handshake Protocol: Client Hello
            Version: TLS 1.2 (0x0303)
            Extension: supported_versions (len=5)
                Supported Versions Length: 4
                Supported Version: TLS 1.3 (0x0304)
                Supported Version: TLS 1.2 (0x0303)
ℹ️ 在上述数据中,客户端表明它支持TLS 1.3和1.2。
2. ServerHello 数据包
服务器查看客户端的列表,并回应它选择的唯一版本。
Transport Layer Security
    TLSv1.3 Record Layer: Handshake Protocol: Server Hello
        Handshake Protocol: Server Hello
            Version: TLS 1.2 (0x0303)
            Extension: supported_versions (len=2)
                Supported Version: TLS 1.2 (0x0303)
ℹ️ 服务器明确指出,它综合考虑了客户端发送的列表和自身能力,最终选择了TLS 1.2。
✨ 核心总结:只需记住这一点!
看起来复杂,但核心很简单。
当客户端和服务器进行mTLS通信时,它们各自偏好的TLS版本不同完全不是问题。最重要的是双方是否存在至少一个共同支持的TLS版本。
如果存在共同版本,系统将自动协商到最优版本并启动安全通信。现在,抛开对版本差异的模糊担忧,相信系统智能的“协商”能力吧!
发表回复