大家好!各位对最新技术趋势感兴趣的朋友们,今天我将和大家聊聊eBPF的核心秘密,它在可观测性、网络和安全领域被誉为“游戏规则改变者”。
大家可能经常听说eBPF在内核中执行强大的功能。但你有没有突然产生这样的疑问:
“在内核深处运行的eBPF程序,到底是如何与我们(用户)进行通信的呢?”🤔
eBPF程序如何向我们展示它收集的数据,或者我们如何控制eBPF程序的行为?今天,我们就将深入浅出地探讨这个问题的答案——eBPF Map!
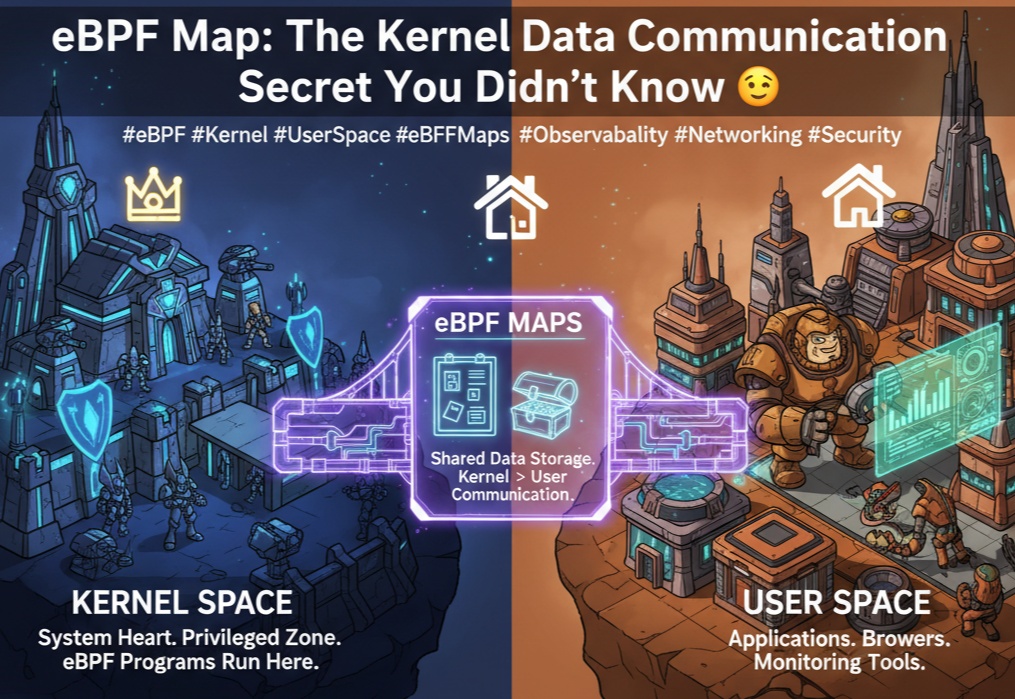
💻 无法逾越的鸿沟?内核空间 vs 用户空间
要理解eBPF Map,我们首先需要了解计算机的基本结构:内核空间(Kernel Space)和用户空间(User Space)。
- 👑 内核空间 (Kernel Space)
- 它是操作系统的核心。
- 这是一个特权区域,直接与硬件通信并控制系统的所有内容。
- 为了稳定性和安全性,它受到严格保护。eBPF程序正是在这里运行!
- 🏠 用户空间 (User Space)
- 这是我们常用的浏览器、编辑器、服务器应用程序等运行的普通区域。
- 它受内核保护,无法直接访问硬件。
这两个空间被设计成绝不能直接引用彼此的内存或调用彼此的函数。它们被严格分离,就像总统办公室和我们家一样。正是这道“墙”,使得特殊的通信方法变得必不可少。
🌉 连接两个空间的秘密通道,eBPF Map!
eBPF Map是一个“共享数据存储”,旨在跨越这道坚固的墙,使内核空间和用户空间能够交换数据。
简单来说,你可以把它想象成内核和用户空间之间的一个特殊的共享公告板 📬。
- 内核空间中的eBPF程序在每次事件发生时,都会向这个公告板写入(Write)或更新(Update)数据。
- 用户空间中的应用程序(Agent、监控工具等)可以随时读取(Read)这个公告板上的数据,或者写入(Write)新的策略来控制eBPF程序的行为。
eBPF Map以哈希表、数组、LRU缓存等多种形式存在,可以根据目的选择使用。
🔧 实际是如何运作的? (feat. Code)
百闻不如一见!我们将通过一个简单的场景——统计来自特定IP地址的数据包数量,来用代码看看eBPF Map是如何工作的。
1. 定义Map (绘制蓝图)
首先,我们需要定义Map的结构,以便内核和用户空间都能理解。
// BPF_MAP_TYPE_HASH: Key-Value形式的哈希表
// key: 32位IP地址 (u32)
// value: 64位数据包计数 (u64)
// max_entries: 最多跟踪1024个IP
struct {
    __uint(type, BPF_MAP_TYPE_HASH);
    __uint(max_entries, 1024);
    __type(key, u32);
    __type(value, u64);
} ip_packet_counts SEC(".maps");
2. eBPF程序 (内核空间 👑)
每当数据包到达网络接口时,此程序就会执行。
// 虚拟eBPF程序代码
SEC("xdp")
int count_packets(struct xdp_md *ctx) {
    // 从数据包中提取IP头部信息 (省略)
    void *data_end = (void *)(long)ctx->data_end;
    void *data     = (void *)(long)ctx->data;
    struct ethhdr *eth = data;
    struct iphdr *ip = data + sizeof(*eth);

    // 使用IP地址作为Key
    u32 src_ip = ip->saddr;
    u64 *count;

    // 1. 在Map中查找当前IP的计数器
    count = bpf_map_lookup_elem(&ip_packet_counts, &src_ip);

    if (count) {
        // 2. 如果计数器存在,则加1
        __sync_fetch_and_add(count, 1);
    } else {
        // 3. 如果计数器不存在,则新建并初始化为1
        u64 init_val = 1;
        bpf_map_update_elem(&ip_packet_counts, &src_ip, &init_val, BPF_ANY);
    }

    return XDP_PASS;
}
这段代码在内核中安静而快速地运行,不断地将数据累积到名为ip_packet_counts的Map中。
3. 用户空间应用程序 (用户空间 🏠)
现在轮到我们了。用Go语言编写的应用程序会定期读取Map的内容并输出。
// 虚拟Go应用程序代码
func main() {
    // 获取eBPF Map句柄 (省略)
    ipMap := getMapByName("ip_packet_counts")

    // 每2秒输出Map内容
    for range time.Tick(2 * time.Second) {
        var key uint32
        var value uint64

        iterator := ipMap.Iterate()
        fmt.Println("--- Packet Counts per IP ---")

        // 遍历并输出Map中所有的Key-Value对
        for iterator.Next(&key, &value) {
            // 192.168.1.10: 1520 packets
            fmt.Printf("%s: %d packets
", intToIP(key), value)
        }
        fmt.Println("--------------------------")
    }
}
原始数据示例
上述Go程序输出的数据可能如下所示:
--- Packet Counts per IP ---
192.168.1.10: 1520 packets
10.0.0.5: 887 packets
172.17.0.1: 4312 packets
--------------------------
这样,从内核收集到的实时数据就能安全地传输到用户空间,并转化为有意义的信息。
✨ 这为什么重要?理解整体背景
eBPF Map的作用不仅仅是数据交换。这种机制极大地扩展了eBPF的应用潜力。
- 状态信息共享与存储 (State Sharing) 💾 eBPF程序是“无状态”的,即每次事件发生时独立执行。但通过Map,可以存储前一次执行的结果,并在下一次执行时参考。例如,可以存储特定连接的会话信息,或记录每个IP的累计流量,从而实现“有状态”的操作。
- 动态配置与控制 (Dynamic Configuration) ⚙️ 用户空间也可以向Map写入数据。例如,如果将要阻止的IP列表写入Map,内核中的eBPF程序就可以实时参照此列表来过滤恶意流量。这样,无需重启Agent或修改内核代码,即可灵活地更改策略。
- 高性能数据提取 (High-Performance Data Export) 📊 将内核数据提取到用户空间的现有方法(例如:/proc文件系统、系统调用)可能复杂或导致性能下降。eBPF Map是一种为与内核共享数据而优化的方法,以最小的开销高效地提取大量数据,从而实现实时监控。
结论:唤醒eBPF潜力的钥匙
总而言之,eBPF Map是连接内核和用户空间这两个独立世界的关键桥梁。
多亏了这座桥梁,我们才能在利用内核强大性能和安全性的同时,以用户友好的形式查看收集到的数据,并按照我们的意图控制内核的行为。许多基于eBPF的可观测性、安全和网络工具正是建立在eBPF Map之上。
下次当eBPF工具显示实时仪表板时,请记住,在看不见的地方,eBPF Map正在努力工作!😉
发表回复