こんにちは!最新の技術トレンドに関心をお持ちの皆さん、今日はObservability、ネットワーキング、セキュリティ分野のゲームチェンジャーと呼ばれるeBPFの核心的な秘密についてお話ししたいと思います。
eBPFがカーネルで強力な機能を果たすことは、よく耳にされたことでしょう。しかし、ふとこのような疑問が湧きませんでしたか?
「カーネルの奥深くで実行されるeBPFプログラムは、一体どのように私たち(ユーザー)と通信しているのだろう?」🤔
eBPFプログラムが収集したデータをどのように私たちに見せるのか、あるいは私たちがeBPFプログラムの動作をどのように制御できるのか。今日はまさにこの疑問への答え、eBPF Mapについて、分かりやすく深く掘り下げていきます!
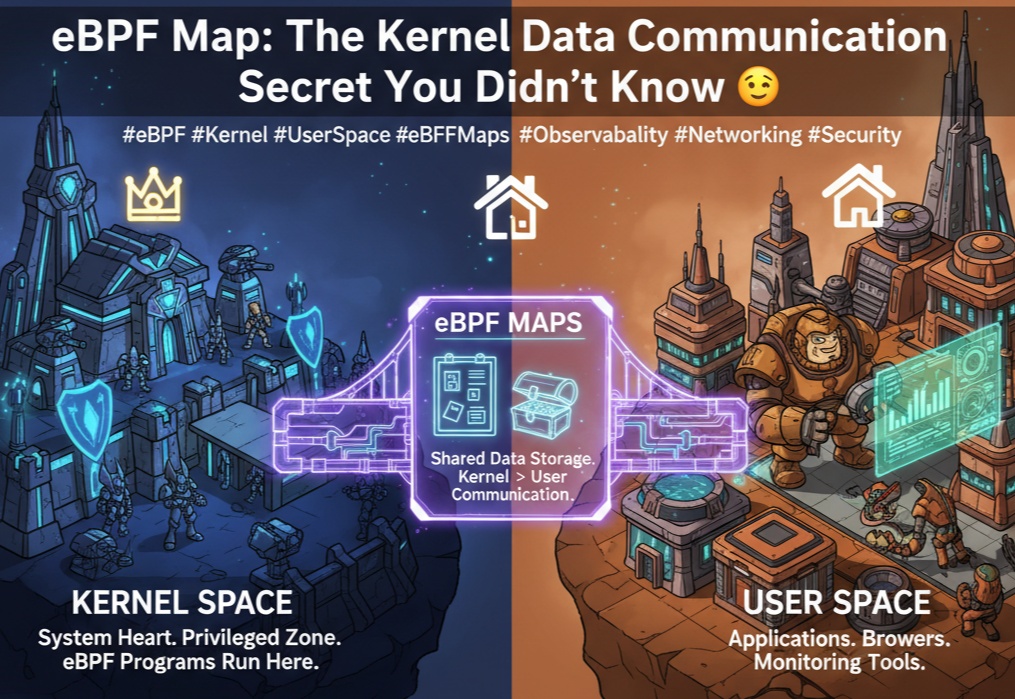
💻 越えられない壁?カーネル空間 vs ユーザー空間
eBPF Mapを理解するには、まず私たちのコンピューターの基本構造であるカーネル空間(Kernel Space)とユーザー空間(User Space)を知る必要があります。
- 👑 カーネル空間 (Kernel Space)
- オペレーティングシステムの心臓部です。
- ハードウェアと直接通信し、システムのすべてを制御する特権領域です。
- 安定性とセキュリティのために厳格に保護されています。eBPFプログラムはまさにここで実行されます!
- 🏠 ユーザー空間 (User Space)
- 私たちが普段使用するブラウザ、エディタ、サーバーアプリケーションなどが実行される一般的な領域です。
- カーネルの保護を受け、ハードウェアに直接アクセスすることはできません。
これら二つの空間は、互いのメモリを直接参照したり、関数を呼び出したりできないように設計されています。まるで大統領執務室と私たちの家のように厳格に分離されています。この「壁」があるため、特別な通信方法が必要なのです。
🌉 二つの空間をつなぐ秘密の通路、eBPF Map!
eBPF Mapは、この堅固な壁を越えてカーネル空間とユーザー空間がデータをやり取りできるように作られた「共有データストア」です。
簡単に例えるなら、カーネルとユーザー空間の間にある特別な共有掲示板 📬 と考えることができます。
- カーネル空間のeBPFプログラムは、イベントが発生するたびにこの掲示板にデータを書き込んだり(Write)、更新したり(Update)します。
- ユーザー空間のアプリケーション(Agent、モニタリングツールなど)は、いつでもこの掲示板のデータを読み取ったり(Read)、新しいポリシーを書き込んで(Write)eBPFプログラムの動作を制御したりできます。
このeBPF Mapは、ハッシュテーブル、配列、LRUキャッシュなど、さまざまな形で存在し、目的に合わせて選択して使用できます。
🔧 実際にはどのように動作するのか? (feat. Code)
百聞は一見に如かず!特定のIPアドレスから入ってくるパケットの数を数える簡単なシナリオを通して、eBPF Mapがどのように動作するのかをコードで見ていきましょう。
1. Mapの定義 (設計図を描く)
まず、カーネルとユーザー空間の両方で理解できるようにMapの構造を定義する必要があります。
// BPF_MAP_TYPE_HASH: Key-Value形式のハッシュテーブル
// key: 32ビットIPアドレス (u32)
// value: 64ビットパケットカウント (u64)
// max_entries: 最大1024個のIPを追跡
struct {
    __uint(type, BPF_MAP_TYPE_HASH);
    __uint(max_entries, 1024);
    __type(key, u32);
    __type(value, u64);
} ip_packet_counts SEC(".maps");
2. eBPFプログラム (カーネル空間 👑)
ネットワークインターフェースにパケットが到着するたびに、このプログラムが実行されます。
// 架空のeBPFプログラムコード
SEC("xdp")
int count_packets(struct xdp_md *ctx) {
    // パケットからIPヘッダー情報を抽出 (省略)
    void *data_end = (void *)(long)ctx->data_end;
    void *data     = (void *)(long)ctx->data;
    struct ethhdr *eth = data;
    struct iphdr *ip = data + sizeof(*eth);

    // IPアドレスをKeyとして使用
    u32 src_ip = ip->saddr;
    u64 *count;

    // 1. Mapから現在のIPに対するカウンターを検索
    count = bpf_map_lookup_elem(&ip_packet_counts, &src_ip);

    if (count) {
        // 2. カウンターが存在すれば1増加
        __sync_fetch_and_add(count, 1);
    } else {
        // 3. カウンターがなければ新規作成し1で初期化
        u64 init_val = 1;
        bpf_map_update_elem(&ip_packet_counts, &src_ip, &init_val, BPF_ANY);
    }

    return XDP_PASS;
}
このコードはカーネルで静かに、そして非常に速く動作し、ip_packet_countsというMapにデータを着々と蓄積しています。
3. ユーザー空間アプリケーション (ユーザー空間 🏠)
さあ、私たちの番です。Go言語で書かれたアプリケーションが定期的にMapの内容を読み取り、出力します。
// 架空のGoアプリケーションコード
func main() {
    // eBPF Mapハンドルを取得 (省略)
    ipMap := getMapByName("ip_packet_counts")

    // 2秒ごとにMapの内容を出力
    for range time.Tick(2 * time.Second) {
        var key uint32
        var value uint64

        iterator := ipMap.Iterate()
        fmt.Println("--- Packet Counts per IP ---")

        // MapのすべてのKey-Valueペアを巡回して出力
        for iterator.Next(&key, &value) {
            // 192.168.1.10: 1520 packets
            fmt.Printf("%s: %d packets
", intToIP(key), value)
        }
        fmt.Println("--------------------------")
    }
}
Raw Dataの例
上記のGoプログラムが出力するデータは、次のような形になるでしょう。
--- Packet Counts per IP ---
192.168.1.10: 1520 packets
10.0.0.5: 887 packets
172.17.0.1: 4312 packets
--------------------------
このように、カーネルで収集されたリアルタイムデータがユーザー空間に安全に渡され、意味のある情報として再構築されるのです。
✨ なぜこれが重要なのか?全体像を把握する
eBPF Mapの役割は、単にデータをやり取りするだけではありません。このメカニズムがeBPFの活用可能性を爆発的に増加させます。
- 状態情報の共有と保存 (State Sharing) 💾 eBPFプログラムは「ステートレス」に、つまりイベントが発生するたびに独立して実行されます。しかし、Mapを利用すれば、以前の実行結果を保存し、次の実行で参照することができます。例えば、特定の接続のセッション情報を保存したり、IPごとの累積トラフィックを記録したりするなど、「ステートフル」な作業が可能になります。
- 動的な設定と制御 (Dynamic Configuration) ⚙️ ユーザー空間からMapにデータを書き込むことも可能です。例えば、ブロックするIPリストをMapに書き込んでおけば、カーネルのeBPFプログラムはこのリストをリアルタイムで参照し、悪意のあるトラフィックをフィルタリングできます。Agentを再起動したり、カーネルコードに手を加えたりすることなく、ポリシーを柔軟に変更できるのです。
- 高性能データ抽出 (High-Performance Data Export) 📊 カーネルのデータをユーザー空間に持ち出す既存の方法(例:/procファイルシステム、システムコール)は、複雑であったり性能低下を引き起こす可能性があります。eBPF Mapは、カーネルとデータを共有するために最適化された方法であり、最小限のオーバーヘッドで膨大な量のデータを効率的に抽出し、リアルタイムモニタリングを可能にします。
結論:eBPFの潜在能力を呼び覚ます鍵
まとめると、eBPF Mapはカーネルとユーザー空間という分離された世界を結びつける核心的な橋です。
この橋のおかげで、私たちはカーネルの強力な性能と安全性を活用しながらも、収集されたデータをユーザーフレンドリーな形で見て、また私たちの意図通りにカーネルの動作を制御できるようになります。eBPFベースの数多くのObservability、セキュリティ、ネットワーキングツールが、まさにこのeBPF Mapの上で誕生しています。
次にeBPFベースのツールがリアルタイムダッシュボードを表示したら、見えないところでeBPF Mapが一生懸命働いているという事実を思い出してみてください!😉
コメントを残す