#
大家好!💻 今天,我们将深入探讨一项我们都非常熟悉的技术:VPN。特别是,我们将比较和分析在远程工作和云时代已成为安全核心的VPN协议两大巨头:IPsec和WireGuard。
如果您曾认为“VPN不就是连接起来用就行了吗?”,那么通过今天的这篇文章,您将清楚地了解为什么许多开发人员和系统管理员对WireGuard如此热情,以及这种选择如何影响您的网络速度和安全性。😉
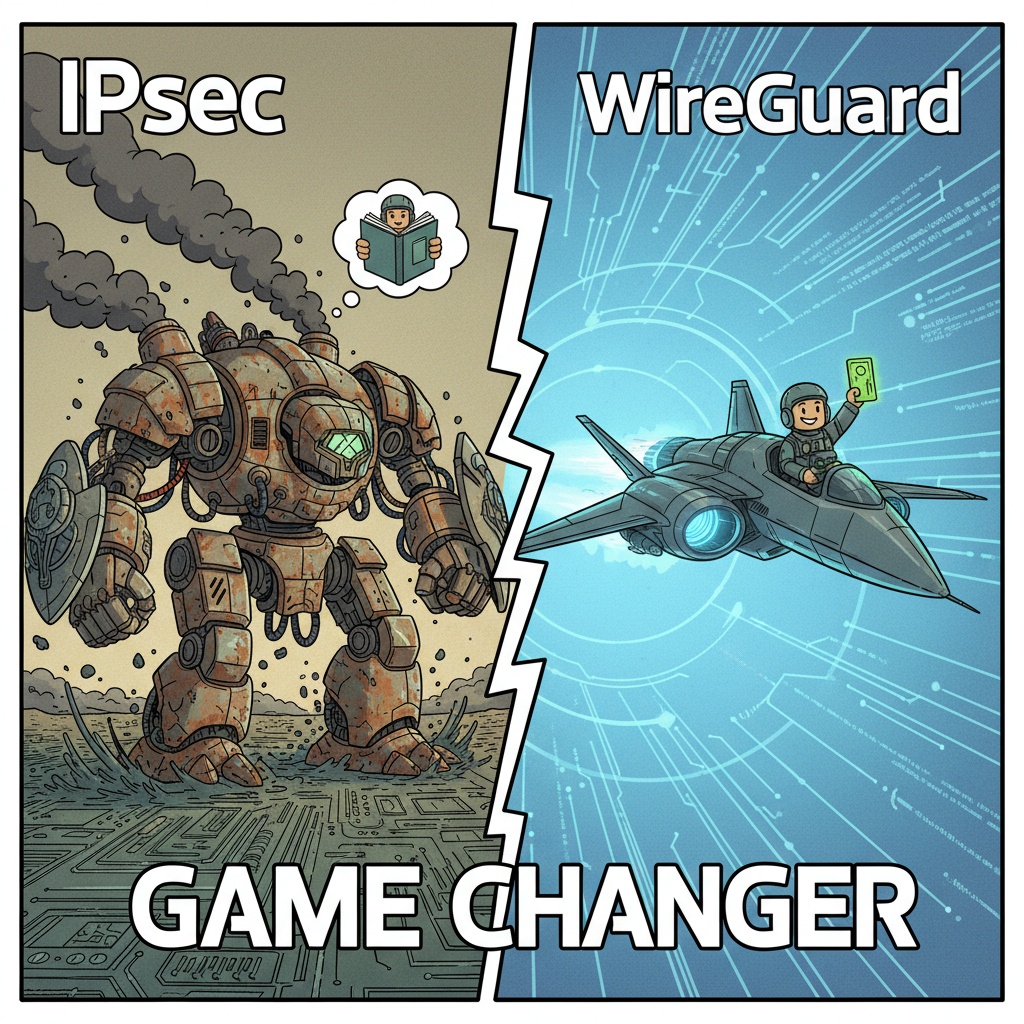
👑 传统强者,IPsec:可靠但沉重的盔甲
首先,让我们了解一下长期以来作为VPN市场标准存在的IPsec(Internet Protocol Security)。
IPsec是20世纪90年代开发的一套非常强大和成熟的协议“集合”。它不是一个特定的协议,而是由多个协议(IKE、ESP、AH等)组合起来运行的方式。
- 优点 👍:几乎所有网络设备和操作系统都支持,提供数十年验证的稳定性和强大的安全选项。“标准”一词最适合这项技术。
- 缺点 🤔:然而,这种强大是有代价的。
- 复杂性:由于是多个协议的组合,配置非常复杂和困难。IKEv1、IKEv2、Phase 1、Phase 2… 在设置过程中会遇到无数选项,一个小错误就可能导致连接失败或安全漏洞。
- 速度慢:由于复杂的握手过程以及数据在内核空间和用户空间之间来回处理的方式,很容易导致性能下降。特别是在移动环境等网络频繁变化的地方,连接断开后重新连接需要很长时间。
打个比方,IPsec就像一套为应对所有情况而准备的沉重而复杂的中古时代盔甲。🛡️ 它确实坚固,但穿脱困难,行动也迟缓。
🚀 冉冉升起的新星,WireGuard:轻巧敏捷的未来
现在,介绍今天的主角,WireGuard!
WireGuard是一个从“IPsec太复杂太慢了!”这一问题意识出发的最新VPN协议。它设计得如此出色,以至于Linux内核的创始人Linus Torvalds称赞其为“艺术品(work of art)”。
WireGuard的核心理念是“简单”。
- 简洁的代码库:IPsec及其相关实现代码多达数十万行,而WireGuard仅由大约4,000行代码组成。这意味着更少的bug隐藏之处,安全专家审查和信任代码也更容易。
- 最新加密技术:它不提供选择旧加密算法的余地。它“固定”并仅使用当前被认为最安全、最快的最新加密技术,如ChaCha20、Poly1305、Curve25519。用户无需烦恼,默认设置即是最佳安全配置。
那么,WireGuard与IPsec相比,实际优势在哪里呢?
🏆 正面交锋:WireGuard为何大获全胜
这正是核心所在。WireGuard受到关注的原因很明确。
C. 配置更简单,通常提供更快的处理速度和更低的延迟。
这句话包含了所有内容。让我们逐一详细探讨。
1. 令人惊叹的简单配置 ⚙️
如果您曾因IPsec配置的复杂性而感到疲惫,那么您会对WireGuard的配置方式赞叹不已。它基于公钥/私钥工作,就像交换SSH密钥一样简单地连接两个对等点(Peer)。
示例:WireGuard服务器配置 (/etc/wireguard/wg0.conf)
# 服务器端配置
[Interface]
Address = 10.0.0.1/24       # 服务器的虚拟IP地址
SaveConfig = true
ListenPort = 51820          # 监听端口
PrivateKey = [서버의 Private Key] # 服务器的私钥

# 要连接的客户端(对等点)信息
[Peer]
PublicKey = [클라이언트의 Public Key] # 客户端的公钥
AllowedIPs = 10.0.0.2/32    # 分配给此客户端并允许通信的IP
示例:WireGuard客户端配置
# 客户端配置
[Interface]
Address = 10.0.0.2/24       # 客户端的虚拟IP地址
PrivateKey = [클라이언트의 Private Key] # 客户端的私钥

# 要连接的服务器(对等点)信息
[Peer]
PublicKey = [서버의 Public Key] # 服务器的公钥
Endpoint = [서버의 공인 IP]:51820 # 服务器地址和端口
AllowedIPs = 0.0.0.0/0        # 通过此服务器发送所有流量(0.0.0.0/0)
怎么样?没有复杂的协商步骤或无数的加密选项选择,只需明确填写所需信息即可。直观而简单。
2. 压倒性的速度和低延迟 ⚡
WireGuard性能卓越的原因主要有两点:
- Linux内核集成:WireGuard作为模块直接集成到Linux内核内部运行。这意味着在加密和传输数据时,用户空间(user space)和内核空间(kernel space)之间不必要的来回切换,即上下文切换(Context Switching)开销几乎为零。数据在内核级别直接处理,因此延迟降低,吞吐量显著提高。
- 高效加密:如前所述,ChaCha20等最新流密码方式在通用CPU上通常比IPsec中主要使用的AES-CBC等表现出更快的性能。
因此,WireGuard与IPsec相比,提供**更高的吞吐量(Throughput)**和**更低的延迟(Latency)**,电池消耗也更少,对移动设备也更有利。🔋
🤔 纠正常见误解(不正确之处)
“IPsec更老,所以不是更稳定、功能更多吗?”
诚然,IPsec拥有反映众多企业环境需求的各种选项和功能。然而,这种“多样性”和“复杂性”也可能成为弱点。选择错误的加密组合或配置失误都可能导致安全漏洞。相反,WireGuard采取了一种“有主见的(opinionated)”方法,强制只使用经过验证的最佳组合,通过“简单性”追求更强大的安全性。
“IPsec支持硬件加速,不是更快吗?”
确实,一些高端网络设备支持IPsec硬件加速。但这是一种依赖于特定硬件的性能,在通用服务器、PC或移动环境中,WireGuard的基于软件的处理方式通常更高效、更快。
🗺️ 整体视角:何时选择什么?
那么,IPsec现在是应该被抛弃的技术吗?不一定。
- 何时考虑IPsec:
- 需要与旧的遗留系统或特定网络设备互操作时(如果不支持WireGuard)
- 在必须严格遵守非常特殊加密规范或政策的监管环境中
- 何时选择WireGuard:
- 几乎所有新的VPN部署场景!
- 当最高性能和低延迟至关重要时(如在线游戏、实时流媒体)
- 当需要简单配置和维护时
- 适用于云、容器环境、移动设备等现代基础设施
✨ 结论
总而言之,WireGuard不仅仅是IPsec的替代品,它更是改变VPN技术范式的“游戏规则改变者”。**无与伦比的简单配置、通过Linux内核集成带来的压倒性性能,以及最新加密技术提供的强大安全性**。
如果您正在构建新的VPN或对现有系统的性能不满意,就没有理由再犹豫了。WireGuard是未来的标准,而那个未来已经来到我们身边。🚀
发表回复