大家好!今天我们将深入探讨Cilium Cluster Mesh(思利姆集群网格),它是一个突破性的解决方案,创新性地解决了Kubernetes环境扩展时必然会遇到的挑战——“多集群网络”。
您是否正在运营多个集群,以实现灾难恢复(DR)、边缘计算或团队隔离,而不仅仅是单个集群?如果是这样,请了解这项技术如何简化并增强您的基础设施配置。👇
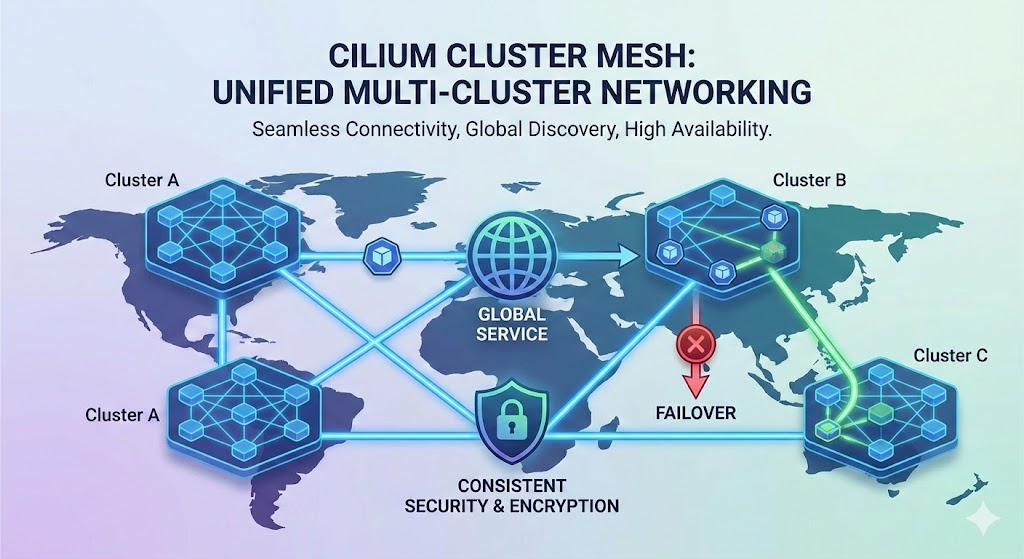
1. 什么是Cilium Cluster Mesh? 🧐
Cilium Cluster Mesh是一种将多个独立的Kubernetes集群连接成单一逻辑网络(Flat Network)的技术。
以前,集群间通信需要配置复杂的VPN,或者通过Ingress/Egress网关进行双重路由,这非常麻烦。但是,使用Cluster Mesh,Pod可以像在一个巨大的集群中一样直接相互通信。
- 平台独立性: 无论是本地裸机、AWS/Azure/GCP等公共云,还是EKS/GKE/AKS等托管服务,它都可以在任何混合环境或发行版中无缝运行。
- 网络简化: 它消除了复杂的开销,简化了配置,为边缘计算或多区域部署环境提供了优化的连接性。
2. 全局服务与自动服务发现 🌍
Cluster Mesh最强大的功能之一就是“全局服务(Global Services)”的概念。
- 自动合并(Merging): 如果不同集群(例如:首尔区域、东京区域)中的服务具有相同的名称和命名空间(Namespace),Cilium会自动检测并将其合并为一个服务。
- 配置方法: 无需复杂的配置文件,只需在服务资源中添加一个简单的注解(io.cilium/global-service: “true”)即可。
- 优点: 无需外部DNS配置或单独的服务注册表管理,集群间的服务发现和通信即可自然流畅地进行。
3. 高可用性(HA)和智能负载均衡 ⚖️
服务合并意味着流量管理也变得更加智能。
- 自动负载均衡: 当客户端调用服务时,流量不仅可以分发到本地集群中的Pod,还可以分发到连接的其他集群中的Pod。
- 故障转移(Failover): 如果A集群的后端服务宕机或发生故障怎么办?Cluster Mesh会立即检测到这一点,并自动将流量重定向到正常运行的B集群实例。
- 不间断服务: 这确保用户可以持续使用服务,而不会察觉到特定区域或集群的故障。
4. 网络连接和路由原理 🛣️
那么,数据包实际上是如何移动的呢?Cluster Mesh主要支持两种路由模式:
- 隧道(Tunneling): 使用VXLAN或Geneve封装。它最常用,因为它无需更改现有网络基础设施(Underlay)即可配置覆盖网络。
- 直接路由(Direct Routing): 当网络通过BGP等方式直接知道Pod的IP时使用,由于没有封装开销,因此具有性能优势。
⚠️ 必要注意事项: 要实现所有这些神奇功能,有一个最重要的前提条件。那就是所有集群之间的Pod CIDR(IP地址范围)必须不重叠(Non-overlapping)。每个集群必须拥有唯一的IP地址范围才能相互识别和路由。
5. 安全与策略一致性 🛡️
随着网络连接,安全性也必须随之扩展。Cilium将基于eBPF的强大安全功能扩展到多集群环境。
- 一致的网络策略: “A集群的前端可以访问B集群的后端”之类的策略可以基于标签(Label)定义,并且这些策略将在全球范围内强制执行,无论集群位置如何。
- 透明加密(Transparent Encryption): 可以使用WireGuard或IPsec自动加密集群内部和集群之间传输的所有流量。这在不修改应用程序的情况下,在基础设施层面增强了安全性。
总结 ✨
Cilium Cluster Mesh不仅仅是连接集群;它是一个集成的解决方案,可以降低运营复杂性(Simplicity)、提高可用性(High Availability)并增强安全性(Security)。
随着Kubernetes环境的扩大,网络管理必然会变得更加困难。但是,有了Cluster Mesh,您可以轻松管理分布在全球各地的集群,就像管理本地计算机上的集群一样。
希望这能帮助您的基础设施更上一层楼!
发表回复