こんにちは!👋 最近のKubernetesエコシステムで最もホットな話題は、間違いなくService Meshの覇権争いです。かつては「ネットワークはCilium(CNI)、サービスメッシュはIstio」という公式が支配的でしたが、今は状況が変わりました。
CiliumがeBPF技術を前面に押し出してService Mesh領域に侵入しており、Istioも負けじとAmbient Meshを発表し、Sidecarのないアーキテクチャへと進化しているからです。
両技術の役割が重複するにつれて、「果たして私たちのプロジェクトにはどちらを使うのがBP(Best Practice)なのか?」という質問を本当によく受けます。今日は、この二つの巨人の違いと選択基準を非常に詳細に掘り下げていきます。🚀
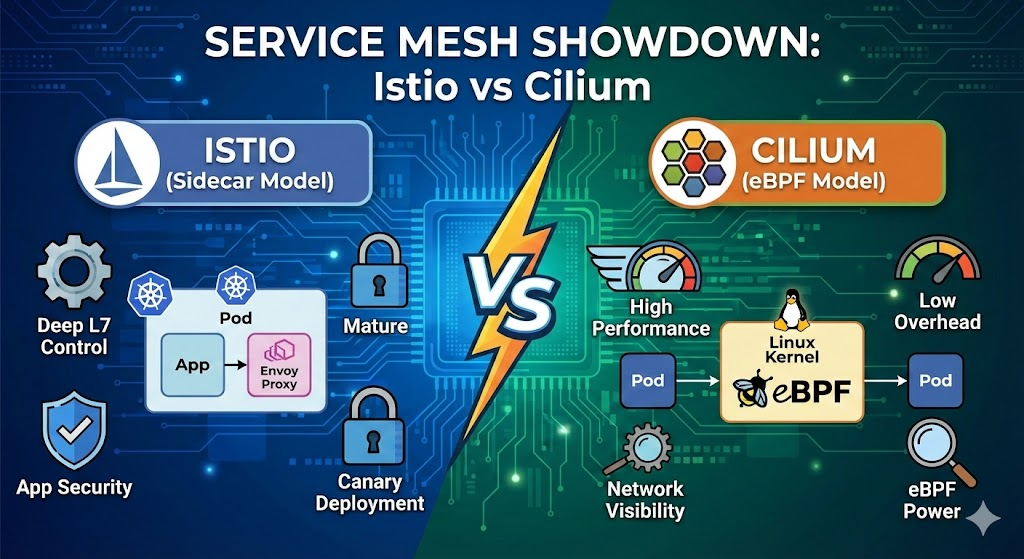
1. 🔍 なぜ悩むのか? (The Context)
最大の理由は「境界の曖昧さ」です。
- Istio: 元々L7(アプリケーション)レイヤーの王者です。トラフィックを非常に細かく分割し、制御することに特化しています。
- Cilium: 元々L3/L4(ネットワーク)レイヤーの王者です。パケットを高速かつ安全に転送するのが得意でした。
しかし、Ciliumが「どうせパケットを全部見ているのだから、L7処理も私たちがやる(Cilium Service Mesh)」と言い出し、Istioは「Sidecarが重い?なら私たちも軽量化する(Ambient Mesh)」と応じたことで、両技術の領域が重なり始めました。
2. 🏗️ アーキテクチャの根本的な違い (The Core Difference)
決定を下すためには、「どこでトラフィックを処理するか」を理解する必要があります。
🥊 Istio (Classic Sidecar Model)
「すべてのPodの隣に秘書(Envoy)を一人ずつ配置する。」
- 方式: Pod内にEnvoy ProxyコンテナをSidecarとして注入します。
- 特徴: アプリケーション(ビジネスロジック)とネットワーク処理が完全に分離されます。最も成熟しており強力な機能を提供しますが、Podごとにプロキシが起動するため、リソース(CPU/メモリ)消費が大きく、プロキシを通過する際にレイテンシ(遅延)が発生します。
🥊 Cilium (eBPF Model)
「オペレーティングシステムカーネル(Kernel)が直接処理する。」
- 方式: LinuxカーネルのeBPF技術を使用してネットワークパケットを処理します。L7処理が必要な場合にのみ、ノードごとに1つあるEnvoy Proxyを一時的に経由します。
- 特徴: Sidecarがありません!つまり、Sidecar-lessアーキテクチャです。リソース効率が圧倒的に良く、ネットワーク性能の低下がほとんどありません。しかし、複雑なL7ロジックを処理するにはまだ限界があります。
3. ⚔️ 部門別詳細比較 (Deep Dive)
| 比較項目 | Istio (L7の王者) 👑 | Cilium (パフォーマンスの王者) ⚡ |
|---|---|---|
| トラフィック管理 | 最上。ヘッダー操作、ミラーリング、複雑なリトライロジック、サーキットブレーカーなど、Envoyの全機能を100%活用可能です。 | 中上。基本的なルーティングは可能ですが、複雑なHTTP/gRPCロジック処理時には結局Envoyを使う必要があるため、設定が複雑になる場合があります。 |
| セキュリティ (mTLS) | 成熟。サービス間の認証だけでなく、リクエスト単位の非常にきめ細やかな認可(Authorization)ポリシーの実装が可能です。 | 効率的。ネットワークレベル(IP/Identity)の制御に強いです。mTLSもサポートしますが、アプリケーションレベルのきめ細やかな制御はIstioが優勢です。 |
| 可視性 (Obs) | アプリ中心。Kiali、Jaegerと連携し、「どのAPIが遅いか」、「どのトランザクションが失敗したか」といったコールグラフの表示に特化しています。 | ネットワーク中心。Hubble UIを通じて「どこでパケットがドロップされたか」、「DNS応答速度」など、インフラレベルの問題解決に独歩的です。 |
| 性能オーバーヘッド | 高い。Podの数だけProxyが必要なため、クラスターが大きくなるほど負担が増大します。(Ambient Meshで解決中) | 非常に低い。eBPFのおかげでオーバーヘッドが最小化されます。大規模クラスターに有利です。 |
—
4. 🏆 状況別勝者 (ベストプラクティスガイド)
現場で同様の要件がある場合、どのツールを選択すべきでしょうか?私が定義するBP基準は以下の通りです。
✅ Case 1: Istioを選択してください! (プラットフォーム & 開発者フォーカス)
「私たちのMSAは非常に複雑で、開発者にきめ細やかなトラフィック制御権限を与える必要があります。」
- 複雑なカナリア/ブルーグリーンデプロイメント: ヘッダー、クッキー、ユーザーIDに基づいた精巧なルーティングが必須の場合。
- ゼロトラストセキュリティの究極形: サービス間通信の暗号化(mTLS)を超え、「サービスAはサービスBのGET /api/v1/dataパスのみ呼び出し可能」といった厳格なセキュリティ監査が必要な場合。
- 成熟度とリファレンス: 問題発生時にGoogle検索で迅速に解決策を見つけたい、そして最も多くの人が使う標準技術(De facto)を好む場合。
- 既にIstio資格(ICA)などを持っている場合: ツールへの理解度が高い場合、Istioの「制御可能性」は強力な武器となります。
✅ Case 2: Ciliumを選択してください! (インフラ & 運用フォーカス)
「私たちは性能が最も重要で、運用複雑度を低減したいです。」
- 超高性能/低遅延要件: Sidecar注入による数ミリ秒(ms)の遅延すら許容されない場合 (例: 金融トレーディング、リアルタイム通信)。
- 大規模クラスター: Podが数千、数万個あり、すべてにSidecarを付与するとリソースコストが手に負えなくなる場合。
- ネットワークトラブルシューティング: L7エラーよりもネットワーク断絶、ファイアウォール問題、DNS問題などを把握することが急務であるインフラチーム。(Hubble UIは本当に素晴らしいです ✨)
- 単一スタック志向: 既にCNIとしてCiliumを使用しており、わざわざIstioをさらに導入して管理ポイントを2倍に増やしたくない場合。
5. 🔮 結論と将来展望
かつては両技術が異なる領域でしたが、今や「好みと哲学の違い」となりました。
- アプリケーションロジックとセキュリティに集中するなら 👉 Istio
- ネットワーク性能とインフラ運用効率に集中するなら 👉 Cilium
しかし、流れは明らかです。IstioはAmbient Meshを通じてSidecarを捨てつつあり、Ciliumは機能を拡張し続けています。結局、未来の勝者は「誰がより軽量に、より簡単にL7機能を提供するのか」になるでしょう。
個人的には、セキュリティ専門家としてきめ細やかなポリシー制御が可能なIstioを好みますが、インフラの規模が大きくなるにつれてCiliumの軽量さは無視できない魅力です。皆さんの状況に合ったツールを選択してみてください!
コメントを残す