大家好,各位夜以继日投入研究的安全分析师们!🌙
今天一整天,我们真是马不停蹄。对混淆代码进行了分块(Chunking)、清理(Cleaning)、去混淆(Deobfuscation),甚至还进行了未来预测(Prediction)。多亏了AI这个强大的武器,感觉以前需要3天才能完成的工作,我们只用了3小时就搞定了。⚡️
但是,在结束第一天的课程之前,我们必须进行最重要的一次“讨论”。
“我们真的能100%相信AI的分析结果吗?”
今天,我们将冷静地探讨AI可能犯下的致命错误——误报(False Positive)的可能性,并对我们今天所学的技术进行一次总复习。☕️
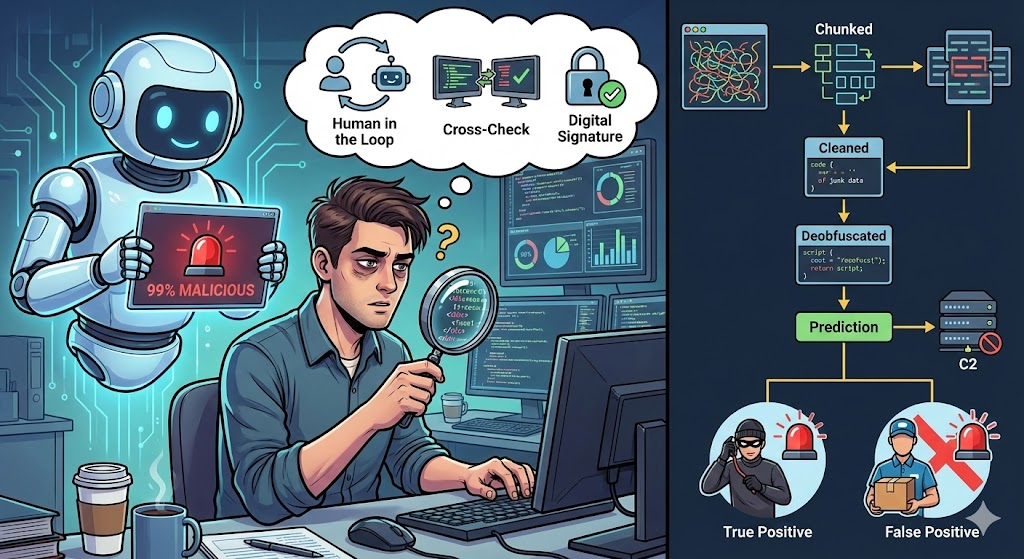
1. 什么是误报(False Positive)?:狼来了的警告 🚨
在安全监控或分析工作中,最令人头疼的就是误报。
- 正报 (True Positive): 小偷闯入,警报响起。(Good) ✅
- 误报 (False Positive): 快递员来了,却被警报误认为是小偷。(Bad) ❌
AI基本上是基于“模式匹配”和“概率”。当它看到与恶意代码相似的模式时,往往会立即发出“危险!”的警报。
如上图所示,安全系统(或AI)必然存在一个区域,它会将实际上无害的(Benign)文件错误地判断为恶意的(Malicious)。过滤掉这些误报是人类分析师的核心能力。
2. AI常犯的3种误报案例 🤦♂️
在我们今天实践的内容中,也有AI差点犯错的瞬间。AI会在哪些情况下判断失误呢?
① 管理工具 vs 恶意工具 (缺乏上下文)
- 情况: 使用PsExec或PowerShell远程命令的代码。
- AI的判断: “正在尝试远程控制,所以是恶意代码(Backdoor)!”🚨
- 真相: 结果是公司IT团队为PC检查而部署的正常管理脚本。
- 原因: AI知道代码的“功能”,但不知道代码执行的“上下文(Context: 谁,为什么使用)”。
② 加壳(Packing)与保护技术
- 情况: 商业软件为了版权保护而对代码进行加密(如Themida)。
- AI的判断: “内部被严密隐藏起来了?这肯定是勒索软件。”🚨
- 真相: 只是一个正版游戏执行文件。
- 原因: 恶意代码和正版软件都使用“反分析”技术,因此AI很容易混淆。
③ 幻觉 (Hallucination)
- 情况: 出现非常罕见的汇编指令或晦涩的混淆技术。
- AI的判断: (因为它不知道,所以就编造一个看似合理的谎言) “这与最新的APT攻击组织Lazarus的特征码一致。”🚨
- 真相: 只是开发人员不小心插入的虚拟代码。
- 原因: 生成式AI的习惯是编造“看似合理的谎言”,而不是承认“我不知道”。
3. 验证误报的“人机协作(Human in the Loop)” 🛡️
当AI报告“这是恶意的(99%)”时,我们应该如何验证呢?
- 交叉验证 (Cross-Check):
- 在VirusTotal或AlienVault等威胁情报(TI)平台上搜索AI指出的文件哈希(Hash)。其他杀毒软件也检测到了吗?
- 数字签名确认:
- Microsoft、Adobe等可信机构的数字签名(Digital Signature)是否有效?如果签名没有损坏,则正常文件的可能性很高。
- 结合动态分析:
- 不要只相信AI的预测(静态分析),而是在安全的沙盒中实际运行它。AI可能说“文件删除”,但实际上可能是“清理临时文件”。
4. [第一天总结] 我们今天掌握的技术 🎒
今天,为了翻越恶意代码这座大山,我们搭建了以下几个大本营:
- Step 1. [理论] 了解敌人: 理解了恶意脚本的隐藏方式(混淆、编码)以及C语言-汇编映射结构。
- Step 2. [预处理] 切割成易于处理的块: 学习了如何将代码分块(Chunk),以避免AI消化不良。
- Step 3. [精炼] 清理垃圾: 移除了阻碍分析的虚拟代码(Junk Code),并将加密的变量名美化(Renaming)。
- Step 4. [解密] 解开缠绕的线: 通过AI将像意大利面条一样缠绕的控制流(Control Flow Flattening)展开成明文。
- Step 5. [预测] 预见未来: 在不执行代码的情况下模拟结果(Emulation),从而找出C2地址。
- Step 6. [验证] 保持怀疑: (正在进行中) 不盲目相信AI的结果,而是具备审查误报可能性的批判性思维。
🚀 下期预告: 分析的完成,报告撰写 📄
现在分析已经完成。我手中握着已解密的代码、AI的分析结果以及我的验证意见。
但是,有句话说“未报告的分析等于未分析”。在明天的第二天课程中,我们将整合所有这些数据,施展魔法,用AI自动生成一份让管理层和技术团队都满意的“完美的恶意代码入侵事件分析报告”。
今天大家辛苦了!好好休息,明天见!👋✨
发表回复