大家好,对网络安全和远程访问感兴趣的朋友们!🌐 今天,我们将深入探讨一个像魔法一样简单而强大的VPN解决方案——Tailscale。许多人提到VPN时,可能会想到像OpenVPN那样自行搭建服务器,或者像TeamViewer那样通过特定服务器进行远程访问。Tailscale巧妙地结合了这两种方法的优点,提供了全新的体验。
那么,Tailscale究竟是如何运作的?它与现有解决方案有何不同?现在就让我们详细了解一下吧!🕵️♀️
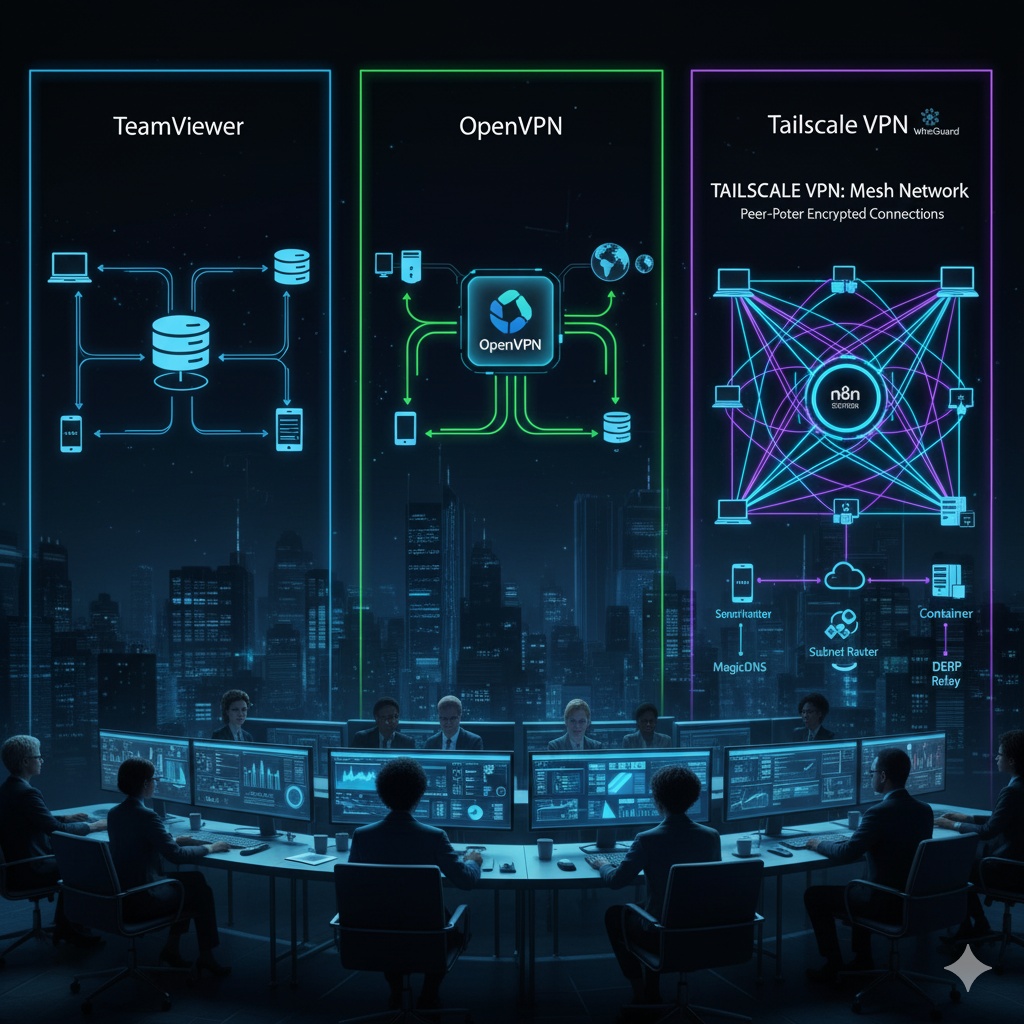
❓ 什么是Tailscale?
Tailscale是一个基于WireGuard®的去中心化VPN服务。简单来说,它无需复杂的设置,只需几次点击,就能将您的所有设备连接到一个安全的私人网络(Mesh VPN)中。这就像所有设备都连接在同一个办公室局域网中一样。💻📱🖥️
与传统VPN最大的区别在于“中央服务器”的概念。一般的VPN通过中央服务器路由所有流量,而Tailscale仅通过“控制服务器”协调设备之间的连接,实际的数据流量大部分是直接(Peer-to-Peer)在设备之间加密传输的。
🤝 TeamViewer方式 vs. OpenVPN方式 vs. Tailscale方式
根据您提出的问题,我将通过比较来解释Tailscale与现有远程访问和VPN方式有何不同。
1. TeamViewer方式:通过中央服务器进行远程控制 📡
- 运作方式:TeamViewer通过客户端(进行远程控制的设备)和主机(被远程控制的设备)都连接到TeamViewer中央服务器来建立连接。实际的屏幕数据等所有通信都经由TeamViewer服务器传输。
- 主要目的:主要侧重于远程“操作”特定设备,例如远程桌面控制、文件传输、在线会议等。
- 优点:在防火墙或NAT环境下也能轻松连接。
- 缺点:
- 所有流量都经过中央服务器,可能导致性能下降。
- 完全依赖中央服务器的安全性。
- 侧重于网络的“控制”而非“连接”。
2. OpenVPN方式:自行搭建VPN服务器进行访问 🚪
- 运作方式:用户自行搭建VPN服务器(例如:路由器、云虚拟机),客户端(PC、智能手机)连接到该服务器以创建加密隧道。所有客户端的互联网流量都经由该VPN服务器出站。
- 主要目的:用于安全地访问特定网络(例如:公司内网),或在公共Wi-Fi下加密互联网流量以增强安全性。
- 优点:
- 提供高安全性和灵活的配置。
- 所有流量都经过中央服务器,有助于隐藏IP地址或访问特定区域的内容。
- 缺点:
- 服务器搭建和管理复杂(证书管理、防火墙设置、端口转发等)。
- 如果服务器出现问题,所有VPN连接都会中断。
- 侧重于客户端-服务器连接,而非客户端之间的直接连接。
3. Tailscale方式:控制平面与数据平面的分离 🧠↔️📦
Tailscale采取了与TeamViewer或OpenVPN截然不同的方法。
- 控制平面 (Control Plane):
- Tailscale的控制服务器(Coordination Server)扮演着与TeamViewer中央服务器类似的角色。但这个服务器不处理实际的数据流量。
- 其主要作用是负责各设备加入VPN网络的认证和授权,并协助通过交换设备间的连接信息(IP地址、密钥等)来建立P2P连接。
- 一旦连接建立,控制服务器就不再参与通信。
- 数据平面 (Data Plane):
- 实际的数据流量使用WireGuard®协议,在各设备之间直接(Peer-to-Peer)加密传输。这是与OpenVPN最大的区别。
- 如果由于防火墙或NAT问题导致设备之间无法直接连接(Direct P2P),Tailscale的转发服务器(DERP – Detour Everything Rather than Proxy)会中继流量。但这仅仅是辅助手段,尽可能优先P2P连接。
- “所有设备都在同一个局域网中”的愿景正是源于此。每个设备都拥有Tailscale分配的100.x.y.z IP地址,并使用此IP直接相互通信。
- 主要目的:将所有设备(PC、服务器、容器、云实例、移动设备)连接到一个安全、灵活的私人网络中,无论身在何处,都能像在本地网络中一样访问资源并进行协作。
- 优点:
- 极致的简单性:无需服务器搭建或防火墙设置,只需几次点击即可完成安装和连接。
- 强大的安全性:基于WireGuard®提供快速而强大的加密,端到端(End-to-End)加密使数据安全性极高。
- 卓越的性能:大部分是P2P连接,因此几乎没有因中央服务器中转而导致的性能下降。🚀
- 简便的访问控制:使用基于账户的认证(Google、Microsoft、Okta等),并且ACL(Access Control List)设置非常方便,可以仅向特定设备或用户授予访问权限。
- 分布式架构:减少了单点故障(Single Point of Failure)。
- 子网路由:可以将物理上位于不同网络的设备(例如:办公室NAS)暴露到Tailscale网络中进行访问。📡
Tailscale的核心概念 ✨
- WireGuard®:Tailscale所基于的下一代VPN协议。以其快速、安全和简洁的代码而闻名。
- Mesh VPN:指所有设备无需中央服务器即可直接相互连接的网络结构。
- MagicDNS:为Tailscale网络内的设备提供DNS服务,允许通过设备名称而非IP地址进行访问(例如:通过my-server访问100.x.y.z)。
- Subnet Routers (旧称: Exit Nodes):将特定设备(例如:办公室服务器)设置为子网路由器,可以将该设备所属的整个本地网络扩展到Tailscale网络中。这使得外部可以访问未安装Tailscale的设备,例如办公室NAS或打印机。🏠
- DERP (Detour Everything Rather than Proxy):当P2P连接不可用时,用于中继流量的转发服务器。它在全球范围内分布,通过最近的服务器进行绕行。
- ACL (Access Control List):一种策略,可以精细控制谁可以访问哪些设备。它基于用户账户(Google、Azure AD等)进行设置。
🌟 Tailscale,适用于以下场景!
- 远程工作环境:希望在家中安全、轻松地访问办公室内部服务器或资源时。
- 云服务器管理:希望将AWS、Azure、GCP等多个云中分散的服务器整合到一个私人网络中进行管理时。
- 个人NVR、NAS访问:希望从外部安全地访问家中的NAS或CCTV服务器时。🏡
- 开发和测试环境:允许团队成员安全地访问开发服务器或测试环境时。
- 家庭文件共享:希望连接家庭成员的设备,安全地共享文件或进行媒体流传输时。
- 旅行中保障安全:在公共Wi-Fi下使用Tailscale网络安全上网时(利用Exit Node功能)。
结语
Tailscale摒弃了传统VPN的复杂性,提出了一种针对现代云和分布式环境优化的新方法。它既不像TeamViewer那样通过中央服务器中继进行远程控制,也不像OpenVPN那样需要自行搭建服务器并中转所有流量。
相反,它是一个创新的Mesh VPN,通过控制服务器的协调,使各设备P2P直接连接,数据则通过WireGuard®加密传输。正因如此,您可以构建一个设置简便、安全性强、性能卓越的“专属安全网络”。
如果您厌倦了复杂的网络设置,不妨通过Tailscale体验简单安全的网络世界吧!您的数字生活将因此变得更加便捷。😊
标签: Tailscale, VPN, WireGuard, Mesh VPN, 网络安全, 远程访问, 开源, 云, 安全, 私人网络, TeamViewer, OpenVPN, DERP, Subnet Router, MagicDNS
发表回复