ネットワークセキュリティとリモートアクセスにご興味をお持ちの皆様、こんにちは!🌐 今日は、まるで魔法のように簡単で強力なVPNソリューション、Tailscaleについて深く掘り下げていきます。多くの方がVPNと聞くと、OpenVPNのように自分でサーバーを構築する方法や、TeamViewerのように特定のサーバーを介してリモートアクセスする方法を思い浮かべるでしょう。Tailscaleは、これら2つの方法の利点を巧みに組み合わせ、まったく新しい体験を提供します。
一体Tailscaleはどのような仕組みで動作し、既存のソリューションと何が違うのでしょうか?今から詳しく見ていきましょう!🕵️♀️
❓ Tailscaleとは何ですか?
Tailscaleは、WireGuard®ベースの分散型(Decentralized)VPNサービスです。簡単に言えば、複雑な設定なしに数回のクリックだけで、すべてのデバイスを1つの安全なプライベートネットワーク(Mesh VPN)に接続します。まるで、すべてのデバイスが同じオフィスLANに接続されているかのように機能します。💻📱🖥️
既存のVPNとの最大の違いは、「中央サーバー」の概念です。一般的なVPNは中央サーバーを介してすべてのトラフィックをルーティングしますが、Tailscaleは「コントロールサーバー」を介してデバイス間の接続を調整するだけで、実際のデータトラフィックはほとんどが直接(Peer-to-Peer)デバイス間で暗号化されて送信されます。
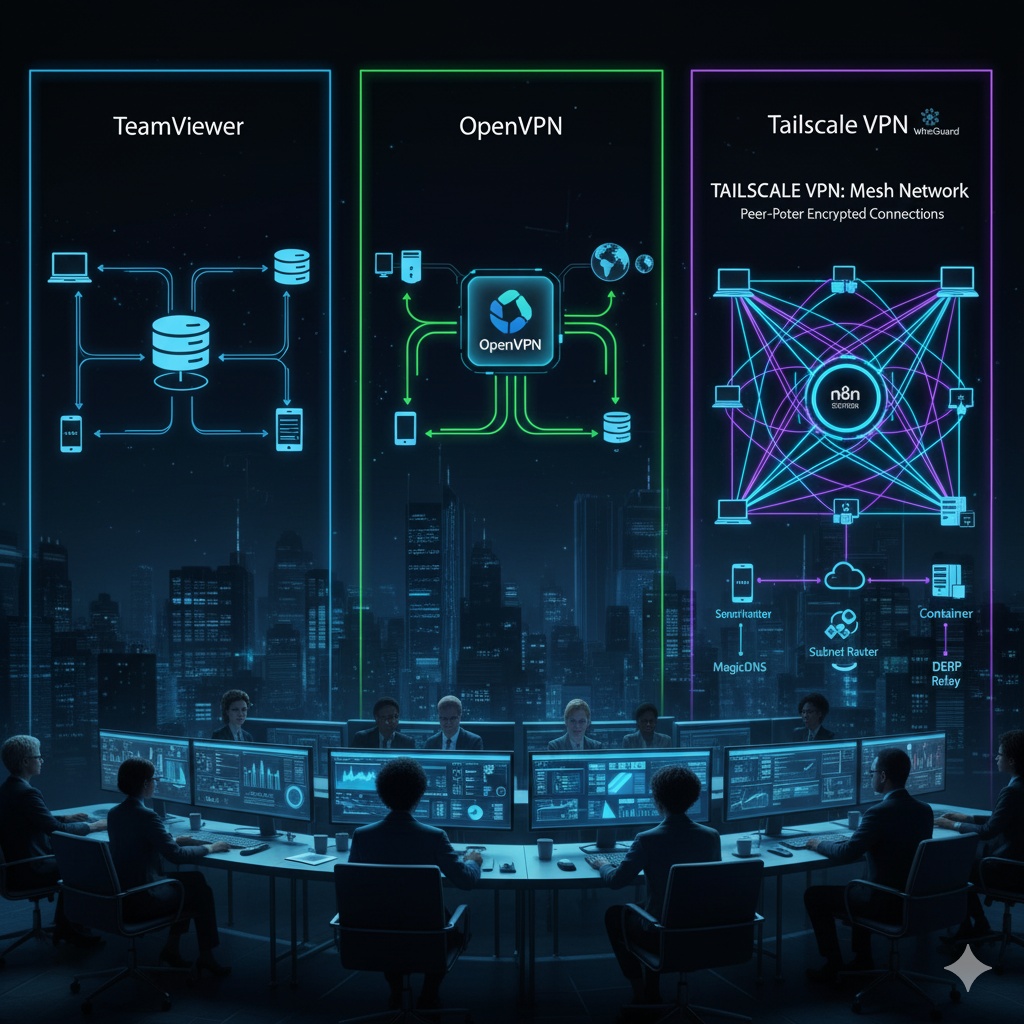
🤝 TeamViewer方式 vs. OpenVPN方式 vs. Tailscale方式
ご質問いただいた内容に基づいて、Tailscaleが既存のリモートアクセスおよびVPN方式とどのように異なるかを比較しながら説明します。
1. TeamViewer方式: 中央サーバーを介したリモート制御 📡
- 動作方式: TeamViewerは、クライアント(リモート制御を行うデバイス)とホスト(リモート制御を受けるデバイス)の両方がTeamViewerの中央サーバーに接続して接続を確立します。実際の画面データなど、すべての通信はTeamViewerサーバーを経由して転送されます。
- 主な目的: 主にリモートデスクトップ制御、ファイル転送、オンライン会議など、特定のデバイスをリモートで「操作」することに重点を置いています。
- 利点: ファイアウォールやNAT環境でも簡単に接続できます。
- 欠点:
- すべてのトラフィックが中央サーバーを経由するため、パフォーマンスの低下が発生する可能性があります。
- 中央サーバーのセキュリティに全面的に依存する必要があります。
- ネットワークの「接続」よりも「制御」に焦点が当てられています。
2. OpenVPN方式: 直接VPNサーバーを構築してアクセス 🚪
- 動作方式: ユーザーが直接VPNサーバー(例: ルーター、クラウドVM)を構築し、クライアント(PC、スマートフォン)がこのサーバーに接続して暗号化されたトンネルを作成します。すべてのクライアントのインターネットトラフィックは、このVPNサーバーを経由して外部に出ます。
- 主な目的: 特定のネットワーク(例: 会社の内線網)に安全に接続したり、公共Wi-Fiでインターネットトラフィックを暗号化してセキュリティを強化したりするために使用されます。
- 利点:
- 高いセキュリティと柔軟な設定が可能です。
- すべてのトラフィックが中央サーバーを経由するため、IPアドレスを隠したり、特定の地域のコンテンツにアクセスしたりするのに役立ちます。
- 欠点:
- サーバーの構築と管理が複雑です。(証明書管理、ファイアウォール設定、ポートフォワーディングなど)
- サーバーに問題が発生すると、すべてのVPN接続が切断されます。
- クライアント間の直接接続よりも、クライアント-サーバー間の接続に重点を置いています。
3. Tailscale方式: コントロールプレーンとデータプレーンの分離 🧠↔️📦
Tailscaleは、TeamViewerやOpenVPNとはやや異なるアプローチを取ります。
- コントロールプレーン (Control Plane):
- Tailscaleのコントロールサーバー(Coordination Server)は、TeamViewerの中央サーバーと類似した役割を果たします。しかし、このサーバーは実際のデータトラフィックを処理しません。
- 主な役割は、各デバイスがVPNネットワークに参加できるように認証および権限付与を担当し、デバイス間の接続情報(IPアドレス、キーなど)を交換してP2P接続を設定するのを助けることです。
- 一度接続が確立されると、コントロールサーバーはそれ以上通信に関与しません。
- データプレーン (Data Plane):
- 実際のデータトラフィックは、WireGuard®プロトコルを使用して各デバイス間で直接(Peer-to-Peer)暗号化されて送信されます。これがOpenVPNとの最大の違いです。
- ファイアウォールやNATの問題によりデバイス間の直接接続(Direct P2P)が不可能な場合、Tailscaleのリレーサーバー(DERP – Detour Everything Rather than Proxy)を介してトラフィックを中継します。しかし、これはあくまで補助的な手段であり、可能な限りP2P接続を優先します。
- 「すべてのデバイスが同じLANにあるかのように」というビジョンは、まさにここから来ています。各デバイスはTailscaleが割り当てた100.x.y.zのIPアドレスを持ち、このIPで互いに直接通信します。
- 主な目的: すべてのデバイス(PC、サーバー、コンテナ、クラウドインスタンス、モバイル)を1つの安全で柔軟なプライベートネットワークに接続し、どこからでもまるでローカルネットワークにいるかのようにリソースにアクセスし、共同作業を行うことです。
- 利点:
- 究極のシンプルさ: サーバー構築やファイアウォール設定なしに、数回のクリックでインストールと接続が完了します。
- 強力なセキュリティ: WireGuard®ベースで高速かつ強力な暗号化を提供し、エンドツーエンド(End-to-End)暗号化によりデータセキュリティが優れています。
- 優れたパフォーマンス: ほとんどがP2P接続であるため、中央サーバー経由によるパフォーマンスの低下がほとんどありません。🚀
- 簡単なアクセス制御: アカウントベースの認証(Google、Microsoft、Oktaなど)を使用し、特定のデバイスやユーザーにのみアクセス権限を付与するACL(Access Control List)設定が非常に便利です。
- 分散型アーキテクチャ: 単一障害点(Single Point of Failure)が減少します。
- サブネットルーティング: 物理的に異なるネットワークにある機器(例: オフィスNAS)をTailscaleネットワークに公開してアクセスできます。📡
Tailscaleの主要な概念 ✨
- WireGuard®: Tailscaleの基盤となる次世代VPNプロトコルです。高速で安全、簡潔なコードで有名です。
- Mesh VPN: 中央サーバーなしにすべてのデバイスが互いに直接接続できるネットワーク構造を意味します。
- MagicDNS: Tailscaleネットワーク内のデバイスに対してDNSサービスを提供し、IPアドレスの代わりにデバイス名でアクセスできるようにします。(例: my-serverで100.x.y.zに接続)
- Subnet Routers (旧称: Exit Nodes): 特定のデバイス(例: オフィスサーバー)をサブネットルーターとして設定することで、そのデバイスが属するローカルネットワーク全体をTailscaleネットワークに拡張できます。これにより、オフィスNASやプリンターなど、Tailscaleがインストールされていない機器にも外部からアクセスできます。🏠
- DERP (Detour Everything Rather than Proxy): P2P接続が不可能な場合にトラフィックを中継するリレーサーバーです。世界中に分散されており、最寄りのサーバーを介して迂回します。
- ACL (Access Control List): 誰がどのデバイスにアクセスできるかをきめ細かく制御できるポリシーです。ユーザーアカウント(Google、Azure ADなど)に基づいて設定します。
🌟 Tailscale、こんな場合に活用すると良いでしょう!
- リモートワーク環境: 自宅からオフィスの内部サーバーやリソースに安全かつ簡単にアクセスしたい場合。
- クラウドサーバー管理: AWS、Azure、GCPなど複数のクラウドに分散されたサーバーを1つのプライベートネットワークにまとめて管理したい場合。
- 個人用NVR、NASアクセス: 自宅のNASやCCTVサーバーに外部から安全にアクセスしたい場合。🏡
- 開発およびテスト環境: 開発サーバーやテスト環境にチームメンバーが安全にアクセスできるように許可する場合。
- 家族間ファイル共有: 家族のデバイスを接続して、ファイル共有やメディアストリーミングを安全に行いたい場合。
- 旅行中のセキュリティ: 公共Wi-Fi使用時にTailscaleネットワークを介して安全にインターネットを使用したい場合(Exit Node機能の活用)。
まとめ
Tailscaleは、従来のVPNの複雑さを取り除き、現代のクラウドおよび分散環境に最適化された新しいアプローチを提示します。TeamViewerのように中央サーバーの中継を介してリモート制御する方式でもなく、OpenVPNのように直接サーバーを構築してすべてのトラフィックを経由する方式でもありません。
代わりに、コントロールサーバーの調整を受けて各デバイスがP2Pで直接接続し、データはWireGuard®で暗号化されて送信される革新的なMesh VPNです。これにより、設定は簡単で、セキュリティは強力、パフォーマンスは優れた「自分だけの安全なネットワーク」を構築できます。
複雑なネットワーク設定にうんざりしているなら、Tailscaleを通じて簡単で安全なネットワークの世界を体験してみてください!あなたのデジタルライフがさらに便利になるでしょう。😊
タグ: Tailscale, VPN, WireGuard, Mesh VPN, ネットワークセキュリティ, リモートアクセス, オープンソース, クラウド, セキュリティ, プライベートネットワーク, TeamViewer, OpenVPN, DERP, Subnet Router, MagicDNS
コメントを残す