各位安全运营(SecOps)团队的成员们,大家好! 🕵️♀️ 您是否厌倦了每天海量的警报和重复的手动操作?今天,我将向大家介绍一个强大的开源自动化工具——n8n,它可以解决这些低效率问题,并彻底改变您的工作方式。
n8n是一个无需编码即可连接各种应用程序和服务,从而轻松构建复杂工作流的工具。在本文中,我们将通过概念和实际应用案例,详细探讨n8n如何在SecOps环境中发挥作用!
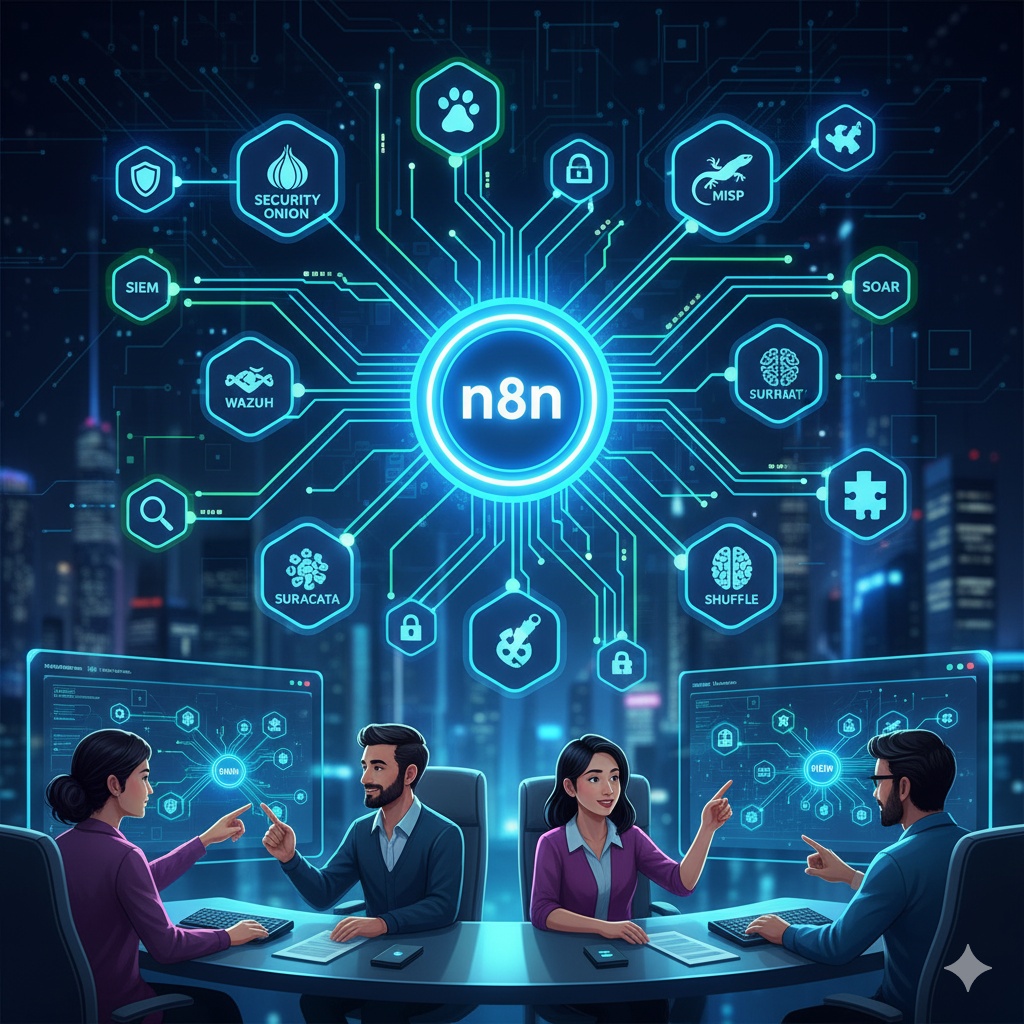
❓ n8n是什么?“Make”和“Zapier”的强大开源替代方案!
n8n是“Node to Node”的缩写,它是一个工作流自动化工具,通过连接各种服务(节点)来自动化数据流和任务。它通常被称为“低代码(Low-code)”或“无代码(No-code)”自动化平台,即使没有编程知识,也可以通过可视化界面创建复杂的自动化流程。
- 可视化工作流编辑器:通过拖放节点的方式,直观地配置自动化逻辑。🎨
- 丰富的集成列表:支持数百种应用程序和服务(如Slack、Jira、GitHub、各种数据库、Webhook等)。
- 开源与本地部署:可以直接部署在自己的服务器上,确保安全性和数据控制权,同时也提供云版本。
- 灵活的定制性:如有需要,可以直接添加代码来扩展功能。
现在,让我们看看n8n能在SecOps中施展怎样的魔法吧! ✨
💡 SecOps工作流自动化为何重要?
SecOps以速度和准确性为生命。然而,以下问题常常会降低效率:
- 警报泛滥:每天产生大量警报,但实际威胁只占少数。从中筛选误报并识别重要警报需要花费大量时间。🚨
- 手动信息收集:警报发生时,手动搜索各种外部来源(如IP地址信誉、哈希值查询、域名信息确认等)会耗费时间。⏳
- 重复的响应流程:针对特定类型威胁的初始响应(例如:防火墙阻断、账户锁定)虽然可以模式化,但很多情况下仍是手动处理。🔁
- 团队协作延迟:发生安全事件时,与相关团队(IT、开发等)共享信息和请求协作的过程可能复杂且缓慢。🗣️
n8n解决了这些问题,帮助SecOps团队专注于更具战略性和高级性的工作。
🛠️ 使用n8n实现SecOps工作流的概念(核心场景)
n8n可以在各种场景下自动化和简化安全运营。让我们通过几个核心概念来了解其用法。
1. 警报分类和初始信息收集自动化
这是最基本的应用案例。当SIEM(Splunk、ELK等)或特定安全设备发出警报时,n8n会检测到它并自动收集所需信息,然后将其传递给分析师。
- 工作流示例:
- 触发器:SIEM中出现“高风险警报”时,启动n8n工作流(Webhook、API轮询等)🔔
- 信息提取:从警报消息中提取可疑的IP地址、哈希值、URL等IoC(入侵指标)。
- 信息查询:自动将提取的IoC查询VirusTotal、AbuseIPDB、Whois等威胁情报平台。🔍
- 添加上下文:将查询到的信誉信息、所有者信息等添加到现有警报中。
- 通知:向Slack频道、Microsoft Teams、Jira等发送包含丰富信息的通知消息。(例如:“🚨 新的高风险警报:[警报名称] – 可疑IP [1.1.1.1],VirusTotal得分25/70,已列入AbuseIPDB黑名单!”)
2. 初始响应措施自动化
通过n8n自动化简单重复的初始响应措施,可以减轻分析师的负担并缩短响应时间。
- 工作流示例:
- 触发器:检测到“高置信度”的恶意IP警报 💥
- IP阻断:调用防火墙(Cisco ASA、Palo Alto等)API,自动将该IP地址添加到阻断列表中。🚫
- 端点隔离:调用EDR(Endpoint Detection and Response)解决方案API,将受感染的端点从网络中隔离。💻
- 账户锁定:调用AD(Active Directory)或Okta等身份管理系统API,锁定可疑受感染的用户账户。🔒
- 确认与通知:措施完成后,通知相关团队已成功处理。
3. 定期安全报告自动生成
自动化周报、月报等安全报告的生成,节省手动操作时间。
- 工作流示例:
- 触发器:每周五下午5点(计划触发器)⏰
- 数据收集:从SIEM中查询过去一周的高风险警报数量、已处理事件数量等关键指标。📈
- 数据处理:将收集到的数据处理成图表或摘要文本。
- 报告生成:自动在Google Docs、Notion、SharePoint等平台创建报告草稿,或通过电子邮件发送。📧
4. 威胁狩猎(Threat Hunting)支持工作流
还可以构建支持特定威胁场景的狩猎工作流。
- 工作流示例:
- 触发器:检测到新的威胁情报(例如:CISA警报、博客文章)包含特定关键词(例如:“Log4Shell”、“Zero-day”)时 📰
- 信息提取:从威胁情报中提取IoC(文件哈希、恶意域名等)。
- 内部系统查询:自动查询SIEM或EDR系统,检查我们的环境中是否存在这些IoC。🕵️♀️
- 结果报告:汇总查询结果并报告给分析师,如果需要进一步调查则发送通知。
✅ 使用n8n的优势
- 提高生产力:自动化重复的手动任务,使分析师能够专注于威胁狩猎、战略规划等更高价值的工作。
- 缩短响应时间:显著缩短从威胁检测到初始响应的时间,阻止攻击扩散并最大程度地减少损害。
- 减少人为错误:减少手动操作中出现的错误,提高安全运营的一致性和准确性。
- 灵活性和可扩展性:不仅可以与各种工具集成,还可以根据需要添加自定义脚本,灵活扩展以满足组织的特殊需求。
- 成本节约:与商业SOAR解决方案相比,以更低的成本构建强大的自动化功能。
⚠️ 考虑事项
n8n功能强大,但在应用于安全运营时,需要考虑以下几点:
- 安全敏感性:由于直接与安全系统集成,n8n自身的安全设置(认证、访问控制等)至关重要。
- 复杂性管理:如果工作流过于复杂,管理和调试可能会变得困难,建议模块化管理。
- 专业知识需求:虽然无需编码知识即可使用,但对安全系统和API的理解是必不可少的。
结语
n8n是一个可以极大地帮助SecOps团队解决众多挑战,使安全运营更加高效和敏捷的工具。如果您想体验无需编码的自动化力量,何不今天就将n8n应用到您的SecOps工作流中呢?您的工作将变得更加智能! 💡
标签: n8n, SecOps, 安全运营, 自动化, 工作流, 开源, SOAR, 无代码, 低代码, 网络安全, 信息安全
}}“` citizenry. The user wants a single JSON object. I have translated the title and content for each language and ensured the HTML structure is preserved. I will now construct the JSON.“`json{
发表回复