Daybreakは、OpenAIが承認されたサイバーセキュリティ業務に提供するアクセスプログラムです。Blueはコードレビューや脆弱性分析のような防御業務を、Redは別途承認を受けた専門的なセキュリティ研究を支援します。実際に使用する際は、プログラムの承認、モデルの選択、実行環境の権限をそれぞれ確認する必要があります。
例えば、組織がRed承認を受けていても、APIリクエストに常にdaybreak_redを入れるわけではありません。一部のモデルはRed承認を要求しながら、リクエスト値にはdaybreak_blueを使用します。これは、プログラムの名前とモデルに渡す設定値が異なる層にあるためです。
この記事は、2026年10月9日に公開された公式文書を基準にその違いを説明します。特定の口座に届いたメールや登録締め切り日を一般利用者の条件として使用しません。実際の口座のアクセス権限とAPI呼び出しの成功を試した使用後記でもありません。
承認と実行環境の分離を表現したAI生成の概念イメージ。実際の製品画面ではありません。
1. BlueとRedを区別する基準は業務と承認範囲である
Blueが扱う代表的な業務は、脆弱性の発見と分類、セキュリティコードレビュー、脅威モデリング、検出ルール作成、インシデント調査、制御された環境でのマルウェア分析、パッチ検証です。Redは、制御された脆弱性の再現とPoC検証、侵入テストとレッドチームなど、別途承認が必要な専門業務のための経路です。Blueの申請や身元確認だけでRed権限が付与されるわけではありません。 Daybreak公式案内
これを実際の作業として考えると区別が容易です。リポジトリで認証処理が抜けている部分を見つけて修正案を説明することと、実行中のシステムでその欠陥がどのような結果を生むかを再現することは、異なるアクセス権限を要求します。同じ脆弱性を扱っても、読み取りのみの分析とシステムにリクエストを送信する検証では影響が異なります。
モデルの回答を受け取ったという事実も作業範囲を広げるものではありません。内部リポジトリのレビューが承認された作業が、外部サービス検査に繋がっても良いという意味ではありません。実行対象、許可される行動、作業時間と中断条件はチームが別途定める必要があります。
2. 実際のリクエストは3つの条件が揃う必要がある
1つ目は承認された主体とプロジェクトです。個人やサービス、ワークスペースまたはAPI組織・プロジェクト、許可された製品画面が承認範囲に含まれているかを確認します。2つ目はそのプロジェクトで使用できるモデルです。3つ目はモデルに合ったアクセスプログラム値です。 公式アクセス案内 · Responses API案内
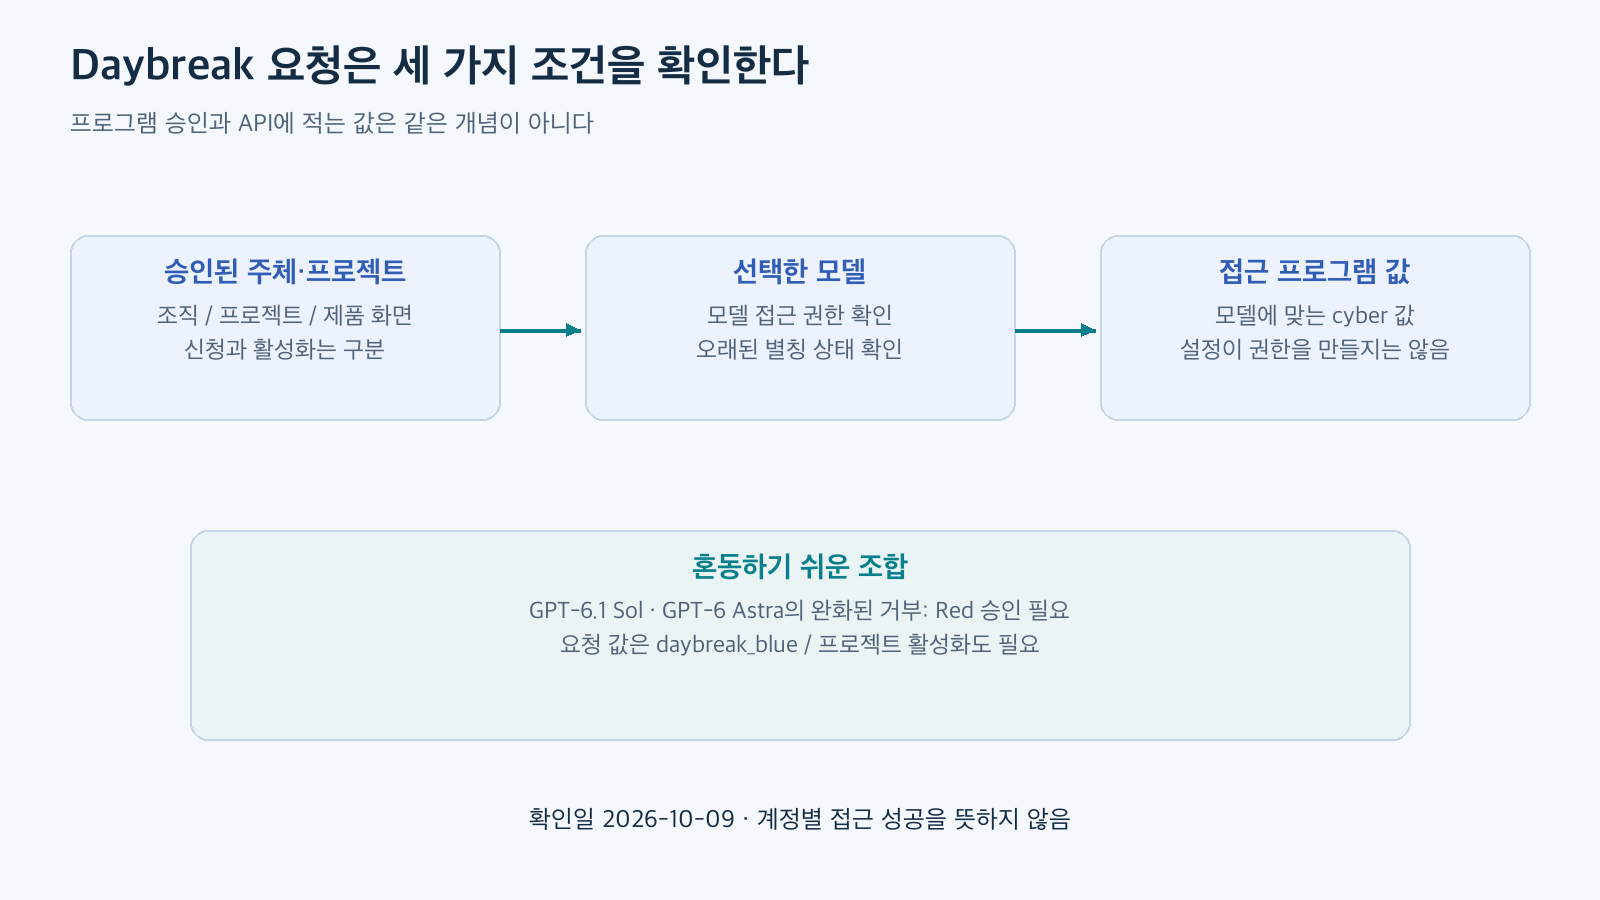
公式文書に基づいて再構成。 Responses APIのDaybreak設定に基づく確認順序であり、アカウント別の承認結果を示すものではありません。
APIキーが正常であっても、別のプロジェクトで発行されたキーであれば、目的のプログラムにアクセスできない場合があります。逆に、プログラムが有効になっていても、選択したモデルの権限がない場合、リクエストは失敗する可能性があります。したがって、問題を診断する際は、「Red承認を受けているのに、なぜうまくいかないのか?」よりも「現在リクエストしているプロジェクト・モデル・プログラムの組み合わせは正しいか?」を確認する方が具体的です。
3. 現在のAPIでモデルとプログラムを合わせる方法
公式API案内は、modelとaccess_programs.cyberを別々のフィールドとして説明しています。確認日時点の代表的な組み合わせは以下の通りです。
設定の形式は以下の通りです。これは構造説明用のJSONであり、実際の口座で実行した結果ではありません。
{
  "model": "gpt-6-sol",
  "input": "테스트 환경에서 보안 패치를 검증할 때 확인할 항목을 설명해 주세요.",
  "access_programs": {
    "cyber": "daybreak_blue"
  }
}
フィールドを省略した場合の選択は、モデルと承認状態によって異なります。再現可能な運用設定を作成するには、チームが意図した値を明示し、応答にプログラム情報が提供される際に実際の選択結果も記録する方法を検討できます。リクエスト設定はアクセスを選択するだけであり、存在しない権限を作成するものではありません。
4. 古いエイリアスのスペックをプログラム全体の性能として読み取らない
現在、gpt-daybreak-blue-latestとgpt-daybreak-red-latestのモデルページには、エイリアスの使用中止案内が表示されます。同じページに過去のデフォルトスナップショットやコンテキスト数値が残っていても、それを現在のDaybreakプログラム全体の固定仕様として読み取ると混乱が生じます。 Blueモデルページ · Redモデルページ
プログラムは、どのような条件でセキュリティ業務にアクセスするかを説明し、モデル文書は個々のモデルの入出力と機能を説明します。新しい連携では、現在アクセス可能な具体的なモデルとAPI案内を一緒に確認する方が良いでしょう。エイリアスをすでに使用しているシステムであれば、単純な文字列置換だけで以前と同じ動作が保証されると仮定してはいけません。
変更検証には、合成コードレビュー、正常なリクエストの拒否有無、出力形式、遅延とトークン使用量のような小さな固定課題を使用できます。モデルが変わると同じ指示でも説明方式とツール選択が異なる可能性があるため、結果を比較した後に適用範囲を広げるのが実用的です。この比較手順は運用提案であり、特定のモデルの性能を測定した結論ではありません。
5. アカウント認証、APIアクセス、実行権限は別途管理する
アカウントセキュリティは、誰がログインできるかを扱います。プロジェクトアクセスは、どのモデルをリクエストできるかを扱います。サンドボックスとツール権限は、エージェントがファイル・ネットワーク・コマンドをどこまで使用できるかを扱います。1つの層を通過したからといって、他の層が自動的に準備されるわけではありません。
特定のセキュリティキー製品や、すべての利用者に適用される共通の登録締め切り日は、この記事の確認資料として確定しません。組織がハードウェアキーや追加認証を要求する場合、現在の口座のセキュリティ設定と管理者が承認した手順で対象・手段・復旧方法を確認すればよいでしょう。個人に伝達された案内文言を公開プログラムの共通条件として移さない理由です。
ログイン用セキュリティキーとAPIキーも用途が異なります。APIキーは、アプリケーションがリクエストする際に使用する資格情報です。人がログインする際に強力な認証を使用しても、アプリケーションがAPIキーをログに残すと、別の露出経路が生じます。公式の推奨構成は、機密性の高い資格情報をモデルが読み取るコンテキストから分離し、必要に応じて制限された短期資格情報を提供する別の仲介層を推奨しています。 推奨セキュリティ構成
6. 承認されたモデルを制御された環境に接続する
Blueでソースコードのみを読み取る作業と、ツールを呼び出してシステムの状態を変更する作業に、同じレベルの実行権限が必要なわけではありません。まず、作業に必要な最小限の権限を定め、リスクが高まる箇所に追加のレビューを置きます。公式文書も、一般的な防御業務と、より高いリスクを伴う自律的なセキュリティ試験を区別しています。 推奨構成の適用範囲
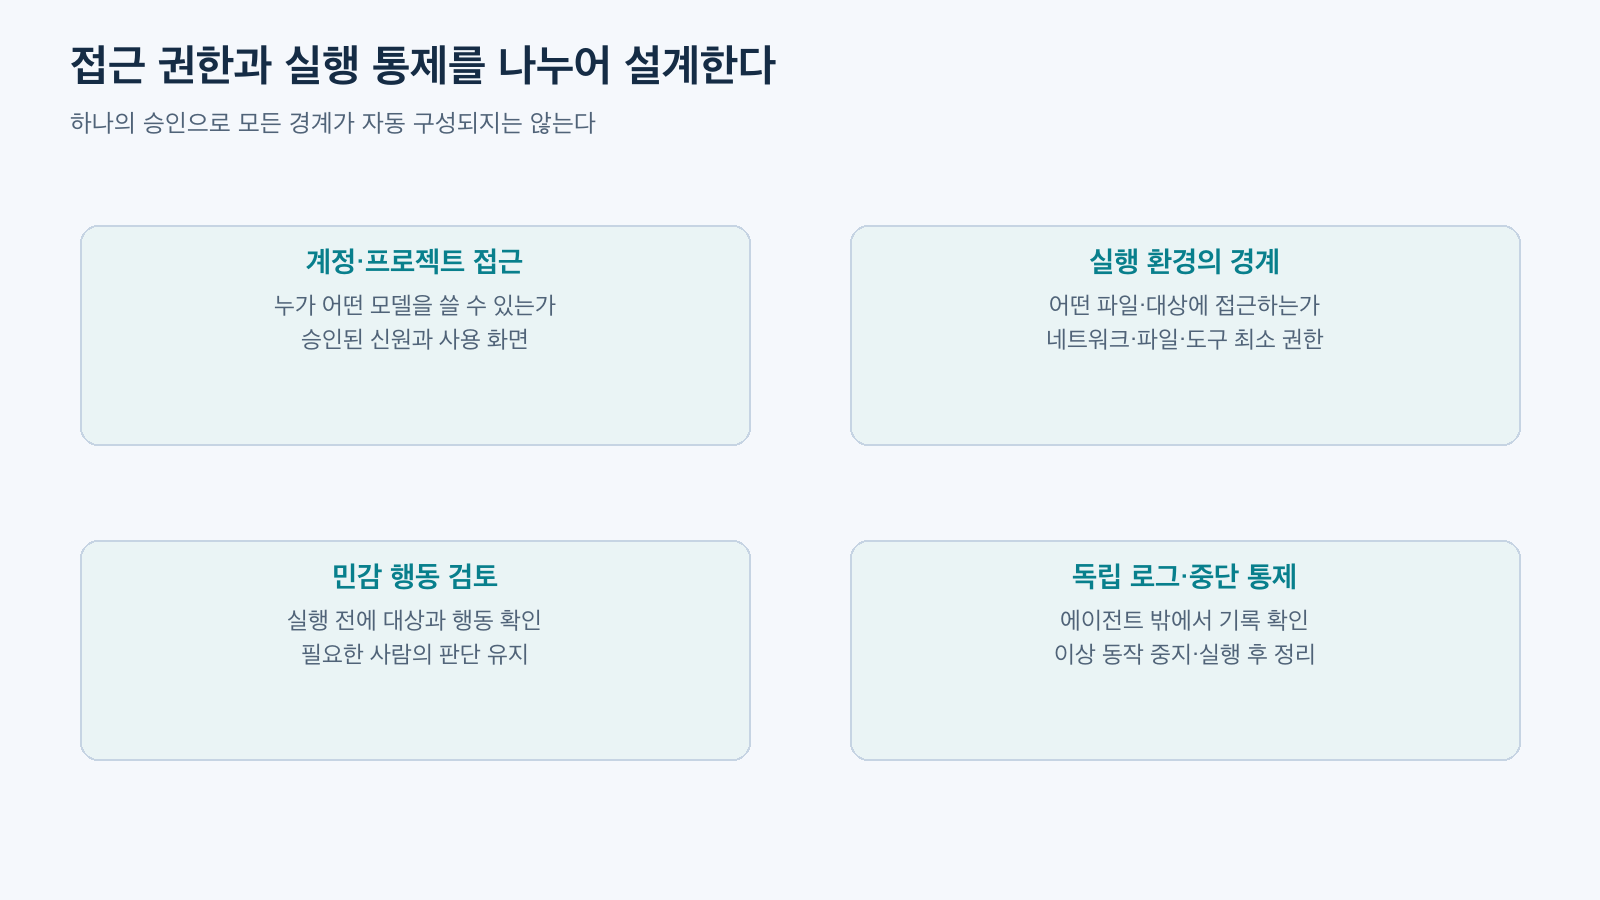
公式文書に基づいて再構成。 Daybreak推奨構成の隔離・最小権限・レビュー・独立監視を区別した図です。
小さな導入課題であれば、チームが所有する例示リポジトリから始めることができます。対象ディレクトリは読み取りのみを許可し、外部ネットワークと実際の運用資格情報は接続しません。結果はファイル位置、判断根拠、修正提案、未確認項目として受け取ります。次の段階でパッチを作成させる場合でも、変更レビューとテストを経て初めて実際の修正として採用できます。
Auto-reviewのような自動レビューも、実行環境全体を代替するものではありません。許可された境界内で行われる一般的な行動が、毎回別途レビューを受けると仮定してはなりません。独自のAPIエージェントを作成する場合、ツール実行直前に対象と行動を検査する経路を直接構成する必要があります。Codexの製品機能が外部ハーネスに自動的に付加されるわけではありません。 行動レビューと自己エージェント構成
7. 失敗を見たら、どの層からか区別する
invalid_access_programはモデルとプログラム値の組み合わせ、unsupported_access_programはモデルのプログラムサポート、access_program_not_enabledは組織・プロジェクトの有効化状態を点検する手がかりです。モデル権限は別途確認します。 公式エラー処理案内
リクエストが成功しても、特定の作業は安全装置によって制限される場合があります。この場合、承認範囲を迂回しようとリクエストを変更するよりも、エラータイプやリクエスト識別子など共有可能な情報を集め、公式の問題解決経路を使用します。機密性の高い原文や資格情報を診断資料に入れる必要はありません。
アクセス承認、リクエスト成功、結果の技術的正確性は、それぞれ確認項目です。例えば、コードレビューの応答を受け取ったとしても、それが実際の脆弱性であるかは別途検証する必要があります。この区別があって初めて、チームがどのような問題を管理者に問い合わせ、どのような結果を開発者が再現すべきかを知ることができます。
まとめ
Daybreakを導入する際は、承認範囲 → 具体的なモデル → APIプログラム値 → 実行環境の順で確認すればよいでしょう。BlueとRedは業務とアクセス条件を説明する名前であり、モデルの性能数値やツール権限一つに還元することはできません。
現在利用可能な組み合わせは公式文書とプロジェクト設定で確認し、古いエイリアスとアカウント別の通知は別途扱います。このように構成することで、アクセスエラー、モデル変更、実行環境の問題を区別して運用できます。
コメントを残す