こんにちは!今日は、Kubernetesアーキテクチャを学習したり、実務に触れたりする中でよく耳にする「Infra Node(インフラノード)」という概念について深く掘り下げていきたいと思います。
通常、Kubernetesを初めて学ぶ際には、Control Plane(Master)とWorker Nodeの2つだけを学びます。しかし、運用チームの会議やアーキテクチャ設計ドキュメントを見ると、Infra Nodeという言葉が頻繁に出てきます。
「あれ?私が学んだ本にはなかったのに?」と戸惑った方々のために、インフラノードの正体と存在理由を完璧に整理してご紹介します。🚀
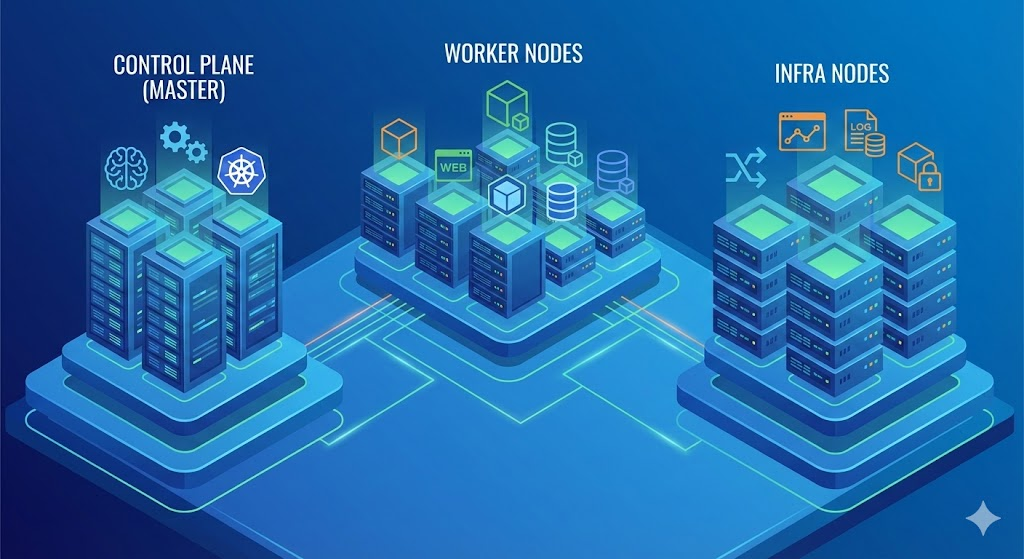
1. インフラノード(Infra Node)の正体は? 🤔
結論から言うと、インフラノードは「クラスター管理用のコアツールだけをまとめて実行するワーカーノード」です。
一般的なワーカーノード(Worker Node)は、私たちが開発したビジネスアプリケーション(Java、Python、Node.jsなど)が動作する場所です。しかし、Kubernetesクラスターが適切に動作するためには、アプリケーション以外にも次のようなシステム系コンテナが必ず必要です。
- Ingress Controller: 外部トラフィックを受け取って接続する門番
- Monitoring System: Prometheus、Grafanaなどの状態監視ツール
- Logging System: Fluentd、ELK/EFKスタックなどのログ収集ツール
- Container Registry: Harbor、Quayなどのイメージリポジトリ
これらのコンポーネントは、クラスター全体の生命線とも言えます。そのため、一般的なアプリケーションと混ざらないように「隔離された専用ノード」に集約し、大切に(?)管理するのです。このノードをInfra Nodeと呼びます。
2. Kubernetesの公式名称ですか? 📚
この質問に対する答えは「半分は正しく、半分は間違っている」です。
❌ バニラKubernetes (Vanilla Kubernetes)
公式ドキュメント(Docs)やAPI仕様にInfra Nodeという公式リソースタイプはありません。公式にはControl PlaneとWorkerのみが存在します。つまり、バニラKubernetesにおいてインフラノードは「アーキテクチャ設計パターン(Design Pattern)」であり、慣用句です。
⭕ Red Hat OpenShift
エンタープライズKubernetesであるOpenShiftでは公式用語です。ドキュメントにも明記されており、ライセンス費用算定時にもInfra Nodeは課金対象(Subscription)から除外されるという特典があったりもしました。(バージョンによって異なる)
💡 要約: 実務では、プラットフォームの種類に関わらず「管理用Podを隔離したノード」を総称してインフラノードと呼びます。
3. あえてノードを分離する理由 (メリット) 🛠️
ただワーカーノードにすべて混ぜてデプロイしてはいけないのでしょうか?もちろん可能です。しかし、大規模な運用環境では、以下の理由から分離を強く推奨します。
① Noisy Neighbor (うるさい隣人) 問題の解決 🔇
モニタリングシステム(例: Prometheus)は、大量のメモリを消費します。もしビジネスアプリケーションと同じノードにあり、アプリケーションのトラフィックが急増してノードがダウンした場合、アプリケーションも停止し、それを監視すべきモニタリングも一緒に停止するという大惨事が発生します。インフラノードに分離することで、このようなリソース干渉を防ぐことができます。
② セキュリティおよびネットワークの隔離 🛡️
外部ユーザーのトラフィックを最初に受け取るIngress Controller(Router)は、セキュリティ上デリケートです。インフラノードだけをPublic Network(DMZ)に接続し、実際のデータがあるワーカーノードはPrivate Networkの奥深くに隠すというセキュリティアーキテクチャを構成することがはるかに容易になります。
③ コスト最適化 💰
前述の通り、一部の商用ソリューション(OpenShiftなど)では、ビジネスロジックが動作しないインフラノードに対してライセンス費用を免除することもあります。
4. どのように実装しますか? (技術的原理) ⚙️
「私はインフラノードです!」と生まれつき決まっているノードはありません。一般的なワーカーノードにラベル(Label)とテイント(Taint)を付けて、後天的に作成するものです。
Step 1. ラベルを付ける (名札)
# 特定のノードにinfraロールを付与
kubectl label node worker-node-01 node-role.kubernetes.io/infra=
Step 2. テイントを設定する (入室制限) 一般のアプリケーションPodがこのノードにスケジューリングされないようにブロックします。
# infraノードには通常のPodを禁止!
kubectl taint nodes worker-node-01 node-role.kubernetes.io/infra:NoSchedule
Step 3. Podデプロイ時の設定 (入室許可証の発行) IngressやMonitoring Podのyamlファイルにtolerations(入室許可証)とnodeSelector(指定席)を追加し、インフラノードにのみ配置されるようにします。
5. まとめ 🎁
まとめると、Infra NodeはKubernetesクラスターをより安定的かつセキュリティ性高く運用するための運用の知恵が詰まったアーキテクチャです。
- 小規模クラスター: あえて分ける必要はありません。Master/Workerだけで十分です。
- 大規模/商用クラスター: 安定性のためにログ、モニタリング、イングレスなどを分離するInfra Node構成を積極的に検討してみてください。
これで、どこかで「インフラノード」という言葉を聞いても、戸惑うことなく知ったかぶりをしても大丈夫です!😎
コメントを残す