在查看OWASP LLM十大安全风险时,自然会产生疑问。为什么Prompt Injection排在第一位,而System Prompt Leakage排在第七位?是谁根据什么统计数据和计算公式精确地选出了这十项?
简而言之,2025年榜单并非由某一家公司整理非公开事故统计数据或通过单一评分公式自动生成的排名。它是OWASP GenAI安全项目通过审查现有项目、提出公开候选、社区投票、项目整合与压缩、数据分析、排名投票以及项目负责人文档整理等过程,最终形成的社区共识型风险列表。
然而,也存在重要的局限性。尽管官方资料中保留了阶段、时间表、参与方式、候选项目和投票结果,但并未公开一个任何人都能完全重现最终1至10位排名的单一加权公式。因此,更准确的解读是,这份榜单并非精确的发生概率表,而是当时社区就LLM应用中应优先关注的安全意识和优先级达成的共识指南。
首先确认:当前列表为2025年版本
OWASP旧项目页面仍保留2023-2024年版本列表,仅凭搜索结果容易混淆版本。当前官方GenAI安全项目公布的2025年LLM和生成式AI应用十大安全风险顺序如下:
| 排名 | 2025项目 | 核心含义 |
| — | — | — |
| LLM01 | Prompt Injection | 输入或外部内容改变模型预期指令的风险 |
| LLM02 | Sensitive Information Disclosure | 通过模型和应用程序泄露敏感信息 |
| LLM03 | Supply Chain | 模型、数据、插件和依赖项供应链中的漏洞 |
| LLM04 | Data and Model Poisoning | 训练、微调、嵌入数据或模型本身的污染 |
| LLM05 | Improper Output Handling | 后续系统在未经验证或净化的情况下处理模型输出的风险 |
| LLM06 | Excessive Agency | 赋予模型和代理过多功能、权限或自主性的风险 |
| LLM07 | System Prompt Leakage | 系统提示被泄露或安全依赖其内容的问题 |
| LLM08 | Vector and Embedding Weaknesses | RAG和向量/嵌入处理层的权限和完整性漏洞 |
| LLM09 | Misinformation | 信任错误或误导性输出所产生的风险 |
| LLM10 | Unbounded Consumption | 由于推理资源、令牌和API使用不受限制而导致的成本和可用性风险 |
官方2025年PDF的项目负责人序言解释说,本次修订结合了头脑风暴会议、投票和现场专家的实际反馈,并有比以往更大、更多样化的全球贡献者群体参与。换句话说,“十大”并非单纯按事故数量降序排列,而是结合了现场经验、新出现的威胁、数据和专家判断的优先顺序。
实际选定过程可分为七个阶段
结合2024年4月发布的v2更新和GitHub Wiki的路线图,2025年榜单的创建过程可以按以下方式重构:
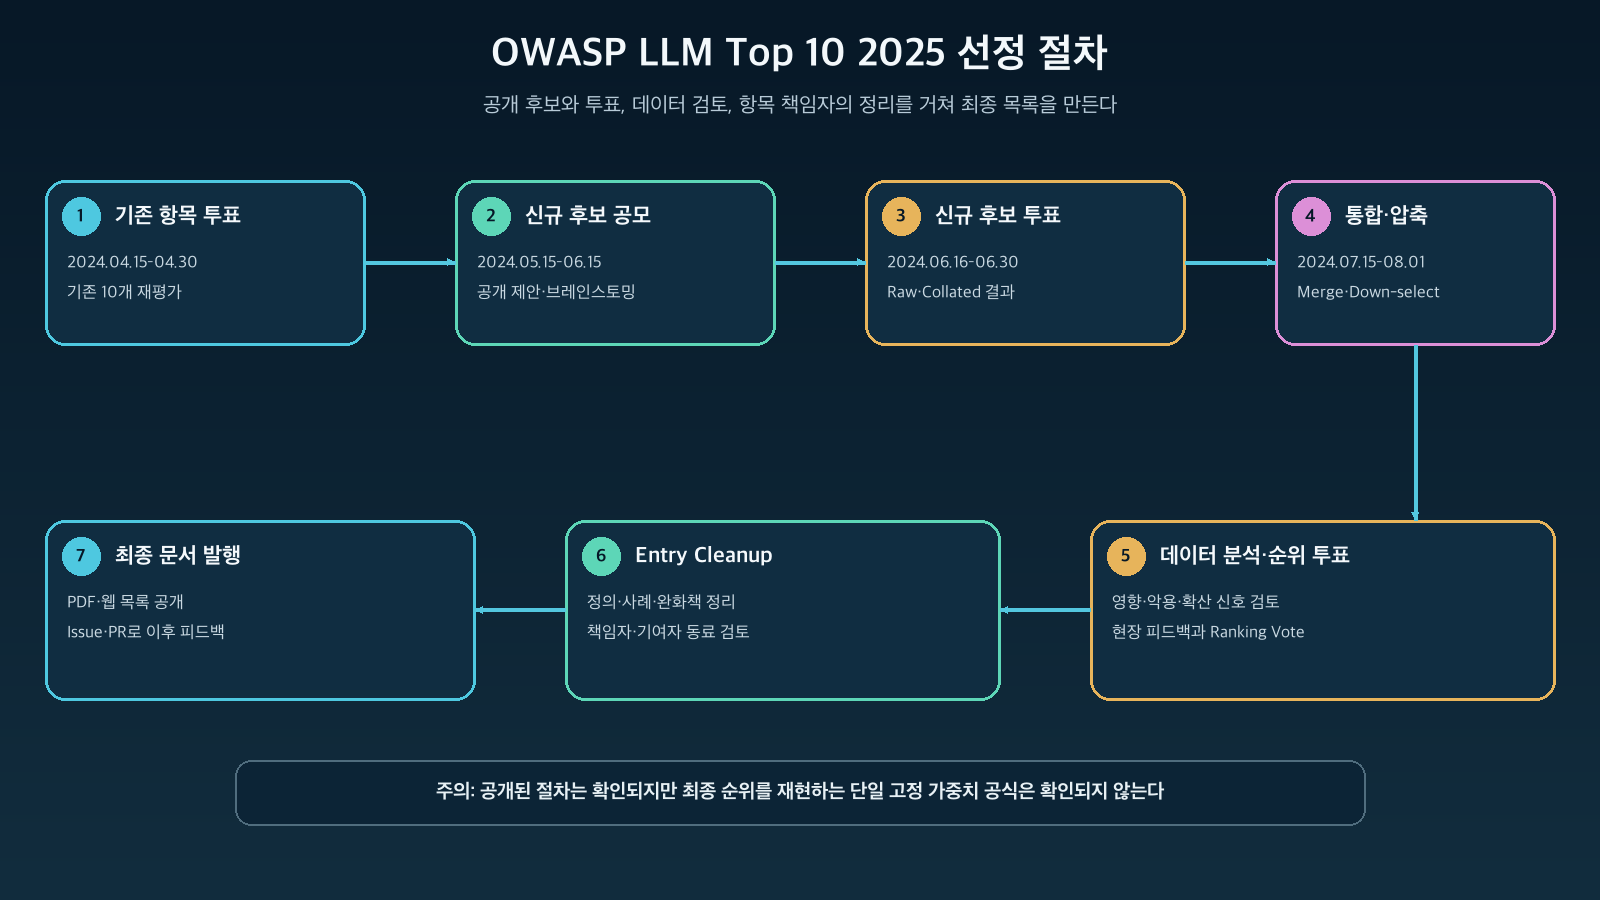
图:OWASP LLM十大安全风险2025选定流程 · 基于v2更新和V2核心列表路线图重构
1. 首先重新评估了现有十个项目
第一阶段并非简单保留2023-2024年现有列表,而是社区投票决定每个项目是否仍然重要。日程安排是在2024年4月15日至30日期间对现有项目进行投票,并于5月初汇总并公布结果。
之所以需要这一阶段,是因为LLM生态系统变化迅速。即使在一年之内,随着重心从简单的聊天机器人转向RAG、工具调用和自主代理,威胁的范围和名称也会随之改变。
2. 公开征集新的风险候选项目
接下来,从5月中旬到6月中旬,项目组收到了新的项目提案。Wiki上的新项目提交指南要求使用候选目录和模板进行提案,并且在Slack的Top 10频道也进行了头脑风暴。
这一阶段并非从固定选项中选择的封闭式调查,而是自由提出现有列表中不存在的新风险的生成阶段。当时候选讨论中出现了RAG风险、后门攻击、系统提示泄露、不安全设计等主题,其中一些在最终列表中成为独立项目,或被整合到其他项目中。
3. 通过投票筛选新候选项目
并非所有提出的想法都能立即进入十大榜单。路线图计划在6月16日至30日进行新候选项目投票,并于7月初汇总并公布结果。2024年7月的项目项目通讯也宣布,候选和投票阶段已完成,并已发布原始候选、原始结果和整理结果。
在此过程中,社区关注点的转移也显而易见。通讯总结道,Prompt Injection持续保持高优先级,而对代理、RAG和系统提示利用相关问题的关注度有所增加。
4. 合并重叠项目并压缩为十个候选项目
即使风险名称不同,其原因和应对措施也可能重叠。例如,模型拒绝服务(Model Denial of Service)可以扩展为无限制消耗(Unbounded Consumption),涵盖成本激增、资源耗尽和服务中断。同样,训练数据投毒(Training Data Poisoning)也被扩展为数据和模型投毒(Data and Model Poisoning),以包括训练数据、微调、嵌入以及模型本身的篡改。
路线图明确指出,7月15日至8月1日是合并现有项目和新项目并进行“下选”的阶段。这项工作比简单地按得票数截取十个项目更为重要。因为它需要将相互重叠的候选项目归为一类,并判断其原因、攻击路径和对策是否可以作为独立项目进行描述。
5. 进行了数据分析和最终排名投票
8月计划进行数据分析和排名投票。OWASP资料中提及的数据包括行业报告、研究论文、公开漏洞和实际攻击案例,以及社区和合作伙伴提供的现场信息。其方法是审查候选项目的影响、可利用性和普遍性,并辅以专家反馈。
但是在这里,需要谨慎。目前公开资料中无法确认以下公式:
최종 점수 = 발생 빈도 40% + 영향도 30% + 악용 가능성 30%很难找到OWASP官方明确指出此类固定权重和截止值已应用于2025年LLM十大安全风险的资料。官方表述是数据分析和排名投票,而PDF序言则强调了头脑风暴、投票和实际反馈。因此,“数据也经过了审查”和“排名可以通过公开的单一公式重现”是不同的主张。
6. 项目负责人整理了说明和对策
排名确定后,9月进入了项目清理阶段。此过程包括整理每个项目的定义、常见漏洞案例、预防/缓解策略和参考资料,并调整重复表述。GitHub Issue通过使用项目特定标签、检查重复项并将其分配给CODEOWNERS中注册的项目负责人来跟踪修改建议。
十大安全风险并非仅仅公布十个项目名称的投票结果。它包括一个编辑和同行评审过程,用于记录每个项目的边界和案例,以便从业者能够识别风险并设计控制措施。
7. 经过排版和预告后发布
路线图的目标是在9月完成文档整理、排版和预告后,于10月发布。实际的2025年PDF显示发布日期为2024年11月18日。由于计划发布日期和实际发布日期可能不同,因此日程表应被视为理解“选定流程设计”的依据,最终版本和日期应在PDF中确认。
在哪里可以查阅?
在核实选定过程时,需要同时查阅OWASP留下的不同类型记录,而不仅仅是摘要博客。
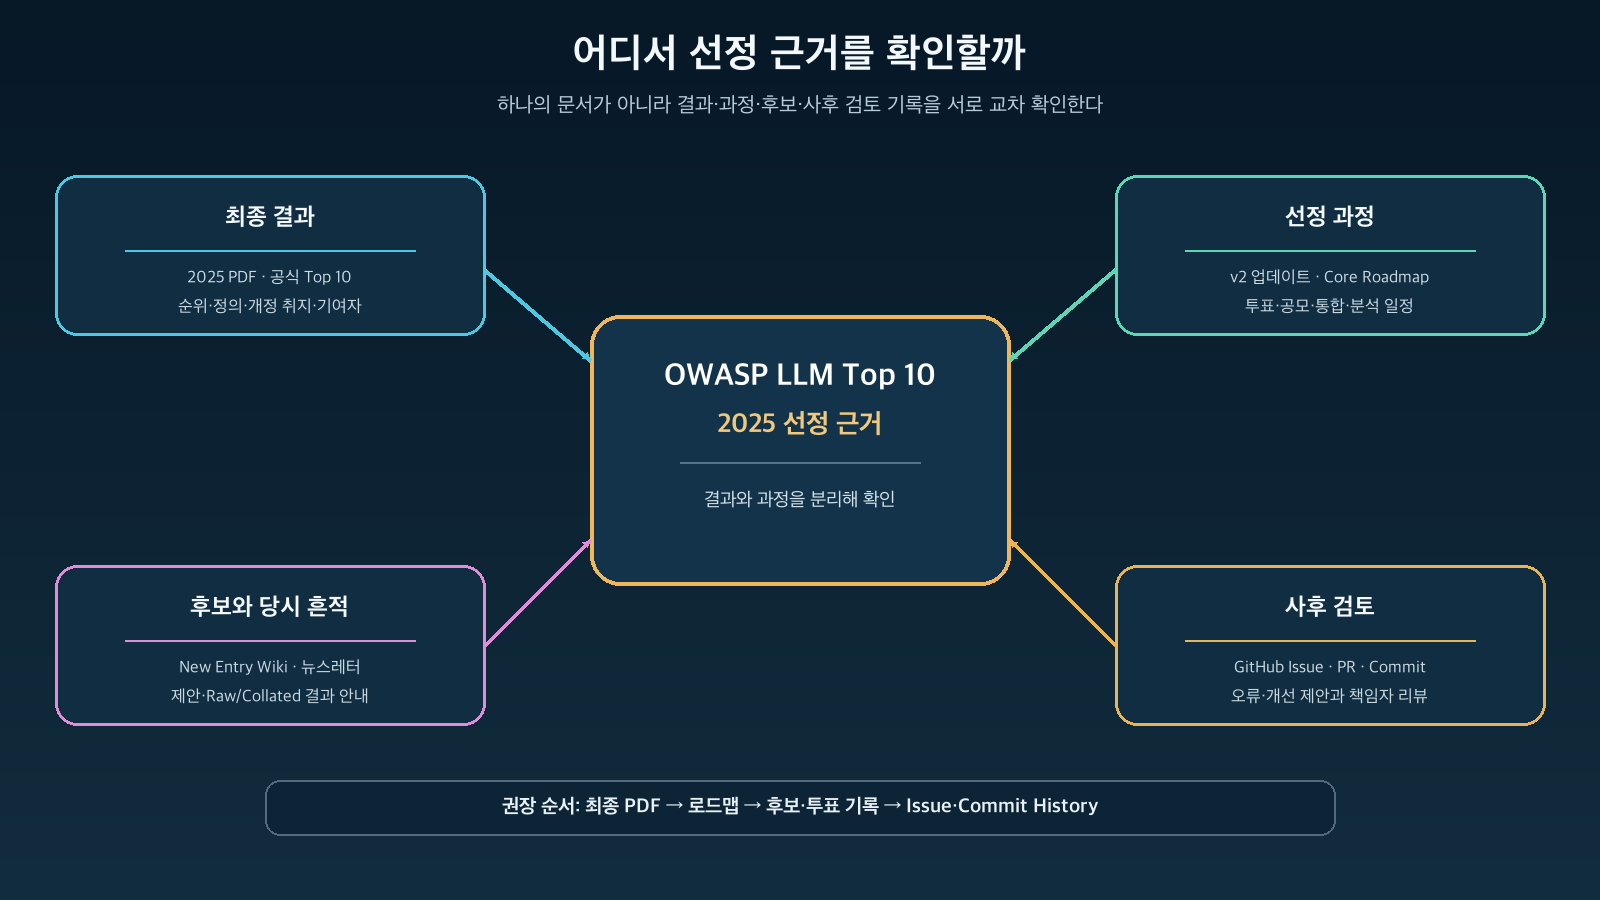
图:OWASP LLM十大安全风险选定依据的查阅路径 · 基于OWASP官方PDF、项目网站和GitHub记录重构
| 要核实的内容 | 最直接的官方资料 | 此处可查阅的内容 |
| — | — | — |
| 最终2025年榜单和修订宗旨 | OWASP LLM十大安全风险2025 PDF | 最终排名、项目定义、负责人序言、参与者、发布日期 |
| 整个选定阶段和计划日程 | V2更新 | 从现有项目投票到新项目征集、整合、分析/排名投票和发布 |
| 标明负责主体的任务表 | V2核心列表路线图 | 各阶段的持续时间以及社区、核心团队、项目负责人的角色 |
| 新项目提案方式 | V2新项目提交-New-Entry-Submissions) | 公开候选提交、模板、头脑风暴和候选痕迹 |
| 当时关于候选和投票结果已公开的记录 | 2024年7月项目通讯 | 候选和投票阶段完成以及原始/整理结果的通知 |
| 最终文档如何修改 | GitHub Issues和 反馈Wiki | 项目错误/改进建议、标签、重复检查和负责人评审 |
| 谁参与以及如何提出意见 | 贡献和 项目治理 | Slack、会议、工作组、共识和投票的一般原则 |
最实用的查阅顺序是:最终PDF → v2更新 → GitHub Wiki路线图 → 当时的新闻通讯 → Issue和提交历史。仅查看PDF可以了解最终结果,但选定过程总结简短;仅查看Wiki可以看到计划,但可能与实际发布版本存在差异。
需要区分已公开和未公开的信息
已公开的信息
- 主要阶段:现有项目投票、新项目征集和投票、整合与压缩、数据分析和排名投票。
- 各阶段的计划持续时间以及核心团队、数据收集团队、项目负责人和整个社区的角色。
- 新候选项目的一些痕迹和最终项目的变更内容。
- 最终PDF中的贡献者和项目说明。
- 发布后跟踪错误/改进建议的GitHub Issue、Pull Request和提交历史。
仅凭现有资料难以明确重现的信息
- 计算每个候选项目最终得分的单一公式和固定权重。
- 评估每次投票的全体选民总体、受访者构成和样本偏差的详细统计数据。
- 在下选过程中合并或排除候选项目的所有会议的完整决策日志。
- 2024年新闻通讯中提及的原始和整理结果的长期保存状态。
尽管GitHub Wiki上存在数据收集方法论文档,但其编辑历史不断变化,部分页面内容不完整。此外,不应将该文档中一般性的数据收集描述直接视为适用于2025年排名的确定性公式。2025年选定的最确凿依据是相互对照当时的v2路线图、更新文章、新闻通讯和最终PDF。
这种区分并非旨在不信任OWASP。它意味着在评估一个公共项目的可信度时,过程是否公开和结果是否能通过原始数据完全重现是不同透明度水平的体现。
与OWASP Web十大安全风险的选定方式相同吗?
不,不同。尽管名称都是OWASP,但项目和数据环境不同。
| 比较项目 | OWASP Web十大安全风险:2021 | OWASP LLM十大安全风险:2025 |
| — | — | — |
| 主要输入 | 组织提供的大规模应用程序漏洞数据、CWE·CVE·CVSS、社区调查 | 审查现有项目、提出新候选项目、社区投票、行业/研究/实际案例数据和现场反馈 |
| 十项选择方式 | 明确指出8项选自贡献数据,2项选自社区调查 | 结合候选投票、整合/下选、数据分析和排名投票 |
| 公开公式水平 | 相对详细地公开了发生率、覆盖率、利用和影响等数据要素和计算程序 | 主要流程已公开,但重现最终排名的单一公式/权重表不明确 |
| 数据成熟度 | 多年积累的Web漏洞分类和超过50万个应用程序的贡献数据 | 快速变化的LLM·RAG·Agent环境,标准化事故/漏洞数据仍有限 |
| 正确解读 | 结合数据和调查的Web应用程序风险认知列表 | 反映当时专家社区共识和现场信号的LLM应用程序优先检查列表 |
Web十大安全风险:2021的官方方法论明确解释说,8个类别选自贡献数据,2个选自社区调查。它还使用发生率(Incidence Rate),即特定CWE在某个应用程序中至少被发现一次的百分比,而不是发生频率。
相比之下,LLM领域尚未像Web漏洞那样长期积累通用CWE或事故数据,并且结合了提示、模型、RAG、工具和权限的系统风险正在迅速演变。因此,公开候选、专家判断和现场反馈的权重更大。如果声称Web十大安全风险的指标直接应用于LLM列表,那将是错误的。
那么,“第一名”是否意味着发生次数最多?
不,不是。Prompt Injection位列LLM01这一事实,并不能说明它在全球安全事件中占据了确切的百分比。因为它并非仅利用公开的总体和事故数量计算出的保险统计类排名。
LLM01应被理解为综合以下因素的优先顺序:
- 它是否在各种LLM应用架构中反复出现?
- 其影响范围是否可能导致数据泄露、权限滥用和后续系统受损?
- 从业者目前是否正在密切关注它?
- 它是否是其他风险的攻击路径或触发点?
- 它是否值得作为一个独立类别进行描述并提供应对指南?
因此,不应将其解读为LLM07不如LLM03重要,或者只解决LLM10就比解决前九个更安全。虽然编号有助于确定检查顺序,但实际风险程度会根据组织的数据、功能、权限和部署结构而异。
企业应如何利用?
最正确的利用方式是,不要将此列表视为安全的终点,而是将其作为一种通用语言,用于启动符合我们系统数据、权限、RAG和代理结构的威胁建模。
1. 将风险映射到系统组件
사용자 입력 → Prompt Injection
모델·데이터 공급망 → Supply Chain, Data and Model Poisoning
RAG 검색 → Vector and Embedding Weaknesses
출력 후속 처리 → Improper Output Handling
도구 호출과 권한 → Excessive Agency
로그·응답·학습 데이터 → Sensitive Information Disclosure
토큰·GPU·API 비용 → Unbounded Consumption
2. 重新评估组织的影响和暴露程度
内部知识搜索聊天机器人与能够进行支付或账户更改的代理的优先级是不同的。对于每个项目,都应评估数据敏感性、外部输入暴露程度、模型所拥有的权限、自动执行范围、可检测性以及损害恢复成本。
3. 维护十大风险之外的其他风险
这十项是一个边界,而非全部。对组织而言重要的风险,如模型窃取、隐私法规、偏见、版权、可用性、模型更新和供应商锁定,可能并非当前列表中的独立项目。应结合使用OWASP AI安全与隐私指南、MITRE ATLAS、NIST AI RMF和内部威胁模型。
4. 在文档中记录版本和来源
在政策或检查表中,不要只写“OWASP LLM十大安全风险”;相反,应明确版本,例如OWASP LLM应用十大安全风险2025。在以前的版本中,不安全插件设计、模型窃取和过度依赖是独立项目,但在2025年,它们的名称和范围得到了重组。
理解其局限性才能正确使用
社区共识方式的优点在于能够快速反映新风险,并且不依赖于单一公司的产品利益。反之,优先级可能因参与者构成和投票时间而异,在公开事件较少的领域,专家判断的权重会更大。候选项目的名称和范围如何合并也会影响排名。
因此,最好避免以下两种说法:
“OWASP已通过统计数据证明,这十项是全球LLM事故的精确顺序。”
>
“这是通过投票产生的,所以只是一个没有根据的人气排名。”
实际过程介于两者之间。既有公开候选项目提案和社区投票,也审查了数据和实际现场反馈,并且由负责人和贡献者整理了项目。同时,在公开资料中难以找到能够完全重现最终排名的详细量化模型。
总结
OWASP LLM十大安全风险2025是通过审查现有项目 → 征集新候选项目 → 候选项目投票 → 项目整合与压缩 → 数据分析和排名投票 → 专家文档整理 → 公开审查等过程创建的。它既不是某人随意确定的非公开列表,也不是仅按单一事故统计数据排序的排名。
对于在哪里查阅的问题,以下四点是核心答案:
- 最终列表和修订宗旨可在2025年PDF中查阅。
- 选定阶段和日程可在v2更新和GitHub Wiki路线图中查阅。
- 候选项目和当时的投票痕迹可在新项目提交Wiki和2024年7月新闻通讯中查阅。
- 发布后的变更和讨论可在GitHub Issues、Pull Requests和提交历史中查阅。
而最重要的解读是:
OWASP LLM十大安全风险并非仅凭发生次数确定的绝对排名,而是在快速变化的LLM安全环境中,结合社区投票、数据和现场经验制定的优先检查列表。
最正确的利用方式是,不要将此列表视为安全的终点,而是将其作为一种通用语言,用于启动符合我们系统数据、权限、RAG和代理结构的威胁建模。
发表回复