*本帖子是Coupang合作伙伴活动的一部分,将获得一定比例的佣金。
大家好,各位洞察全局的安全分析师们! 🕵️♂️
上次,我们利用AI从数万行日志中精准地筛选出了“异常行为(Anomaly)”。
- “咦?偷偷创建了一个奇怪的文件(payload.exe)?”
- “咦?在注册表启动项(Run Key)中注册了什么?”
但目前,这些事件仍然只是“点(Dot)”。只有将这些点用“线(Line)”连接起来,才能最终看到恶意软件的整体作战地图(Big Picture)。
我们需要掌握因果关系(Causality):“因为这个文件被创建了 -> 所以它被注册到了注册表中。”
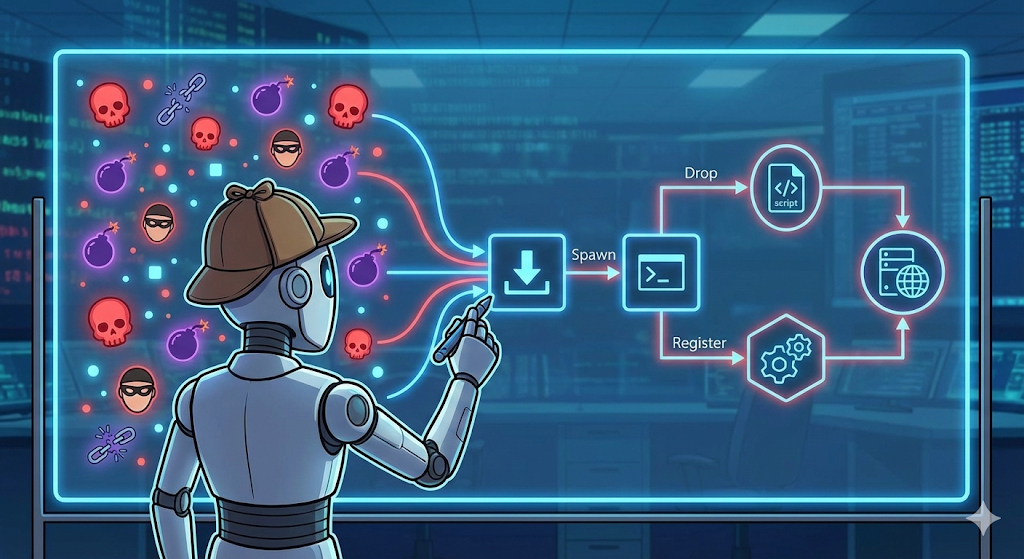
今天,我们将进行一个可视化实践,我们将文本日志交给AI,并要求它“绘制一个易于理解的事件流程图(Diagram)!” 复杂的事件关系图将像侦探的调查板一样一目了然! 📊✨
1. 🧶 为什么要关注“关联关系”?
恶意软件并非单独行动。它会执行周密的联动操作。最典型的模式就是确保“持久性(Persistence)”。
- 文件创建(Dropper): malware.exe运行并生成C:Tempbackdoor.exe。(原因)
- 注册表注册(Registration): malware.exe将backdoor.exe注册到注册表中,使其在Windows每次启动时运行。(结果)
如果这两个日志单独存在,可能看起来不危险,但将它们连接起来,就会暴露出明显的恶意意图。
2. 📝 [准备] 精炼的核心日志
准备上次实践中过滤出的核心日志数据。
[输入数据示例]
纯文本
1. [Process Create] Parent: downloader.exe (PID: 1234) -> Child: cmd.exe (PID: 5678)
2. [File Create] Process: cmd.exe -> Path: C:UsersPublicupdate.vbs
3. [RegSetValue] Process: cmd.exe -> Key: HKCU...RunWinUpdate -> Data: wscript.exe C:UsersPublicupdate.vbs
4. [Network Connect] Process: wscript.exe -> Dest: 192.168.10.5:4444
只看文本会让人头疼吧? 😵💫 让我们将其可视化。
3. 🎨 [实践] 让AI绘制“Mermaid图”
我们不会打开画图工具。如果我们要求AI使用“Mermaid.js”语法编写代码,它将自动生成一个非常整洁的流程图。
🗣️ 可视化请求提示
[角色] 您是一名网络犯罪调查员和数据可视化专家。
>
[任务] 分析下面提供的恶意软件行为日志,并创建一个显示事件因果关系的流程图(Flowchart)。
>
[要求]
>
1. 格式: 请以Mermaid.js代码格式编写。(从左到右的LR方向)
2. 结构:
– 进程(Process)用[方框]表示
– 文件(File)用(椭圆)表示
– 注册表(Registry)用{{六边形}}表示
– 网络(Network)用((圆形))表示
3. 关系表示: 在箭头上标注具体行为(如Drop, Execute, Connect等)。
4. 强调: 应用样式以清晰突出恶意行为的核心流程。
>
[日志数据] (粘贴上面的输入数据示例)
4. 🖼️ [结果] 文本变图像的魔术
AI会生成以下Mermaid代码。
🤖 AI生成的代码(示例)
代码片段
graph LR
    P1[downloader.exe] -- Spawns --> P2[cmd.exe]
    P2 -- Drops --> F1(update.vbs)
    P2 -- Registers Persistence --> R1{{HKCU Run Key}}
    R1 -. Points to .-> F1
    F1 -- Executed by --> P3[wscript.exe]
    P3 -- C2 Connect --> N1((192.168.10.5))

    style P1 fill:#f9f,stroke:#333,stroke-width:2px
    style R1 fill:#ff9,stroke:#f66,stroke-width:2px
style N1 fill:#9cf,stroke:#333,stroke-width:2px将此代码粘贴到Mermaid Live Editor(网站)、Notion、GitHub等平台,就会出现如下所示的精美图表!
🔍 图表解读:
- downloader.exe是起点(零号病人)!
- 中间cmd.exe充当了帮凶。
- 最终,它植入了名为update.vbs的文件,并将其嵌入到注册表中以实现永久运行。
- 最终目的是连接到192.168.10.5服务器!
比看文字直观多了,对吧? 😎
5. 💡 提示:图表化的强大优势
报告中只有大量文本和包含这样一张图表,效果是天壤之别。
- 易于说服非专业人士: 向管理层或非技术人员解释“这个家伙是这样进入并那样连接的”时,效果最佳。
- 识别攻击链(Kill Chain): 攻击阶段(入侵 -> 安装 -> 命令控制)一目了然,因此很容易确定需要切断哪个环节才能进行防御。
- 检查缺失信息: 如果绘制图表后发现有断裂的连接?可以找到额外的分析点,例如“这个文件是谁执行的?”
🎉 总结:所有点都连接起来了!
恭喜! 👏 您现在已将复杂的日志数据重构为一个完整的犯罪场景。您已从一个简单的“日志分析师”进化为洞察事件全貌的“网络调查员”。
现在,我们已经:
- 分析了代码(静态)
- 捕获了行为(动态)
- 筛选出重要信息(过滤)
- 并绘制了事件关系图(可视化)。
现在只剩下最后一件事!整理所有这些过程,创建最终成果(报告)。下期,我们将在万众期待的最后一次实践“自动生成专家级恶意软件分析报告”中再见。
直到您的分析成为艺术的那一天,加油! 🎨🖌️
发表回复