こんにちは、グローバル標準を目指すセキュリティアナリストの皆さん!🌏
これまでの時間で、私たちはマルウェアを解剖し、実行し、タイムラインまで描きながら、「犯罪事実(Behavior)」を一つ一つ明らかにしてきました。
皆さんの分析ノートには、今、このような内容が書かれていることでしょう。
- 「レジストリのRunキーに登録され、再起動しても実行される。」
- 「管理者権限を得るためにUACウィンドウを回避した。」
- 「PowerShellでエンコードされたスクリプトを実行した。」
しかし、この内容を海外支社のセキュリティチームやCTI(脅威インテリジェンス)プラットフォームに共有する際に、「レジストリに登録したよ~」と言うだけでは、あまりにも専門的ではないように見えますよね?😅
このとき必要となるのが、まさに世界共通のセキュリティ言語であるMITRE ATT&CKフレームワークです。
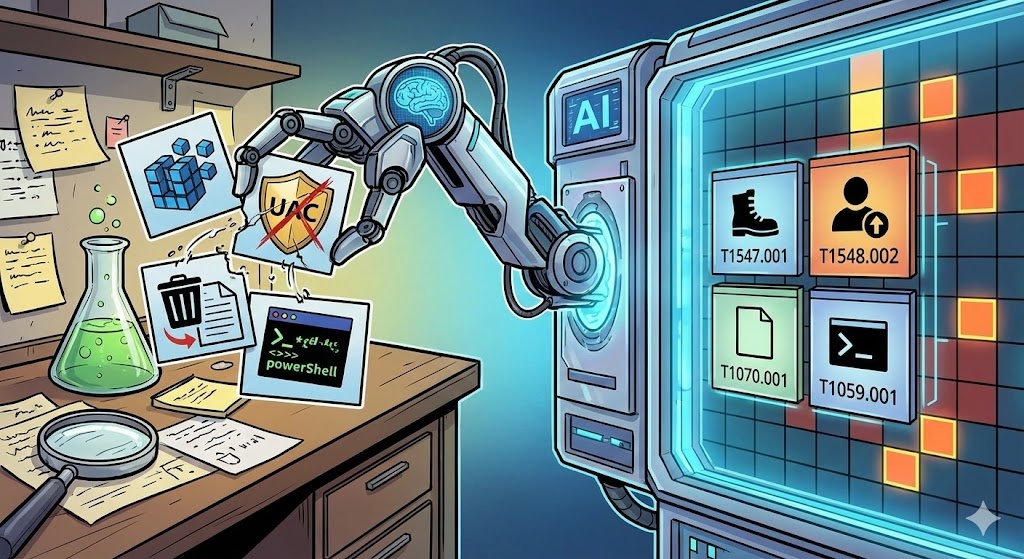
本日は、私たちが見つけ出した「生の行動情報」をAIに入力し、「標準化された攻撃技術ID(T-Code)」にマッピングする実習を行います。この作業が終われば、皆さんの分析結果は世界中で通用する高度な情報となります!📊
1. 🏳️ なぜ「マッピング」が必要なのですか?
医師が患者の症状を見て「お腹が痛い」とカルテに書かず、「胃炎(K29)」という病名コードを使うのと同じです。
- 標準化: 「スタートアッププログラム登録」と「レジストリキー追加」をすべてT1547.001という一つのIDに統一します。
- 攻撃者追跡: 特定のハッカーグループ(例: Lazarus, APT37)が好んで使うT-Codeの組み合わせと比較することで、「犯人が誰なのか(Attribution)」を推定できます。
- 防御状況の可視化: 自社が防御可能な技術と脆弱な技術を一目で確認できます。
2. 📝 [準備物] 特定された悪意のある行動リスト
前回の実習(静的/動的分析)を通じて確保した具体的な行動リストが必要です。
[入力データ: 観測された行動リスト]
- 持続性(Persistence): マルウェアがHKCUSoftwareMicrosoftWindowsCurrentVersionRunキーにupdate.exeを登録する。
- 権限昇格(Privilege Escalation): fodhelper.exeを悪用して、ユーザーに知られずに管理者権限を取得する(UAC Bypass)。
- 防御回避(Defense Evasion): cmd.exe /c del C:WindowsSystem32winevtLogs. コマンドでイベントログを削除する。
- 実行(Execution): PowerShellで-Encオプションを使用してBase64で難読化されたコマンドを実行する。
これらの文章を一つ一つMITREのウェブサイトで検索すると、かなりの時間がかかります。AIに任せてみましょう!🤖
3. 🗣️ [実践] AIに「IDを見つけて」と依頼する
AIに単にIDを見つけるだけでなく、戦術(Tactic) – 技術(Technique) – 手順(Procedure)の3段階構造で整理するよう依頼する必要があります。
📋 マッピング要求プロンプト
[役割]
>
あなたはサイバー脅威インテリジェンス(CTI)アナリストであり、MITRE ATT&CKフレームワークの専門家です。
>
[タスク]
>
以下にリストされた「特定された悪意のある行動(Observed Behaviors)」を分析し、適切なMITRE ATT&CK v14(または最新バージョン)IDにマッピングしてください。
>
[要求事項]
>
結果を以下のカラムを持つ表(Table)形式で整理してください。
>
1. 観測された行動: (入力データの要約)
2. 戦術 (Tactic): 攻撃の目的(例: Persistence)
3. 技術ID (Technique ID): 親IDおよびサブIDを含む(例: T1547.001)
4. 技術名 (Technique Name): 公式技術名称
5. 説明: なぜこのIDにマッピングしたのかの簡単な根拠
>
[特定された悪意のある行動データ]
>
1. マルウェアがHKCU…Runレジストリキーに自己登録し、再起動時に自動実行される。
2. fodhelper.exeを悪用してUAC(ユーザーアカウント制御)を回避し、管理者権限を取得する。
3. wevtutilまたはdelコマンドを使用してWindowsイベントログファイルを削除する。
4. PowerShell実行時に-EncodedCommandオプションを使用して難読化されたコードを実行する。
4. 📤 [結果] AIが変換した標準マッピングテーブル
AIは文脈を理解し、正確なT-Codeを見つけ出します。(最新バージョン基準)
🤖 AI分析結果(例)
🗺️ MITRE ATT&CK マッピング結果レポート
>
分析いただいた悪意のある行動に基づき、マッピングした結果は以下の通りです。
>
| 観測された行動 | 戦術 (Tactic) | 技術ID | 技術名 (Technique Name) | 説明 |
| — | — | — | — | — |
| レジストリRunキー登録 | Persistence | T1547.001 | Boot or Logon Autostart Execution: Registry Run Keys | システム起動時にマルウェアを自動実行するために、Windowsレジストリの実行キーを修正する手法です。 |
| UAC回避 (fodhelper) | Privilege Escalation | T1548.002 | Abuse Elevation Control Mechanism: Bypass User Account Control | fodhelper.exeのような信頼されたバイナリを悪用し、権限昇格の通知なしに管理者権限を取得しました。 |
| イベントログ削除 | Defense Evasion | T1070.001 | Indicator Removal: Clear Windows Event Logs | 自身の痕跡を消すために、セキュリティログやシステムログを削除して検出を回避する行動です。 |
| PowerShell難読化実行 | Execution | T1059.001 | Command and Scripting Interpreter: PowerShell | PowerShellを攻撃ツールとして使用し、-Encオプションでコードを隠して実行しました。 |
5. 💡 マッピング結果の活用 (ATT&CK Navigator)
このように表に整理されたID(T1547.001, T1548.002…)を、MITRE ATT&CK Navigatorというウェブサイトに入力するとどうなるでしょうか?
[Image concept: A heat map showing colored cells on the MITRE ATT&CK matrix]
上の図のように、Excelのような表形式のマトリックスに色が塗られます。
この視覚化資料(ヒートマップ)一つで、経営陣に「今回の攻撃は主に『権限昇格』と『防御回避』に集中していました」と格好良くブリーフィングできます。😎
6. ⚠️ 注意点: 重複マッピングのジレンマ
一つの行動が複数の戦術に属する場合があります。
- 例: PowerShell実行 (T1059.001)
- コードを実行したのでExecution戦術でもあり、
- 難読化を行ったのでDefense Evasion戦術でもあります。
このような場合、AIに「最も主要な目的(Primary Goal)を一つだけ選んで」と指示するか、両方の戦術にマークするよう明確に指示する必要があります。通常、分析レポートでは文脈に応じて最も重要な目的を一つ選択します。
🎉 終わりに: これで世界中で通用します!
おめでとうございます!👏
皆さんは今、「悪意のある行動」という現場の言葉を、「MITRE ATT&CK」という標準的な学術用語に翻訳できるようになりました。
この作業は単なる分類遊びではありません。
これは、私たちが分析した結果がデータベース化され、他のセキュリティ機器(EDR、SIEM)と連携できる「構造化されたデータ(Structured Data)」として生まれ変わったことを意味します。
これで本当にすべての準備が整いました。
- コード分析 ✅
- 行動分析 ✅
- タイムライン ✅
- 意図把握 ✅
- 標準マッピング(MITRE) ✅
次回は、これらすべてのデータを一つにまとめ、「[最終実習] 専門家レベルのマルウェア分析レポート自動生成」で大長征の終止符を打ちます。
皆さんの分析がさらに輝くように、最後まで一緒に頑張りましょう!ファイト!🚀🛡️
コメントを残す